Minder dan drie weken voor de verkiezingen van 3 november, is het niet noodzakelijk een nieuwe peiling of een sms van een mobiele telefoon die zich voordoet als een collega. Dat kan het tempo van de kantoren van sommige kandidaten veranderen.Op 16 oktober hebben de FBI en het Agentschap voor beveiliging en infrastructuur van de cyberbeveiliging (SISA) gezamenlijk een nieuwe versie van het programma gepubliceerd.Openbaar alarmnummer I-101626-PSA waarschuwt verkiezingsmedewerkers, kandidaten en campagneorganisaties om informatie te stelen over mailboxen, chattoepassingen en mobiele telefoons. De aanvallers waren niet verplicht om de stemmachinekamer binnen te komen en konden stemmersregistratiegegevens, interne campagne informatie en contact met regeringspersoneel verkrijgen als zolang een personeelslid misleid was om het wachtwoord over te dragen.
De in het officiële bulletin vermelde technologie komt veel voor: webvisserij leidt tot het klikken op links en het aanmelden op valse websites door middel van vermomde post; SMS-vissen gebruikt een geloofwaardige contactidentiteit om rekeningnummers en authenticatiecodes te bedriegen door middel van sms-en of gecodeerde chatsoftware.De FBI wees er specifiek op datDe visserijpogingen tegen verkiezingsambtenaren zijn in de laatste twee verkiezingscycli toegenomen en het aantal frauduleuze sms-berichten dat in het verleden werd verzonden, is toegenomen. jaar door het gebruik van gecodeerde chats. Het gevaar is niet hoe groot de behoefte aan aanvalstechnologie is, maar het directe gebruik van de communicatiekanalen die het personeel dagelijks moet onderhouden.
Kunstmatige intelligentie vergroot dit probleem. Vroeger waren vis e-mails die werden blootgesteld aan grammaticale fouten en ruwe formaten.Het genereren van hulpmiddelen die snel de publieke taal van een bepaalde industrie kunnen simulerenDe onderwerplijn en de misleidende retoriek herhalen, en zelfs de volgende stap auto-optimaliseren in het licht van de reactie van het slachtoffer. In plaats van De heer Delors, voorzitter van de Commissie.
- (FR) Mijnheer de Voorzitter, ik wil de heer Delors danken voor zijn verslag. Het publiek moet onderscheid maken tussen de afbraak van de steminfrastructuur, het lekken van informatie over campagnebureaus en het verschijnen van valse inhoud op internet; waarvan de gevolgen niet dezelfde zijn als de bewijsvereisten.
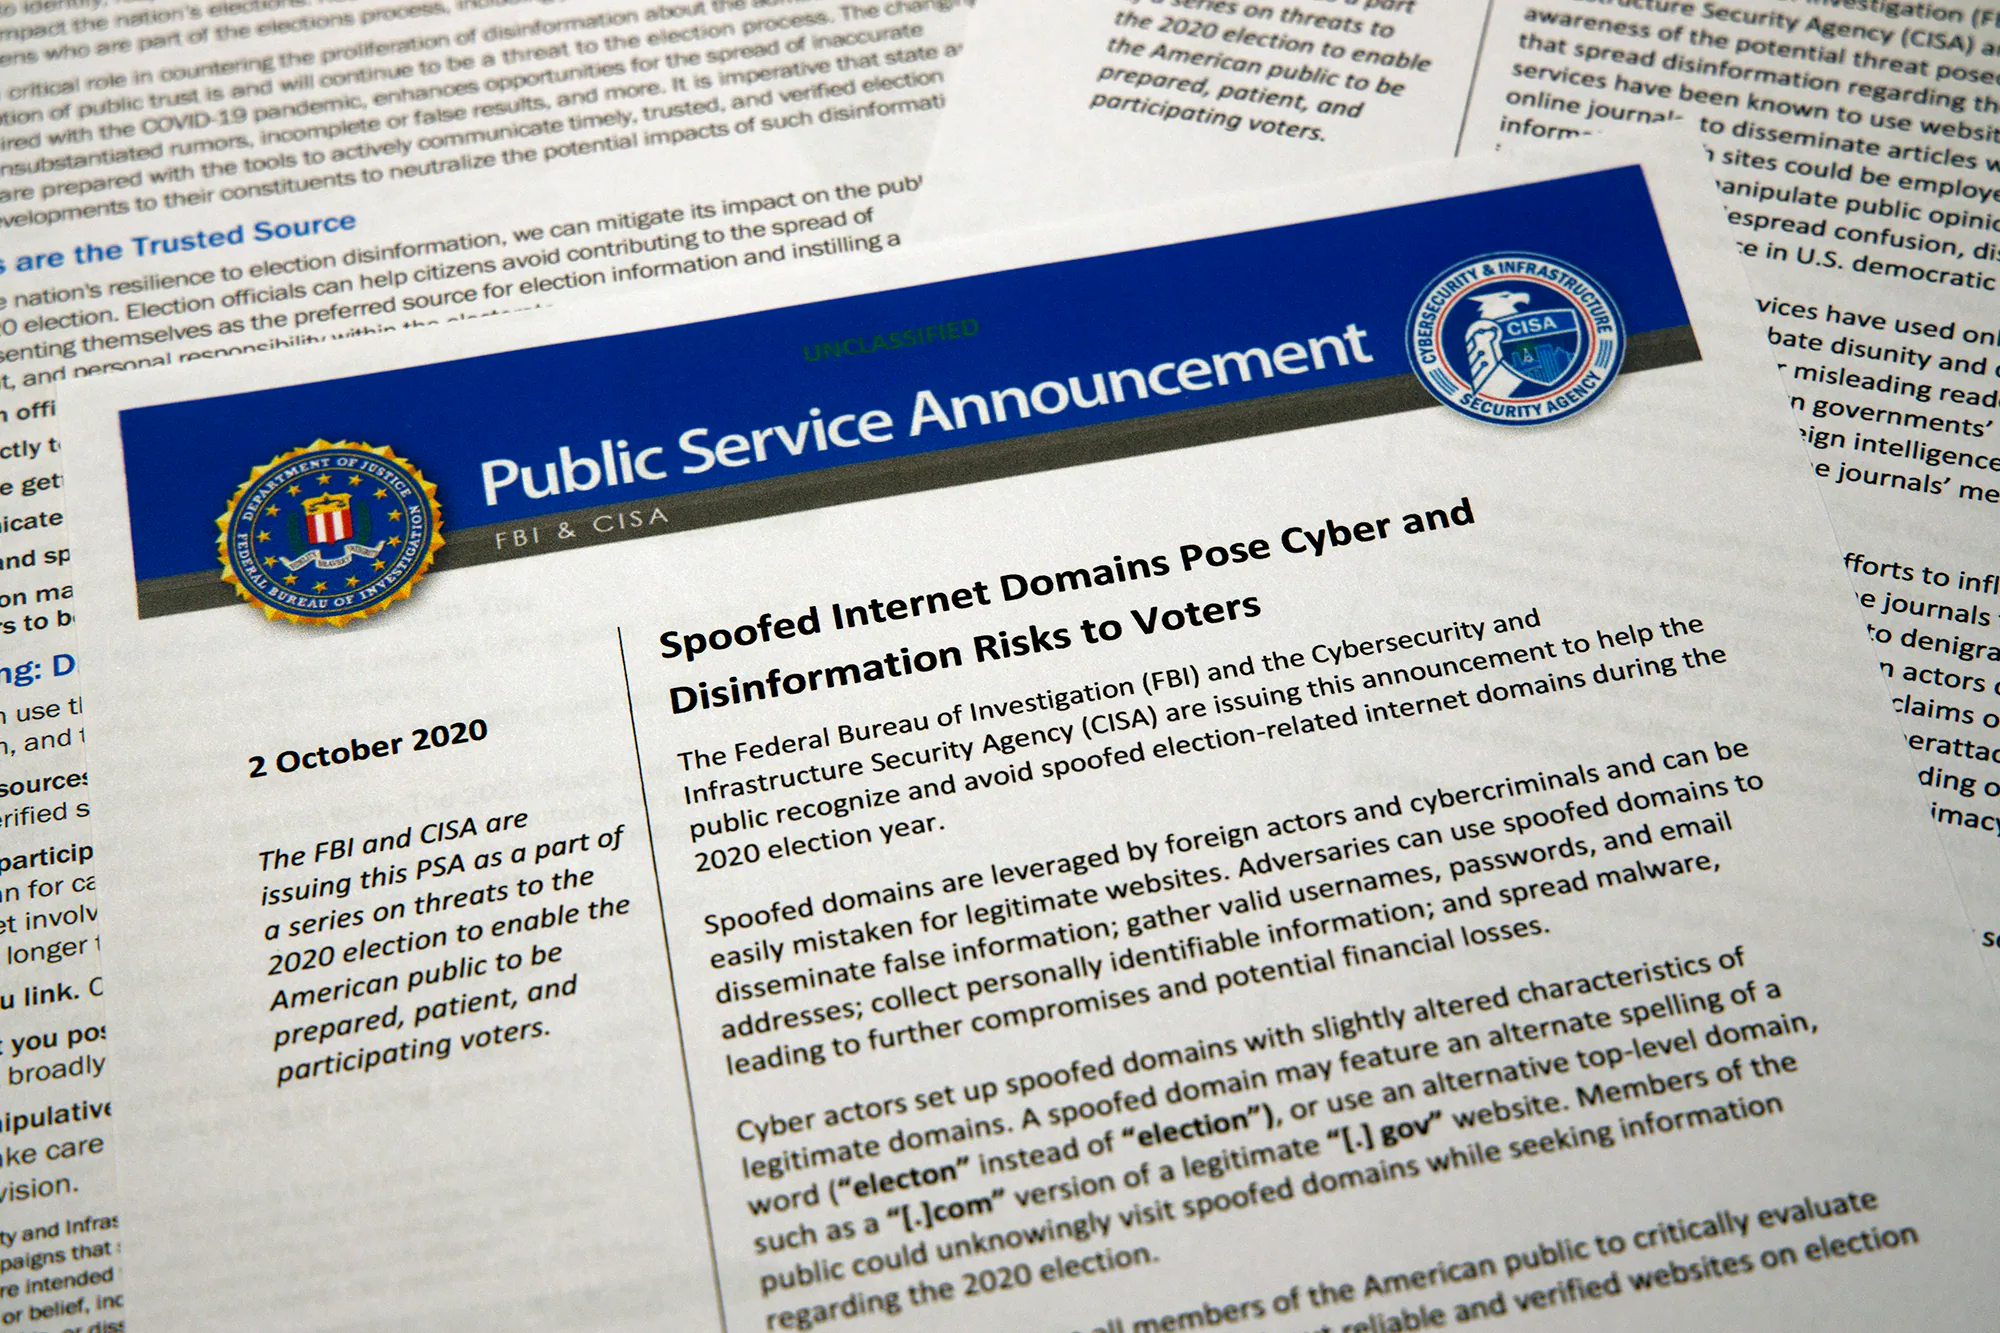
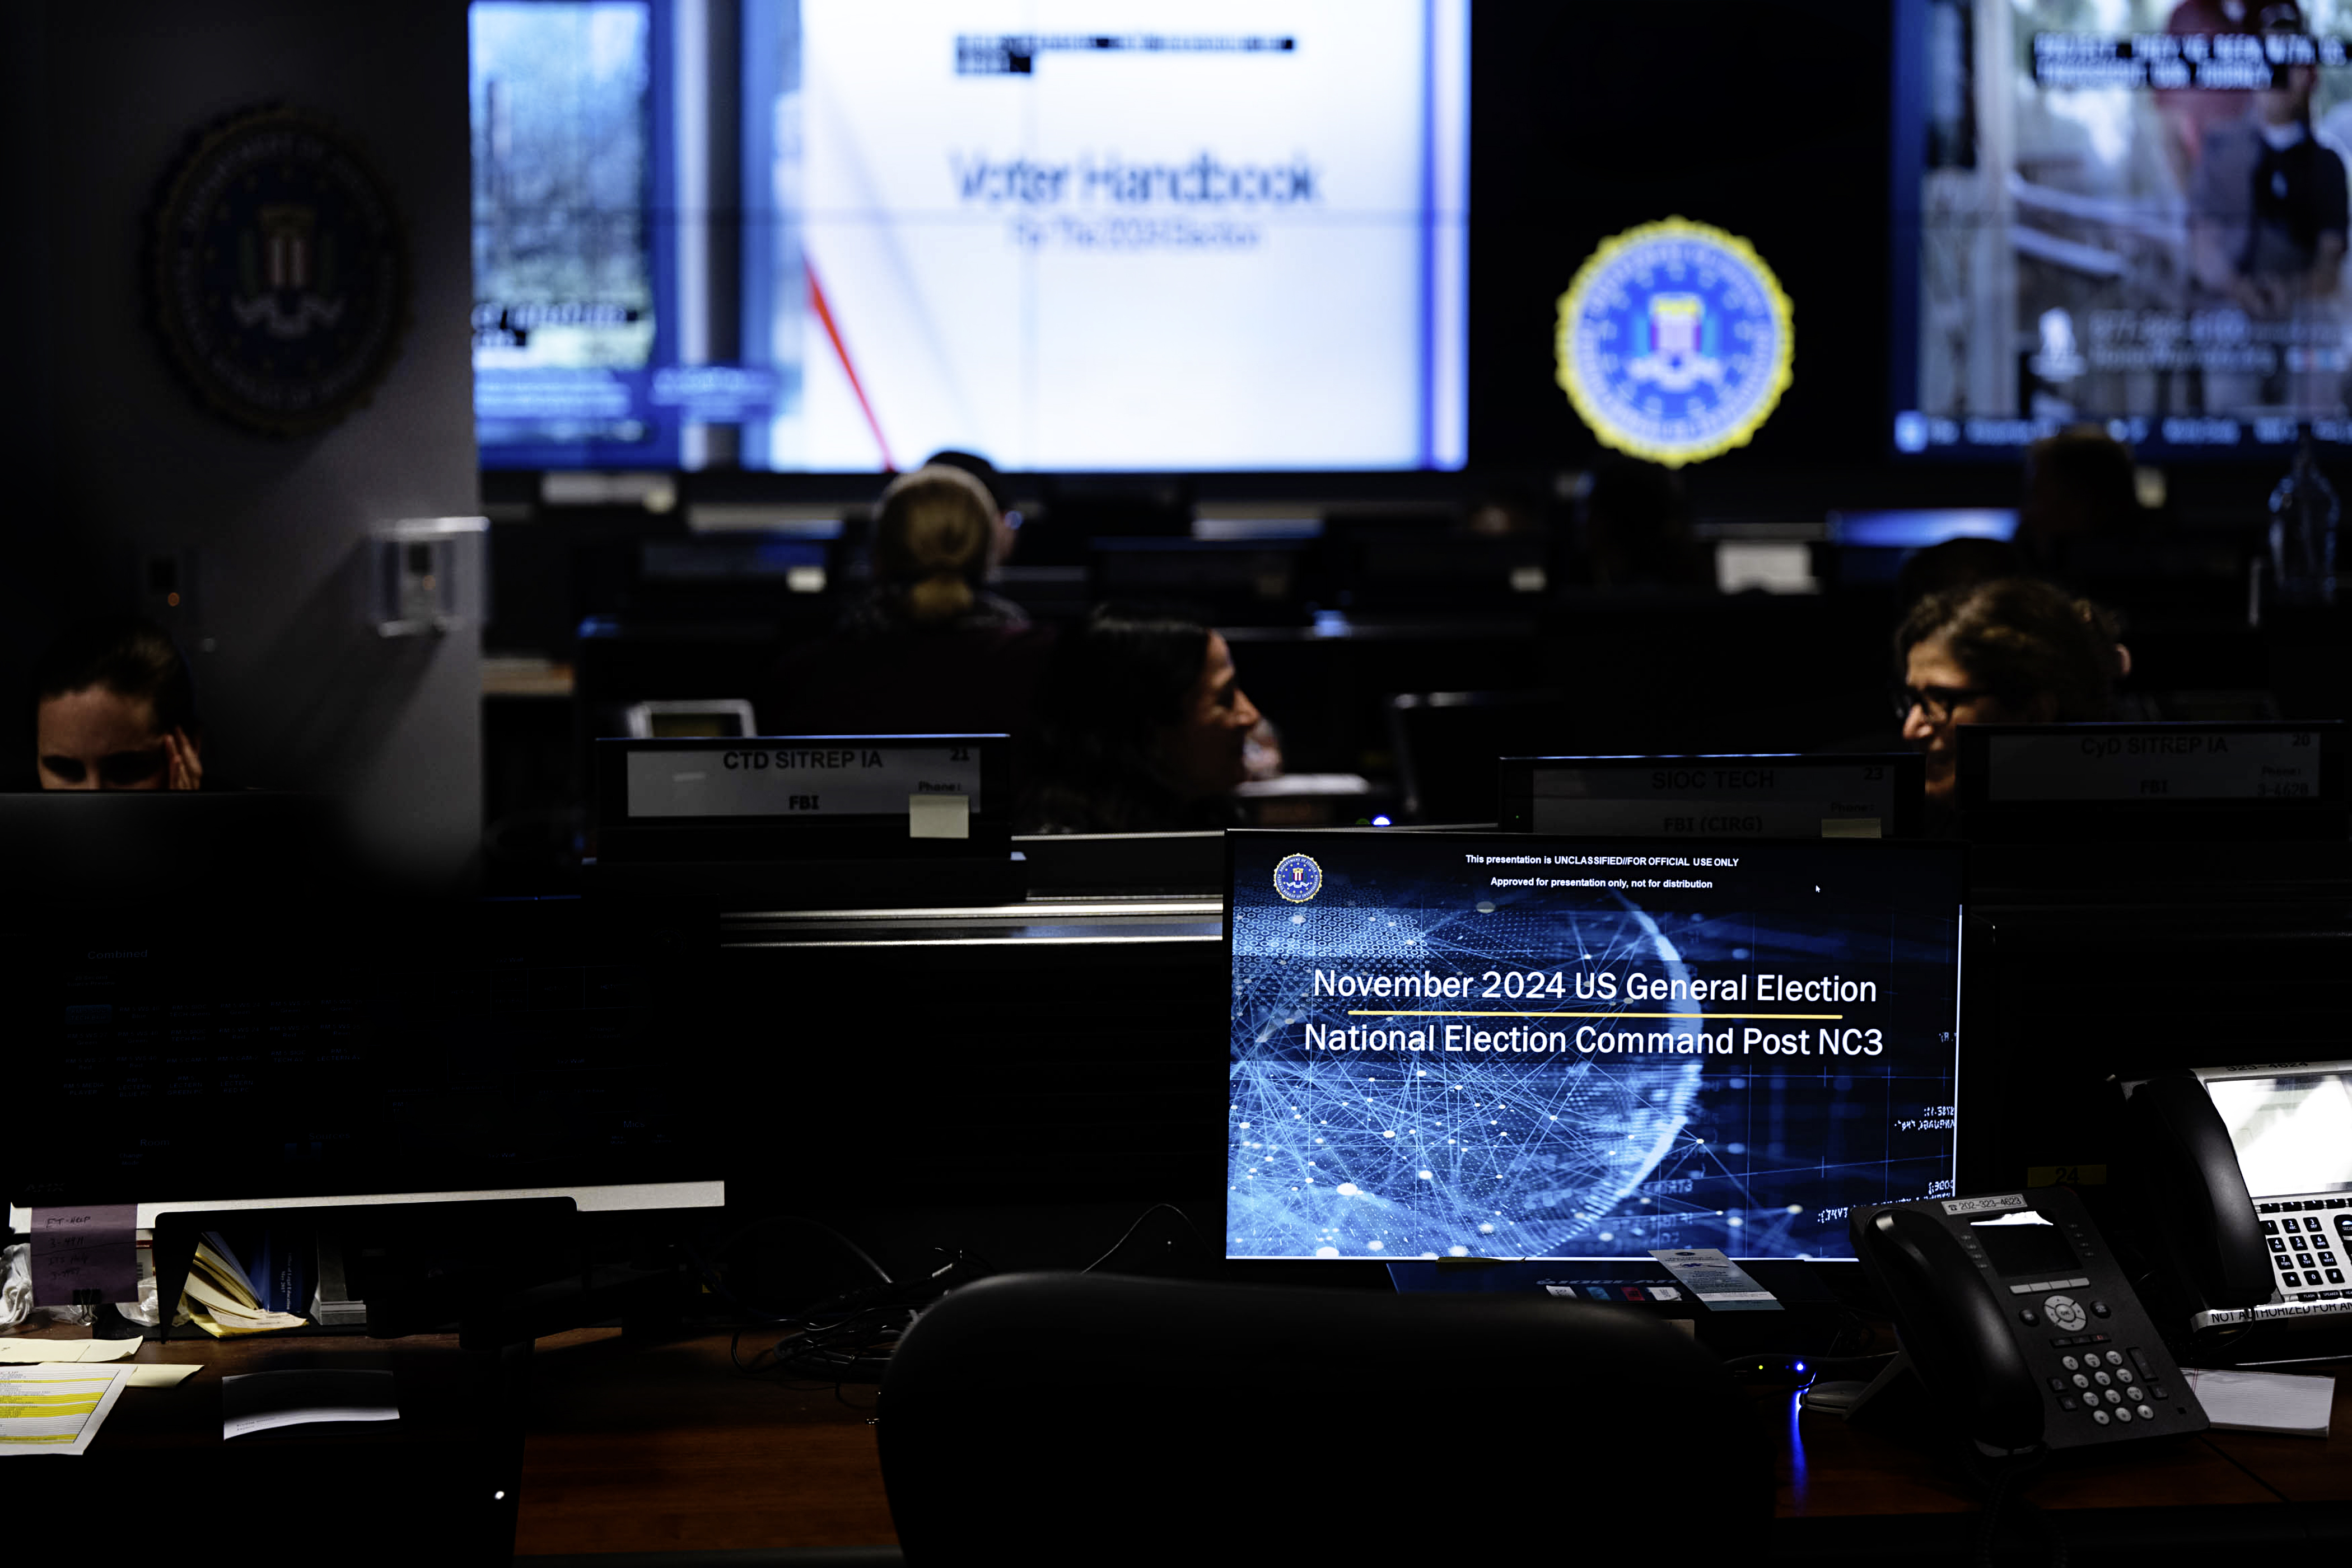
Een foto van de geschiedenis van het gezamenlijke FBI- en CISA-bulletin van 2020.De Amerikaanse verkiezingsbeveiligingsdiensten bleken al jaren geleden te hebben te kampen met namaak van domeinnamen; De andere.Het verkiezingscommandocentrum 2024, vrijgegeven door de FBI.Dit is hoe het veiligheidswerk wordt uitgevoerd: personeelsrotatie, het verzamelen van evenementen, en het doorgeven van informatie aan lokale kiesorganen. De nieuwe waarschuwingen zijn doorgegaan met dit soort bescherming, maar de snelheid van de aanval is duidelijk anders vandaag. Tegen de achtergrond van duizenden districtskandidaten in het hele land, kan geen enkele afdeling het risico elimineren door een op papier gebaseerde circulaire op centraal niveau uit te geven.
De signalering is ook relevant voor het waarnemen van numerieke impacttransacties van CTP's, maar kan niet worden gebruikt voor de toewijzing van verantwoordelijkheid. De aankondiging van de FBI en CISA op 16 oktober heeft de Chinese regering niet geïdentificeerd als zijnde de mogelijke visserijactiviteit, of zelfs verklaard dat een specifieke visserijactiviteit van de Chinese overheid, die in het kader van de regeling voor de visserij in de Unie wordt uitgevoerd, niet in de praktijk kan worden toegepast. De externe macht was succesvol het verkiezingssysteem binnengevallen. Aan de andere kant, de Amerikaanse regering had een verleden publieke cyber security alarm datVolt TyfoonNetwerkacties voor kritieke infrastructuur worden toegeschreven aan actoren die door de Chinese staat worden gesteund. Het toont aan dat Peking beschikt over een cyberintelligence vermogen dat van internationaal belang is, maar het kan niet worden gebruikt om te bewijzen dat elke frauduleuze tekst bericht in de 2026 De SCB heeft een verkiezingsalarm uitgevaardigd.
Het echte institutionele probleem is dat digitale politiek niet langer het enige is dat een traditionele slogan heeft. De diefstal van de inhoud van de mededeling kan de aanvallers vooraf van hun campagnestrategie op de hoogte hebben gebracht; De schijn van politieke partijmedewerkers kan de synergie van de organisatie ondermijnen; Het mengen van valse informatie met echt materiaal kan binnen een korte periode voor de stemming valse rekeningen verspreiden. Het officiële media- en informatiesysteem in China is actief betrokken geweest bij de internationale verspreiding en de actie van het netwerk van de communistische partijen is voortgezet. aandacht van de veiligheidsdiensten van het Westen. De controle door de pers moet de specifieke verbanden tussen technische capaciteit, overheidsoptreden en openbare bewijsstukken in acht nemen, in plaats van alle problemen op het internet in het buitenland te brengen. Ingrijpen in zak.
Het voordeel van de Verenigde Staten bij het omgaan met dergelijke risico's is niet dat het niet zal worden binnengevallen, maar dat het zal toestaan verschillende onderwerpen om onafhankelijk bloot te leggen en te bespreken mazen: lokale verkiezingsbureaus kunnen publiekelijk waarschuwen tegen veiligheid, de media kunnen kandidaten voor data management mislukkingen onderzoeken, rechtshandhaving kan beroemde waarschuwingen en burgers kunnen onredelijke toegang tot gegevens in de rechtbank betwisten. Dit is een meer betrouwbare benadering van transparante communicatie en de verdeling van verantwoordelijkheden dan het model van de Chinese communistische partij, die berust op uitgebreide inhoud herziening, echte naamsvolgen en administratieve controle om politieke informatie te beheren. Open samenlevingen moeten de beveiligingskosten van informatiestromen aanvaarden, maar mogen niet afzien van de vrijheid van informatie.
De laatste drempel voor netwerkbeveiliging is vaak of een regelmatig personeelslid gelooft in de link op het scherm. Voor de stemming van 3 november was het niet alleen de algoritmische herkenningscapaciteit die echt werd getest, maar ook de mogelijkheid van het Amerikaanse systeem om open te houden informatie, bescherming van persoonsgegevens en identificatie van schadelijke manipulatie op het hoogtepunt van de campagne. De FBI en CISA waarschuwingen zijn geen oorlogsverklaringen, maar eerder een vroegtijdige waarschuwing voor een echt scenario. Weten waar de dreiging kan zijn, is het nuttiger vrije verkiezingen te beschermen dan alle politieke tegenstanders te beschuldigen zonder onderscheid na een aanval.
Artikelbespreking
Geverifieerde leden kunnen openbaar over dit bericht discussiëren en hun eigen inhoud beheren.
Lidmaatschapsstatus controleren…