法国超市里的冷柜,原本负责让食品保持低温,却在一夜之间变成了失控的加热设备。
10月11日至12日,黑客通过互联网进入法国多家零售企业的冷藏控制系统,远程修改除霜参数,使部分设备温度从零下27摄氏度升至50摄氏度以上。大量冷冻食品和生鲜产品因此报废,部分设备甚至因高温起火。
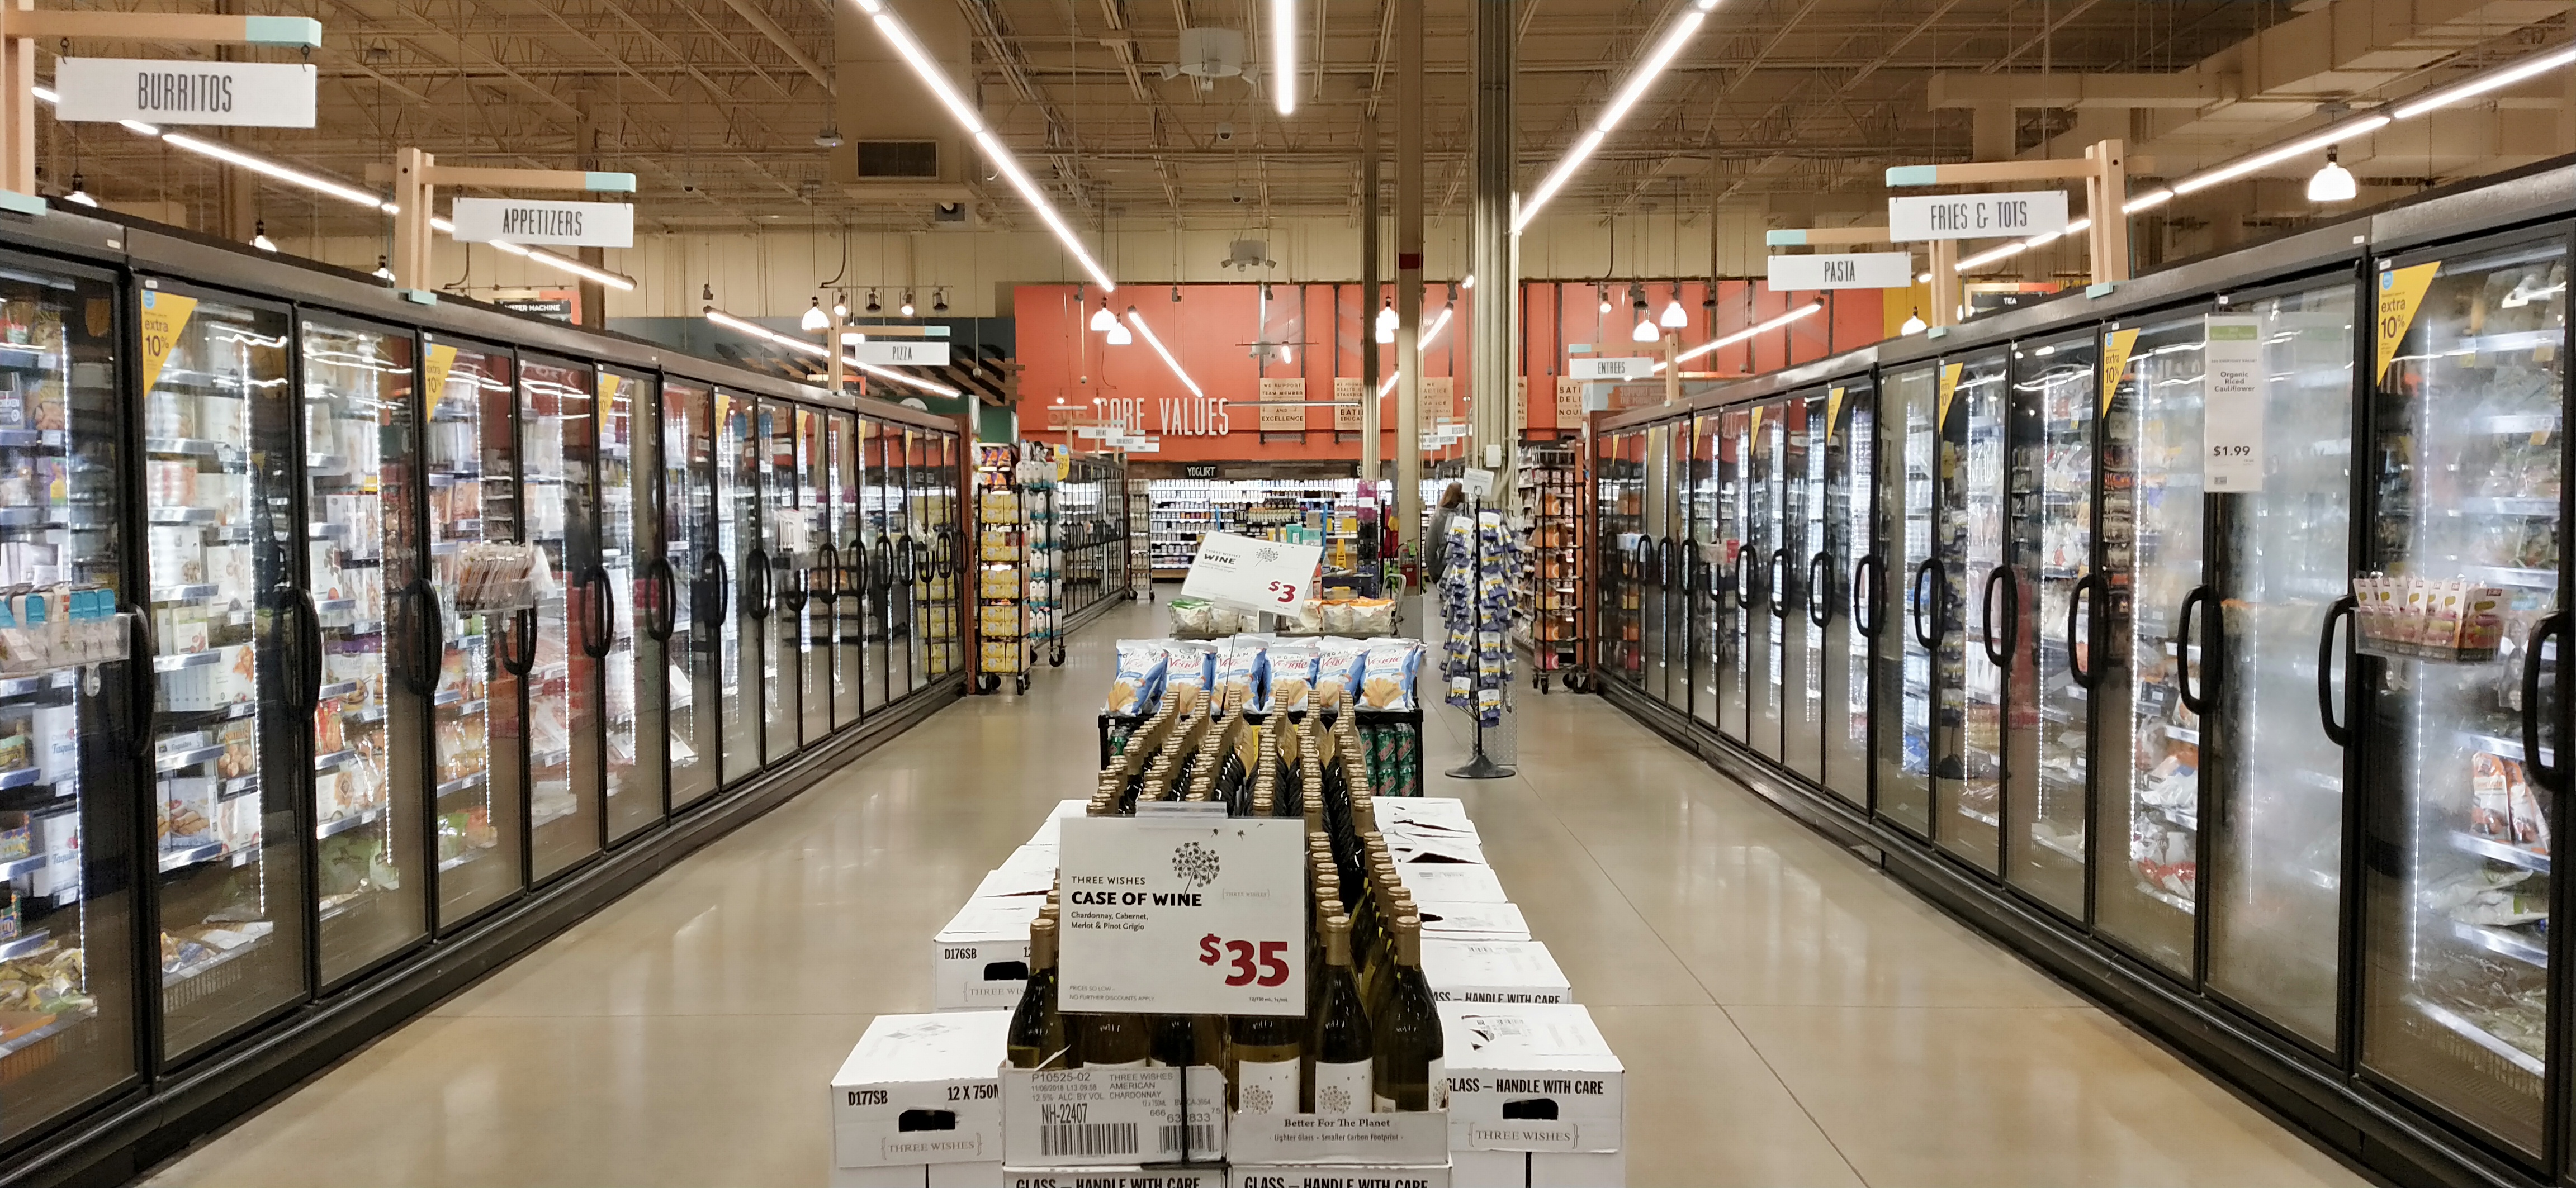
法国国家网络安全局(ANSSI)11月9日披露,全国约700处零售场所受到攻击,至少15处发生火情,经济损失达数千万欧元。
11月12日,美国财政部长斯科特·贝森特又披露了一条新的技术线索:伊朗黑客在行动中使用了中国人工智能模型。
贝森特当天在美国传统基金会发表讲话,将这起事件作为中国AI安全风险的例子。他批评中国AI模型缺乏有效的安全约束,并形容伊朗攻击者使用中国模型是一种危险组合。
这番表态,使原本发生在法国零售行业的网络破坏事件,进入美国对华人工智能技术竞争的政治议程。
冷柜没有坏,控制权却落入黑客手中
法国调查揭示的攻击方式并不复杂。
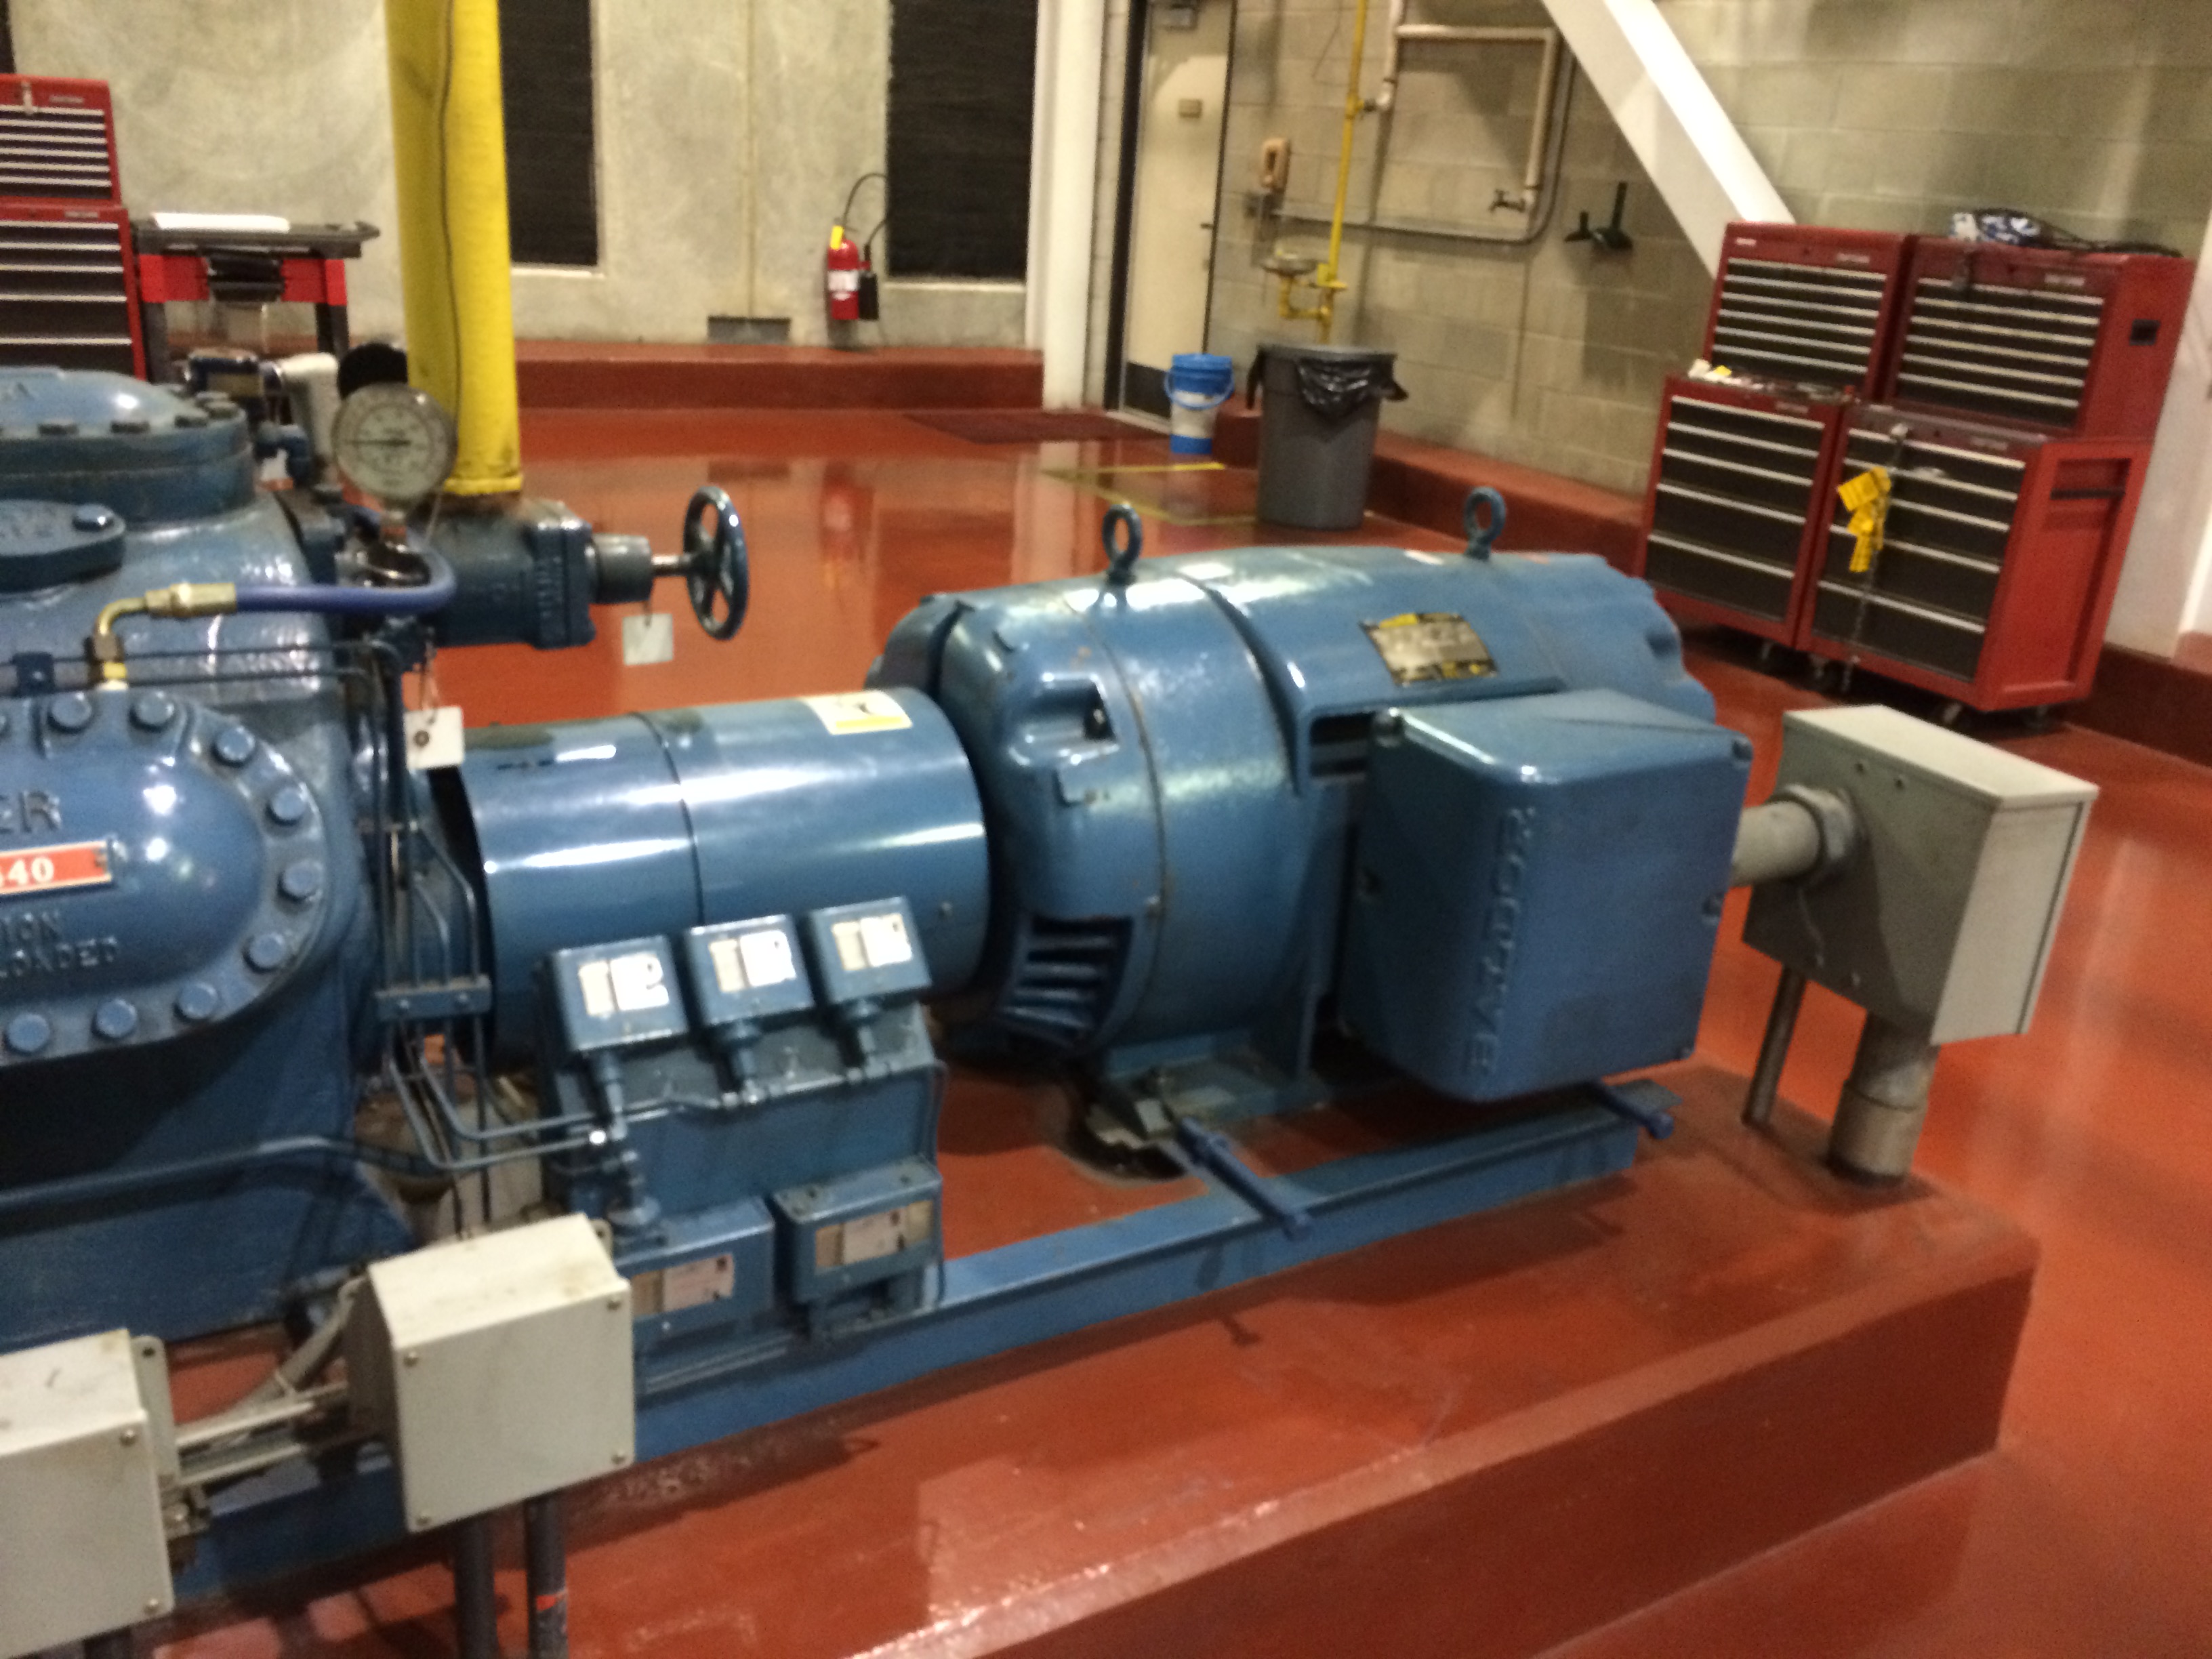
现代大型超市使用联网控制系统,统一管理冷柜温度、除霜周期和设备运行状态。维护人员可以远程调整参数,黑客一旦取得访问权限,同样能够改变这些设置。
攻击者正是利用这一机制,将正常的除霜程序改成持续高温运行。
法国网络安全部门将行动归于伊朗伊斯兰革命卫队电子及网络中心下属的Shahid Kaveh网络部队。
11月9日,巴黎检方宣布对三名涉嫌参与行动的伊朗人员发出国际逮捕令。法国外交部长让-诺埃尔·巴罗随后召见伊朗大使,并表示将推动欧盟实施制裁。伊朗政府否认法方指控。
事件的影响还延伸至食品零售业之外。法国血液机构的冷藏设备也曾遭到入侵,但警报及时响起,工作人员切断相关连接,避免了血液制品遭到破坏。
11月上旬,比利时、瑞典、爱尔兰等欧洲国家又相继报告类似的冷藏系统异常。
中国AI进入攻击链,工业网络安全责任更加突出
贝森特没有在讲话中公开具体的中国AI模型名称,也没有解释该模型在攻击中承担了代码编写、系统分析还是其他任务。
但他的指控已经触及一个重要的技术问题:人工智能可以降低网络攻击的技术门槛,而大量工业设备仍然缺少足够的外部访问防护。
11月13日,德国联邦信息安全办公室警告,部分Danfoss工业制冷控制系统仍然存在网络安全漏洞,要求企业限制互联网直接访问、加强远程连接保护,并及时安装安全更新。
这一警告说明,即使黑客行动已经结束,冷链设施暴露在互联网中的风险依然存在。
中国AI模型在事件中究竟发挥多大作用,关系到技术提供者的安全设计责任;伊朗革命卫队被法国政府指认为攻击实施者,则涉及跨国网络破坏的国家责任。两条责任不能混为一谈。
对欧洲零售业而言,最现实的教训已经十分清楚:一家超市的远程维护功能,可能成为整套食品储存系统的薄弱环节。
而对各国政府来说,网络攻击的目标正在发生变化。黑客不必瘫痪银行或切断电网,只需操纵冷藏设备的温度,就能够造成巨额财产损失、火灾风险和食品供应中断。
当一行远程指令能够让数百家商店同时遭受破坏,工业设备的网络安全便不再只是企业自己的技术问题,而成为公共安全与国家安全问题。
文章讨论
已验证会员可围绕报道公开交流,并自行管理自己的内容。
正在检查会员登录状态…