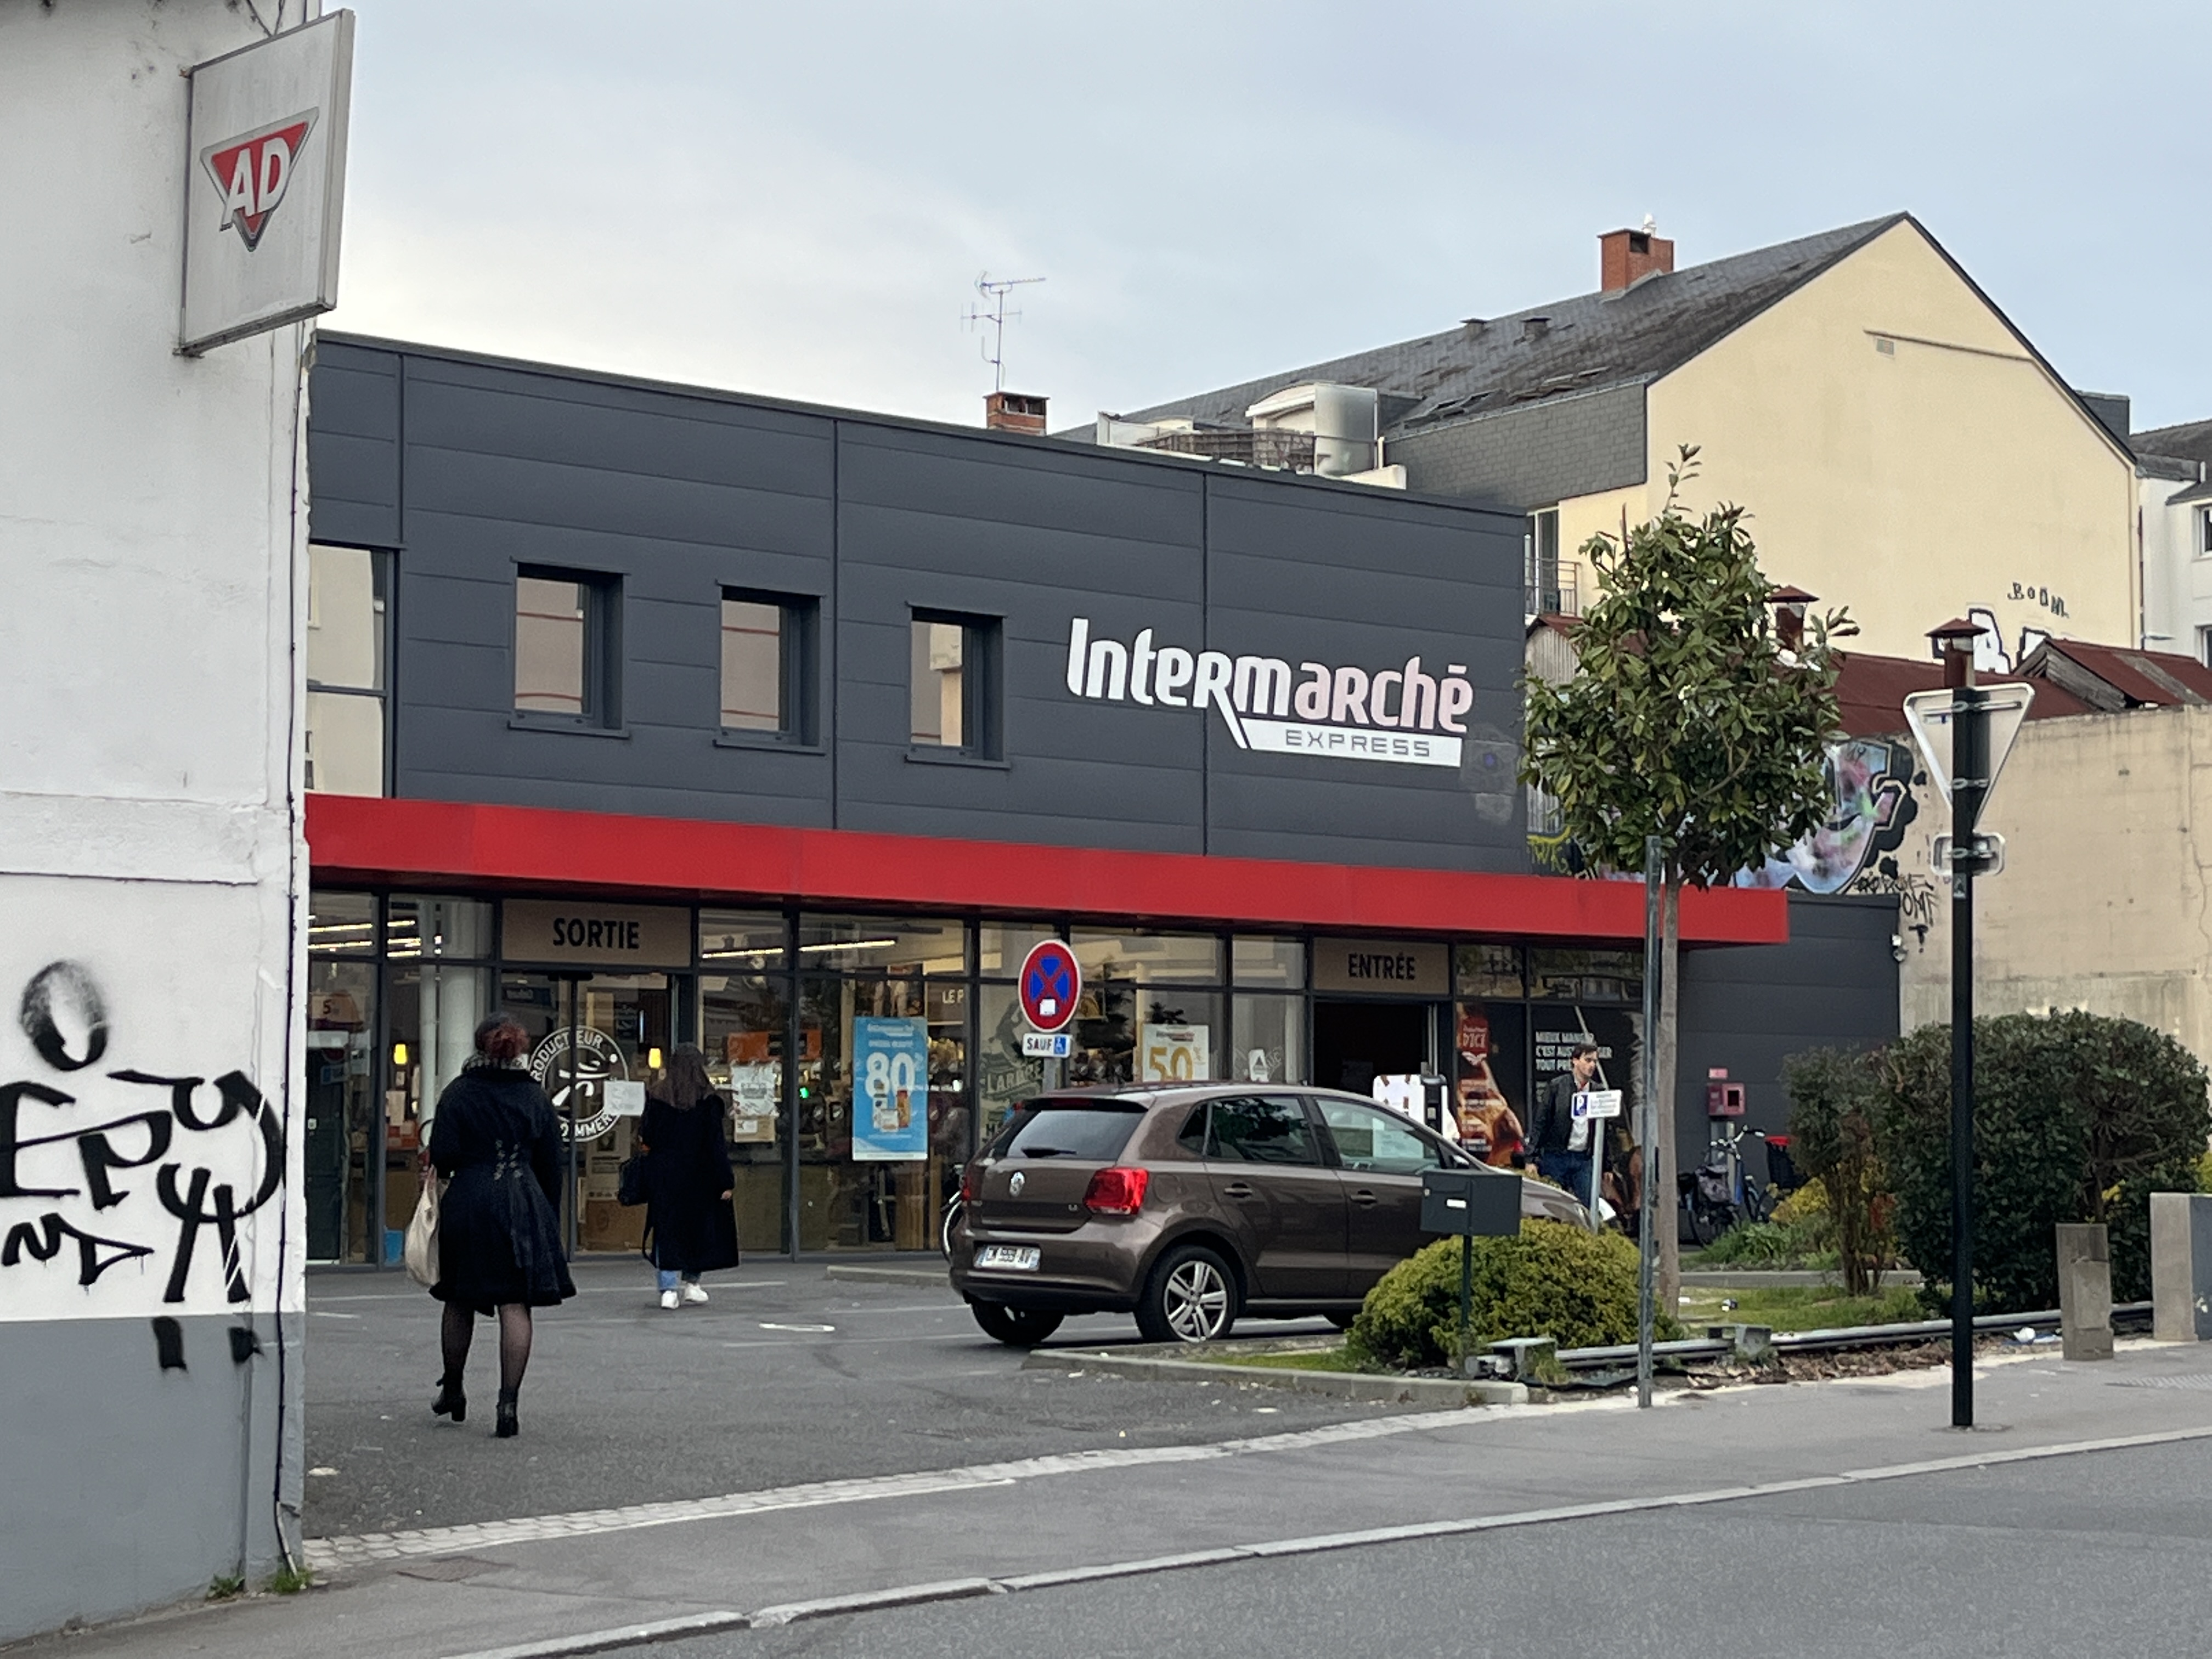
De vriezer in de Franse supermarkt, die het eten moest koud houden, werd een oncontroleerbare verwarming van de ene dag op de andere.
Van 11 tot 12 oktober zijn hackers via internet het koelsysteem van verschillende Franse detailhandelsbedrijven binnengekomen, waardoor de vriesparameters op afstand opnieuw werden ingevoerd, de temperatuur van sommige apparatuur te verhogen van minder dan 27°C tot boven 50°C. Een groot aantal diepvriesproducten en verse producten worden dus gesloopt en sommige apparatuur staat zelfs op hoge temperaturen in brand.
Het nationale Cybersecurity Agency (ANSI) van Frankrijk heeft op 9 november bekendgemaakt dat ongeveer 700 winkels in het hele land waren aangevallen en dat er minstens 15 waren getroffen. met economische verliezen van tientallen miljoenen euro's.
原始来源 · cyber.gouv.fr法国国家网络安全局:对冷链系统网络攻击的技术通报cyber.gouv.fr ↗Op 12 november onthulde minister van Financiën Scott Becent een nieuwe technische aanwijzing: Iraanse hackers gebruikten het Chinese kunstmatige intelligentiemodel in hun operaties.
In een toespraak die diezelfde dag door de Heritage Foundation of the United States werd gehouden, noemde Besente het incident als een voorbeeld van veiligheidsrisico's in China's AI. Hij bekritiseerde het gebrek aan effectieve veiligheidsbeperkingen in het China AI model en beschreef het gebruik van het Chinese model door Iraanse aanvallers als een gevaarlijke combinatie.
原始来源 · straitstimes.com彭博社:贝森特谈伊朗利用中国AI攻击法国冷柜straitstimes.com ↗Deze verklaring bracht de netwerksabotage die oorspronkelijk in de Franse detailhandel was opgetreden op de politieke agenda van de Verenigde Staten voor de concurrentie voor Chinese kunstmatige intelligentietechnologie.
De vriezer is niet kapot, de controle is in handen van de hacker
De methoden van aanval die door het Franse onderzoek zijn onthuld, zijn niet complex.
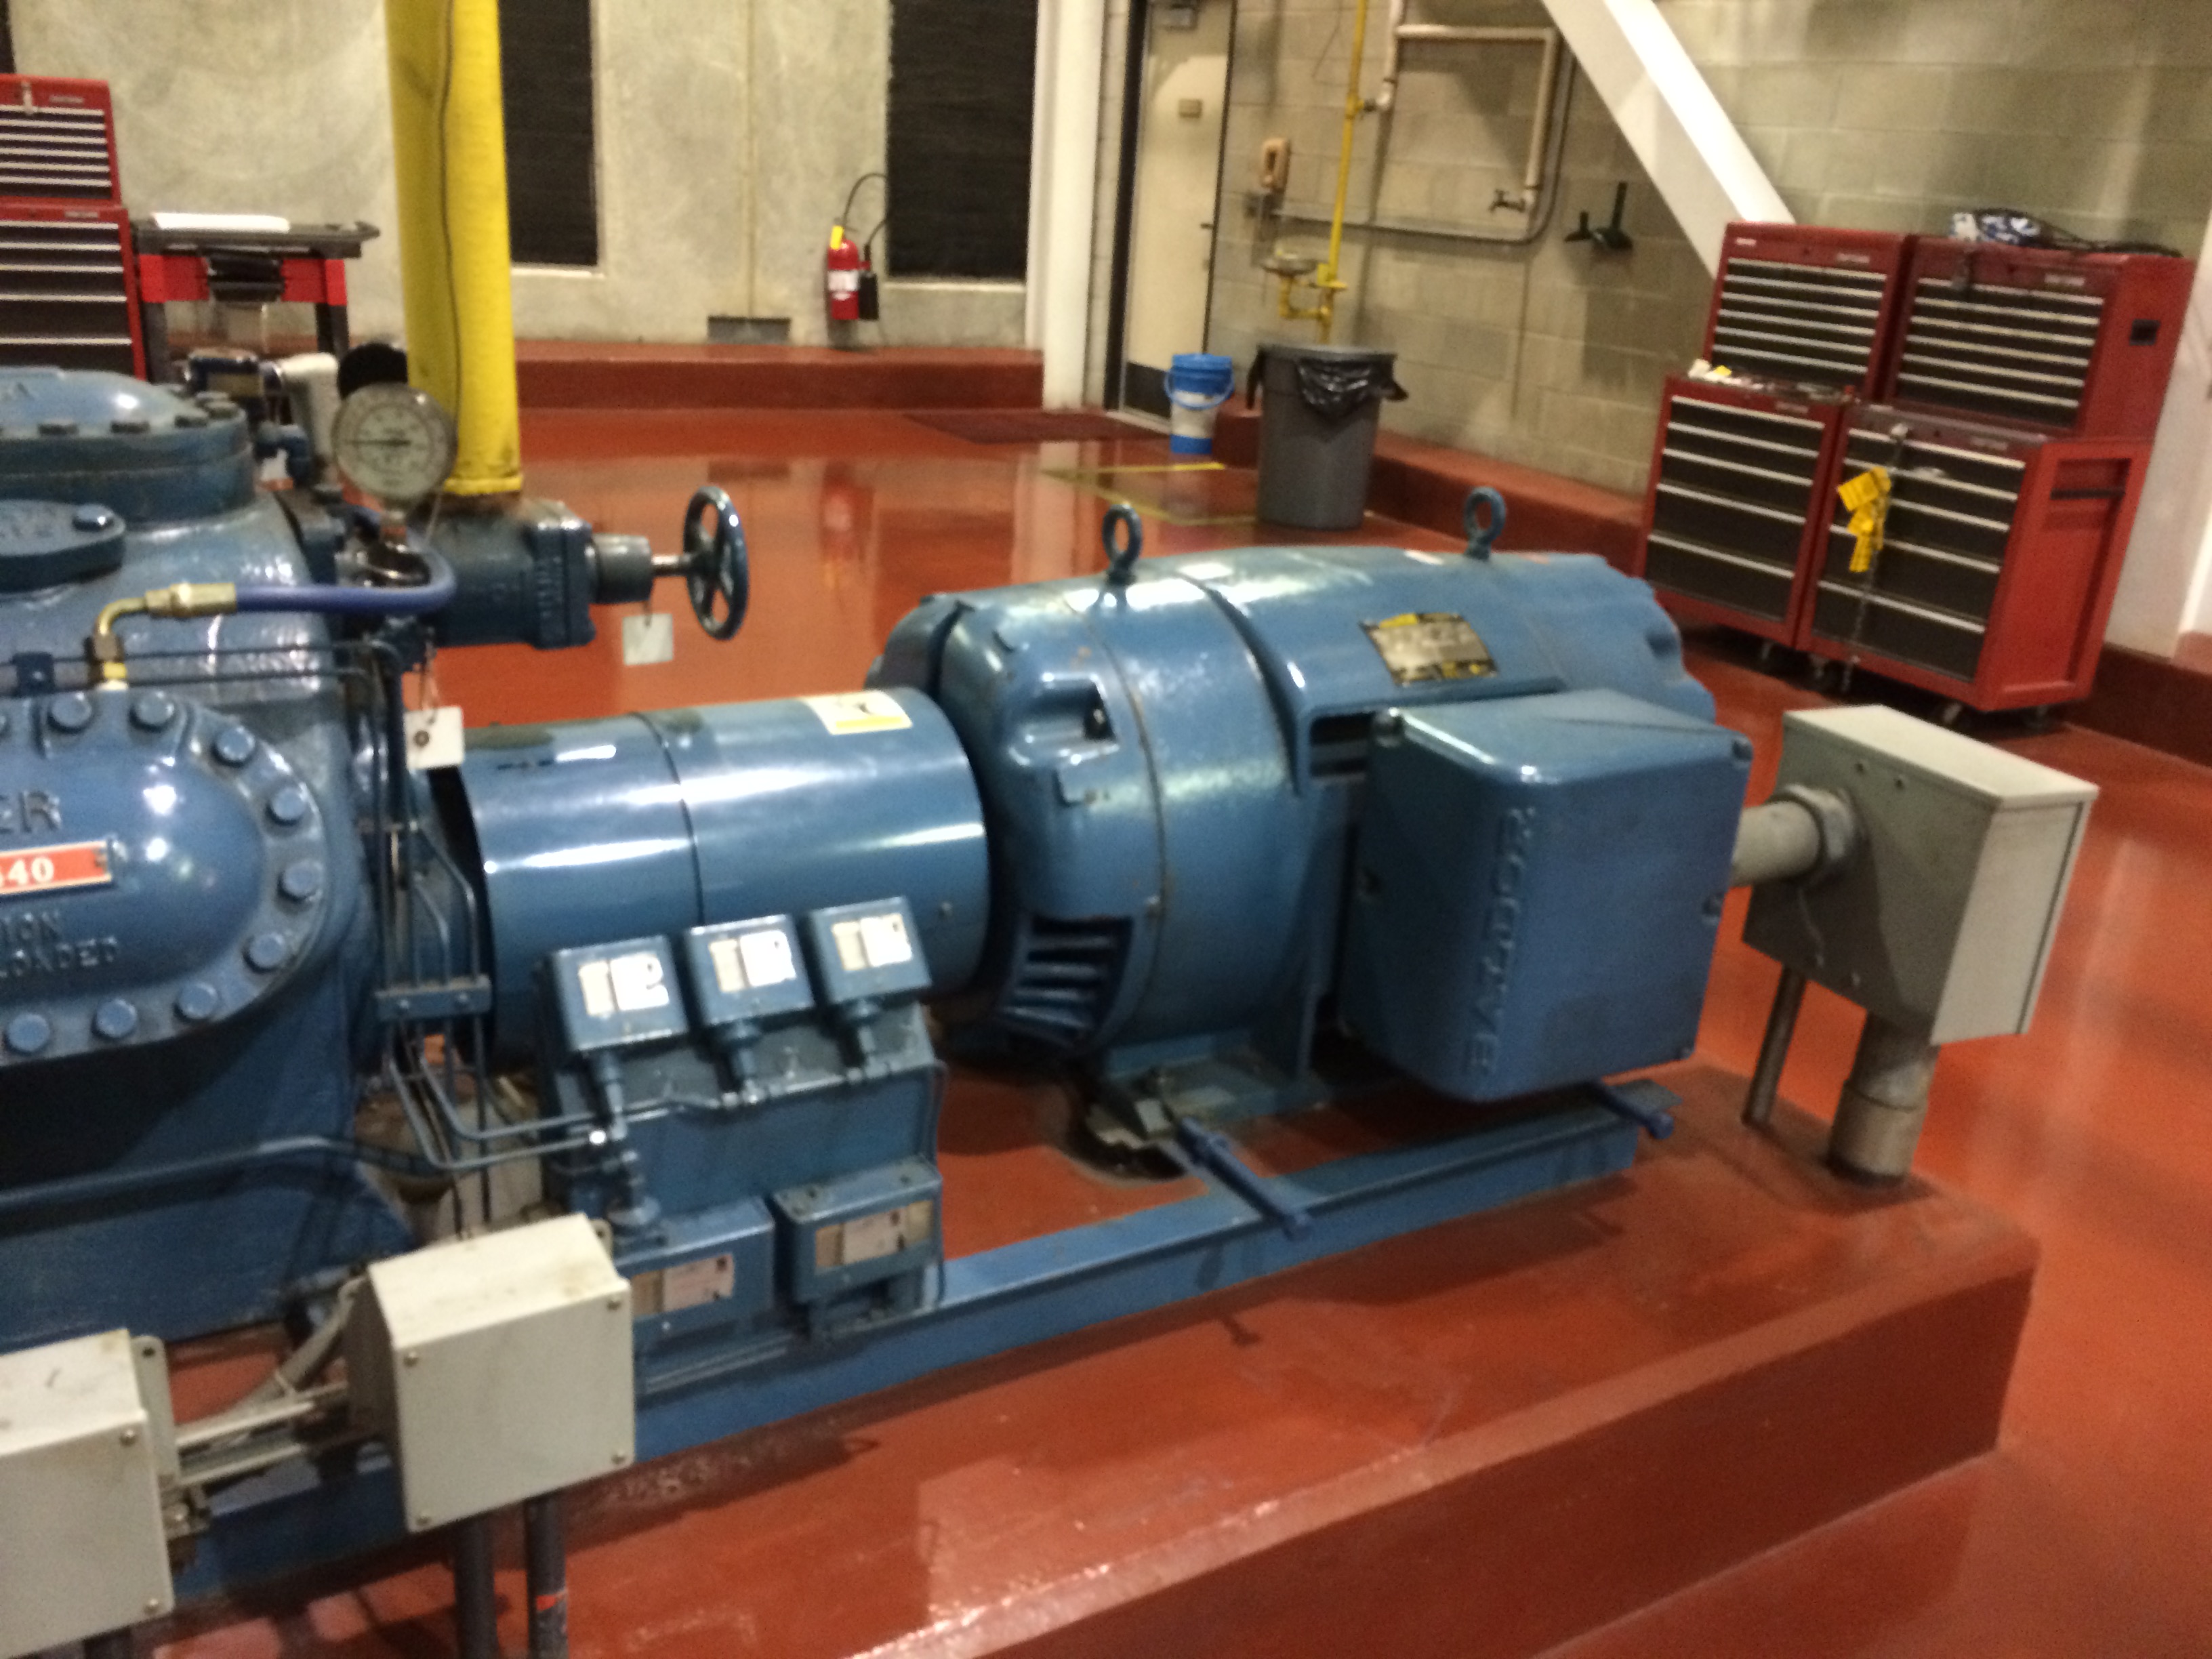
De moderne grote supermarkten gebruiken netwerkgestuurde besturingssystemen om koelere temperatuur, vorst-vriescycli en apparatuurprestaties op een uniforme manier te beheren. Onderhoud personeel kan parameters op afstand aanpassen, en hackers kunnen ook deze instellingen te wijzigen zodra ze toegang hebben.
Dit mechanisme wordt door de aanvallers gebruikt om de normale bevriezingsprocedures te veranderen in een continue hogetemperatuuroperatie.
De Franse Cybersecurity Service heeft de operatie toegeschreven aan de Shahid Kaveh netwerkeenheid, die deel uitmaakt van het Islamitische Revolutionaire Garde Corps Electronics and Networks Centre in Iran.
原始来源 · diplomatie.gouv.fr法国外交部:就网络袭击指责伊朗并推动欧盟回应diplomatie.gouv.fr ↗
Op 9 november kondigde de Parijse aanklager een internationaal arrestatiebevel aan voor drie Iraniërs die verdacht werden van betrokkenheid bij de operatie. De Franse minister van Buitenlandse Zaken Jean-Noel Barro heeft vervolgens de Iraanse ambassadeur opgeroepen en aangegeven dat hij de EU zou dwingen sancties op te leggen. De Iraanse regering ontkent de beweringen van de Fransen.
De impact van het incident strekt zich ook uit tot buiten de levensmiddelendetailhandelsindustrie. Het Franse bloedagentschap had ook een invasie van zijn koelapparatuur, maar het alarm werd op tijd geactiveerd voor personeel om de verbinding af te sluiten en schade aan het bloed te voorkomen producten.
Begin november werden soortgelijke afwijkingen in het koelsysteem gemeld uit andere Europese landen, waaronder België, Zweden en Ierland.
China's Ai komt in de aanvalsketen en de verantwoordelijkheid voor de veiligheid van industriële netwerken wordt nog prominenter
In zijn toespraak gaf Becent de naam van het specifieke Chinese AI-model niet aan, noch legde hij uit of het model werd belast met codewriting, systeemanalyse of andere taken tijdens de aanval.
Maar zijn beweringen hebben een belangrijke technische kwestie aangekaart: kunstmatige intelligentie kan de technische drempel voor cyberaanvallen verlagen, terwijl een groot aantal industriële apparatuur nog steeds onvoldoende externe toegangsbeveiliging heeft.
Op 13 november waarschuwde het Duitse federale bureau voor informatiebeveiliging dat sommige industriële koelsystemen van Danfos nog steeds netwerkveiligheidslacunes hadden, hetgeen bedrijven om directe toegang tot internet te beperken, de bescherming van de externe verbinding te verbeteren en tijdig beveiligingsupdates te installeren.
原始来源 · reuters.com路透社:德国警告工业制冷设备仍存在网络安全漏洞reuters.com ↗Deze waarschuwing geeft aan dat zelfs als de hackoperatie voorbij is, het risico van blootstelling aan het internet in koude-keten faciliteiten blijft.
De mate waarin het China AI-model een rol speelde in het incident was relevant voor de verantwoordelijkheden voor veiligheidsontwerp van de technologieleverancier; De Iraanse Revolutionaire Garde, die de Franse regering de daders van de aanslag noemde, waren verantwoordelijk voor de vernietiging van transnationale netwerken. De twee verantwoordelijkheden mogen niet worden verward.
Voor de Europese detailhandel is de meest realistische les duidelijk: de functie van een supermarkt voor het onderhoud op afstand kan een zwakke schakel zijn in het hele voedselopslagsysteem.
Voor regeringen veranderen de doelen van cyberaanvallen. Hackers hoeven geen banken te verlammen of het elektriciteitsnet af te sluiten, maar gewoon de temperatuur van koelapparatuur te manipuleren, wat aanzienlijke schade aan het eigendom kan veroorzaken, brandrisico's en verstoring van de voedselvoorziening.
Wanneer een lijn van instructies op afstand honderden winkels tegelijkertijd kan vernietigen, wordt de veiligheid van het netwerk van industriële apparatuur een zaak van het publiek veiligheid en nationale veiligheid, niet alleen van de technologie van de onderneming zelf.
Artikelbespreking
Geverifieerde leden kunnen openbaar over dit bericht discussiëren en hun eigen inhoud beheren.
Lidmaatschapsstatus controleren…