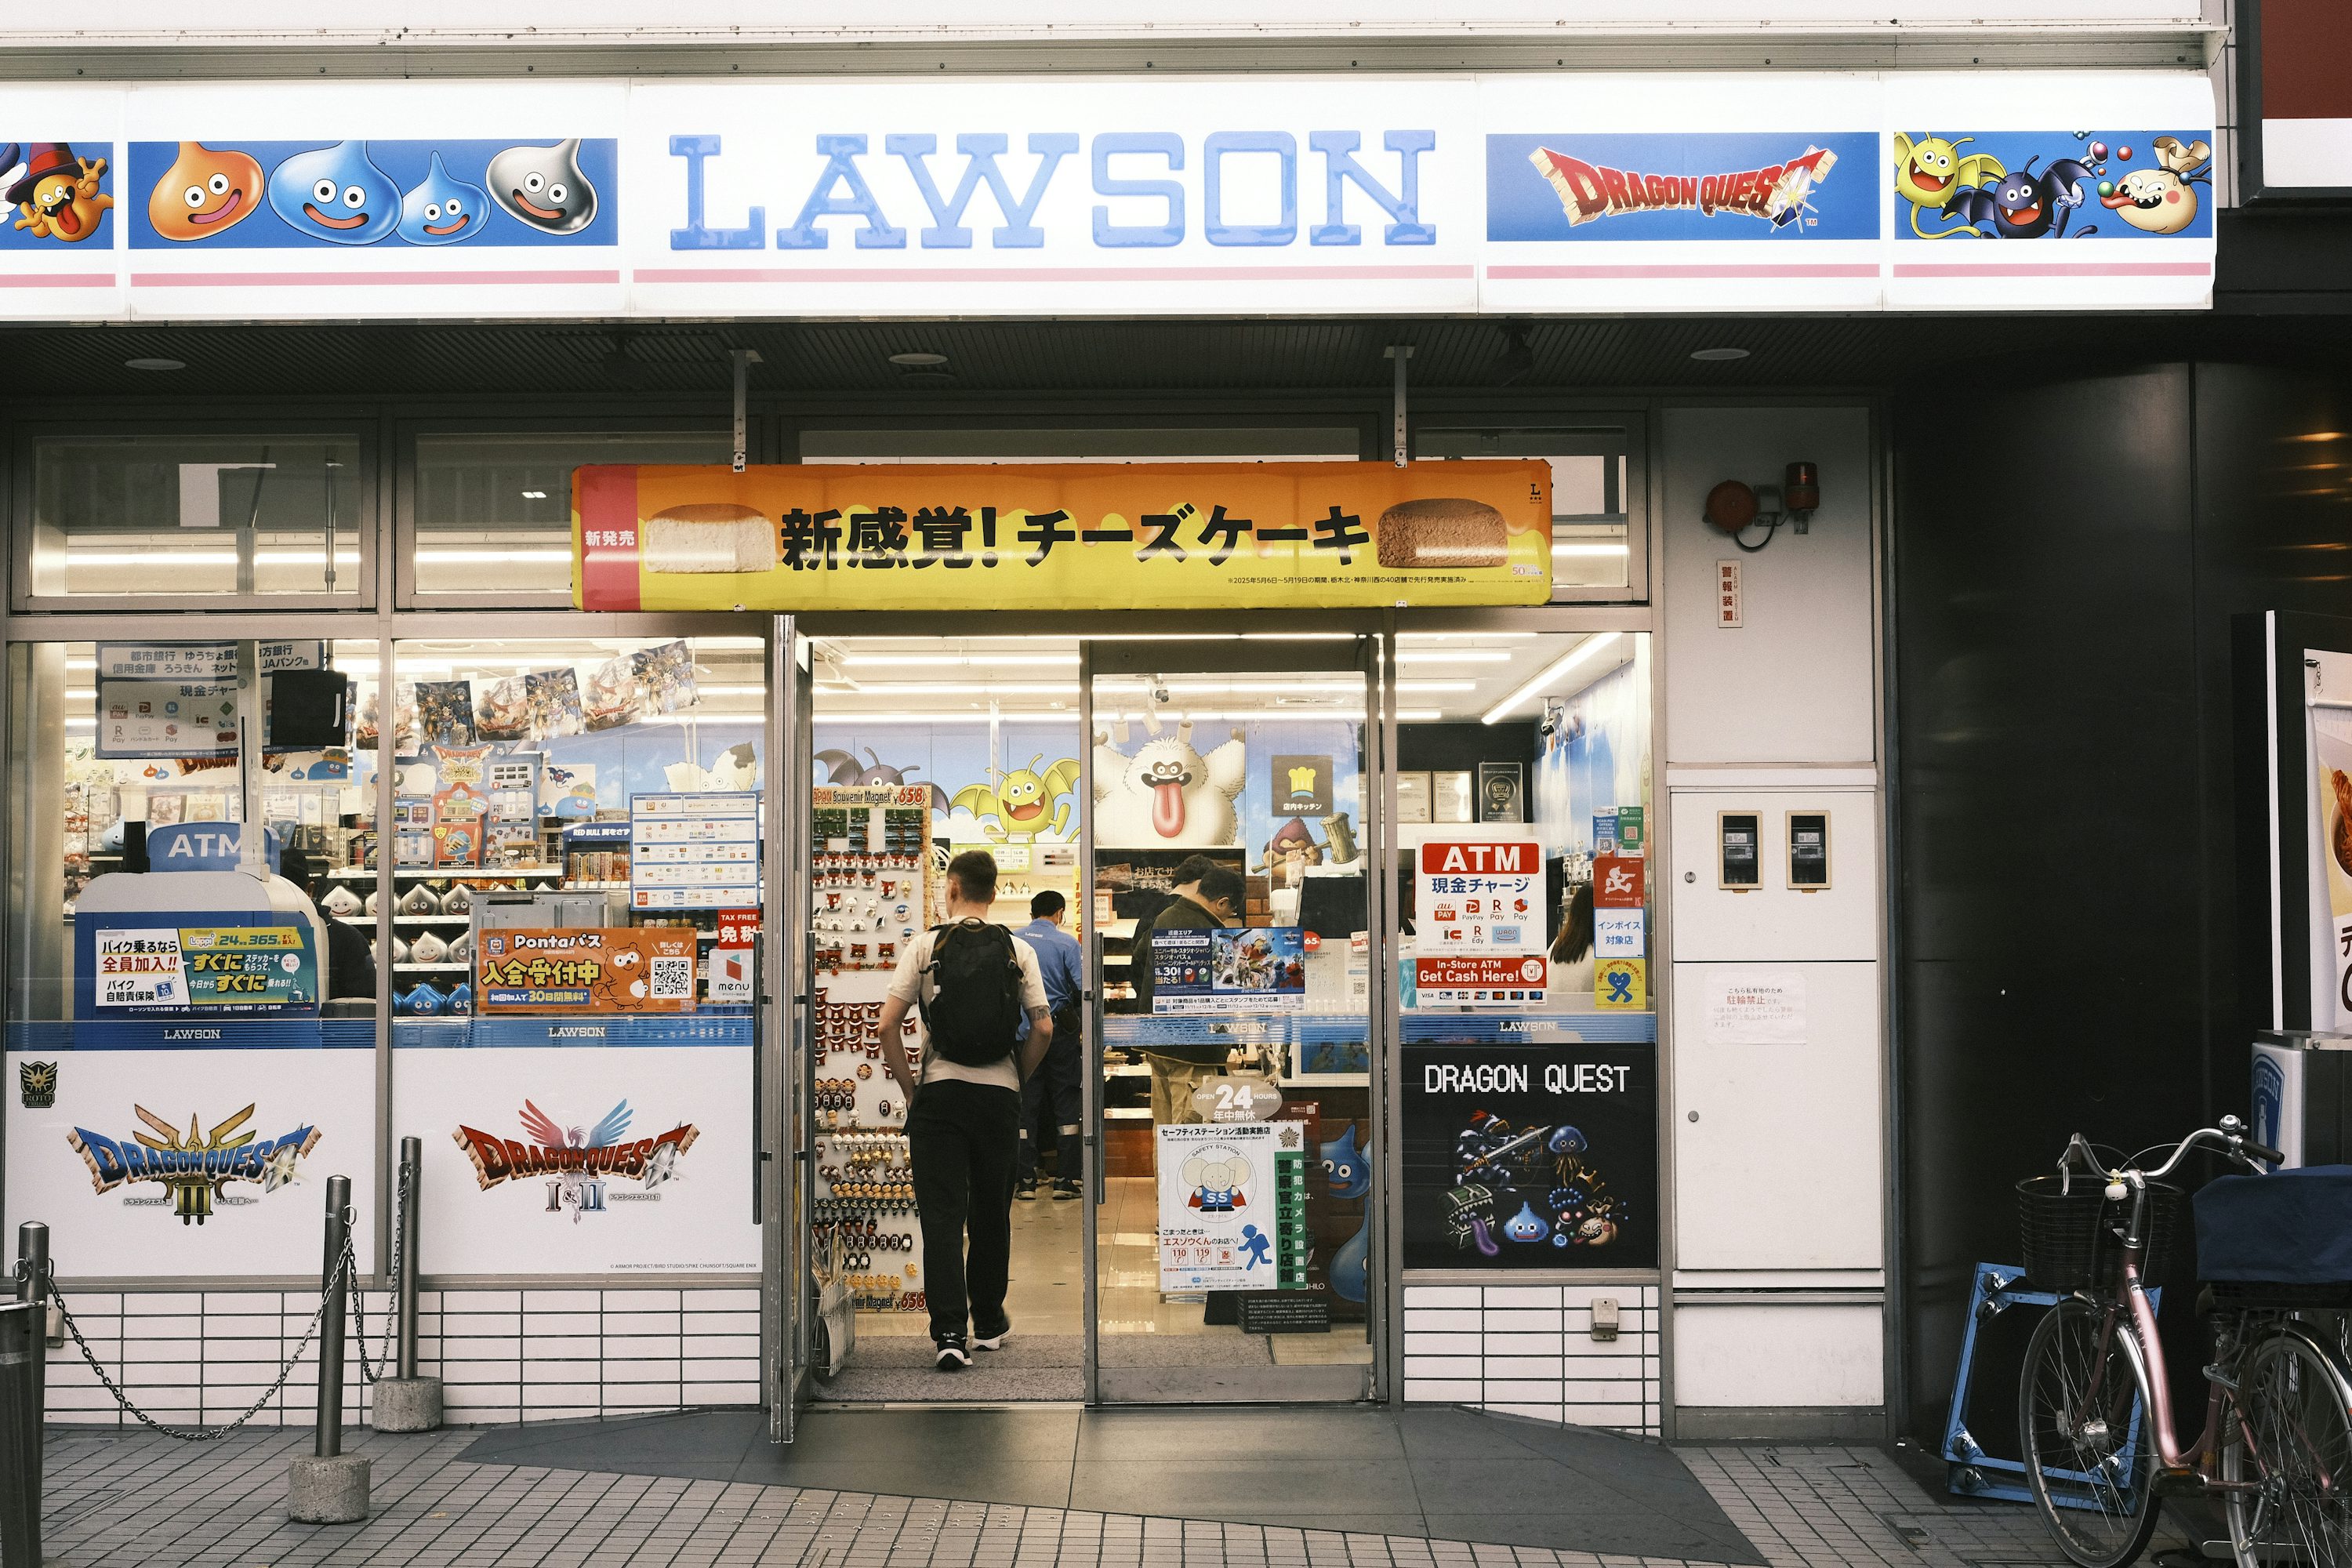
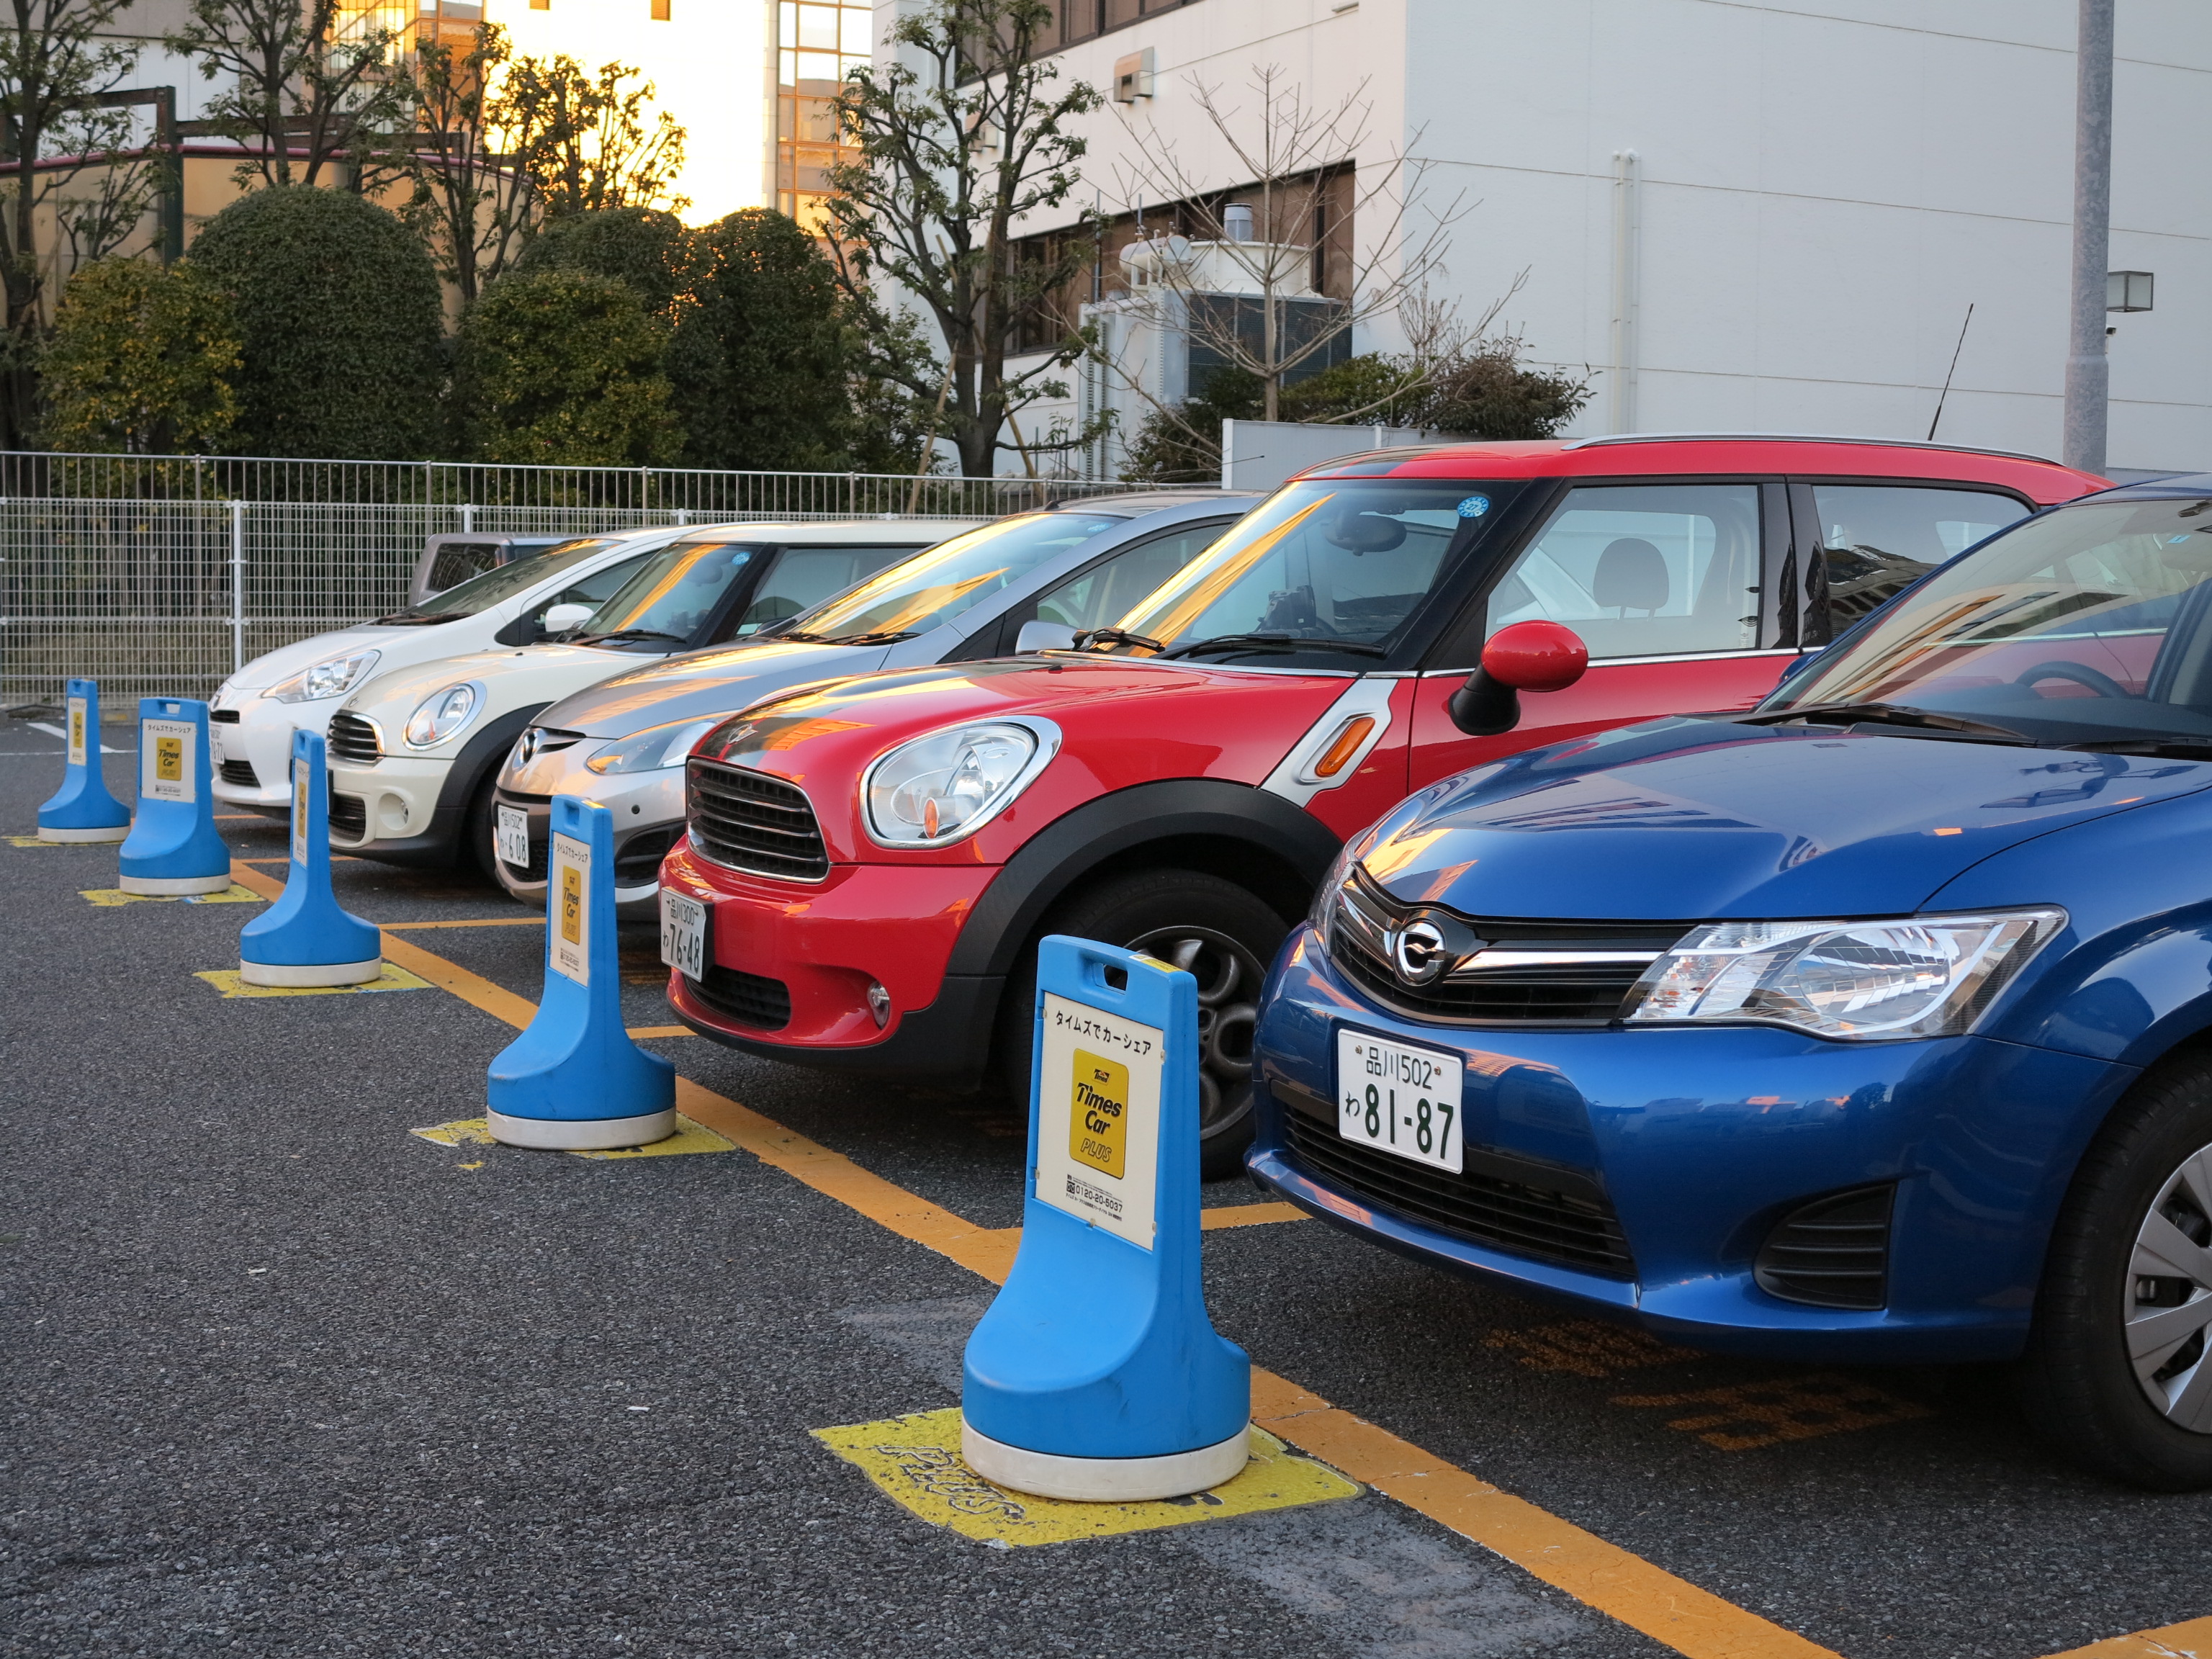
De Japanse regering heeft op 9 oktober een herinnering gestuurd aan verschillende sectoren en ondernemingen om de cyberbescherming te verbeteren. De waarschuwing was gebaseerd op de kwestie van de gegevensbeveiliging voor opeenvolgende openbaarmaking door meerdere agentschappen: de supermarktonderneming Lawson, Daiwa Security, de tweedehands link BookOff en de auto delen en leasen service Times Car waren het onderwerp van publieke aandacht. Zij zijn niet hetzelfde geval en er is geen openbaar bewijs dat zij door dezelfde aanvalsgroep werden uitgevoerd.
原始来源 · apnews.com美联社10月9日:日本网络安全警报与多家公司数据事件apnews.com ↗Risico's van groep I: bestuurdersfoto's, identificatiegegevens en miljoenen klantenrekeningen
Het incident in Times Car betrof ongeveer 6,6 miljoen rekeninggegevens, en er werd bezorgdheid geuit over mogelijke lekkages van gevoelige categorieën zoals persoonlijke identificatie, de gegevens van het rijbewijs en de contactgegevens. Voor verhuurplatforms heeft het rijbewijsdocument een waarde die hoger is dan de algemene marketinginformatie: de onderneming moet aangeven hoe lang het oorspronkelijke document duurt wordt gehouden, die toegang heeft tot het, wanneer onbevoegde gegevens worden ontdekt en hoe de potentiële getroffen gebruikers te informeren.
Grote en grote effecten waarbij effecteninstellingen betrokken zijn, hebben een ander risicoprofiel dan die van gewone detailhandelsondernemingen. Financiële rekeningen, identiteitscontroles en toegang tot leveranciers van derden vereisen afzonderlijke antwoorden voor informatieverschaffing. De openbaarmaking door ondernemingen vertoont niet dezelfde omvang van gegevenslekkage; Een van de rekeningen, die 6,6 miljoen rekeningen omvatte, kon niet rechtstreeks op andere ondernemingen worden toegepast.
Risico's van groep II: toeleveringsketen en diensten voor nagemaakte beveiliging
Japan's nieuwe nationale cyber security agentschap vereist dat overheidsdiensten aanbevelingen aan lokale overheden en particuliere ondernemingen voor verbeterde identificatie, systeemverbetering en beheer van de toeleveringsketen. De aanvallers kunnen zich vermomd hebben als veiligheidspersoneel, waarbij de spanning van het bedrijf en de gebruiker na het incident wordt gebruikt om dubbele fraude te plegen; Terwijl de AI-tool de bulkproductie van vismail en geautomatiseerde detectie makkelijker maakt, is niet elk lek in Japan door AI geactiveerd.
Indicatoren die echt de effecten van de wijzigingen zouden testen zijn onder meer de dekking van de meervoudige factor authenticatie van hoge-autorisatie rekeningen, de tijd van het bewaren van identiteitsmaterialen, de toegangslijst van derden, het lacuneherstelvenster en vertragingen bij de melding van incidenten. De communicatie over overheidsrisico's, als deze niet wordt opgevolgd, zou slechts een formeel document zijn voor het volgende lek.
JFA veranderde de manier waarop het de identificatie controleerde: hoe gecentraliseerder het beeld, hoe groter het risico van vervalsing
Op 9 oktober heeft het Agentschap voor financiële diensten van Japan een circulaire afgegeven aan financiële instellingen die om een beter beheer van uitbestede diensten en ongevallenrespons verzochten, en speciale controles op de afwijkingen van identiteitsdocumenten en gezichtsfoto's tijdens openingen op afstand. In de circulaire staat ook dat het relevante identificatiesysteem vanaf 1 april 2027 in beginsel zal worden omgezet in toegang tot IC-chips en dat de ontvangst van documenten alleen al door de lidstaten zal worden afgeschaft. afbeeldingen; Financiële instellingen moeten zich zo spoedig mogelijk aanpassen in plaats van wachten op de wettelijke termijn.
原始来源 · fsa.go.jp日本金融厅10月9日:网络安全紧急措施及2027年IC芯片身份核验转换fsa.go.jp ↗Het Japan Information Processing Promotion Agency (IPA) heeft op dezelfde dag ook een waarschuwing gegeven aan ondernemingen met grote klantinformatie om ongeautoriseerde toegang en identiteitsinformatie in het risicobeheer van ondernemingen op bedrijfsniveau, in plaats van alleen naar de technische sector te verwijzen. De keuzes van het bedrijfsleven die ondernemingen maken bij de uitbreiding van de gebruikersgrootte en de centralisatie van de opslag van identiteitsdocumenten moeten uiteindelijk worden gevolgd in combinatie met verplichtingen inzake gegevensbescherming.
原始来源 · ipa.go.jpIPA10月9日:数据外泄事故后的企业经营责任与防护措施ipa.go.jp ↗Wie draagt de kosten van misbruik van de gebruikersidentiteit na opeenvolgende lekken
Zodra het rijbewijs, adres, identificatie en financiële rekeninginformatie op de zwarte markt zijn, kan het risico enkele jaren duren. De bedrijven benadrukken dat onderzoek loopt en niet in de plaats komt van actieve kennisgeving, het verstrekken van identiteitsbescherming, het verwijderen van informatie die geen de kosten van sanering en de kosten van de sanering. Het systeem voor de bescherming van persoonsgegevens en de regelgevende instanties van de industrie in Japan moeten de slachtoffers duidelijke klachtenkanalen bieden, in plaats van klanten alleen te laten. de gevolgen van het frauduleuze gebruik van hun identiteit na de bekendmaking.
Van de verhuur van een platform aan de effectenaanbieder, hebben opeenvolgende incidenten met gegevensbeveiliging gemeenschappelijke zwakheden onder Japanse ondernemingen blootgelegd: hoe meer bedrijfsuitbreiding Hoe meer mensen echt verantwoordelijk zijn voor de duur van identiteitsgegevens en toegang, afhankelijk van uitbestede platforms en gecentraliseerde databases. Overheden kunnen waarschuwingen geven en regelgevers kunnen corrigerende maatregelen eisen; Maar uiteindelijk, als alleen de gebruiker het document, het wachtwoord en het risico van fraude verandert, worden de kosten van het ongeval overgedragen aan de persoon met de minste controle.
Artikelbespreking
Geverifieerde leden kunnen openbaar over dit bericht discussiëren en hun eigen inhoud beheren.
Lidmaatschapsstatus controleren…