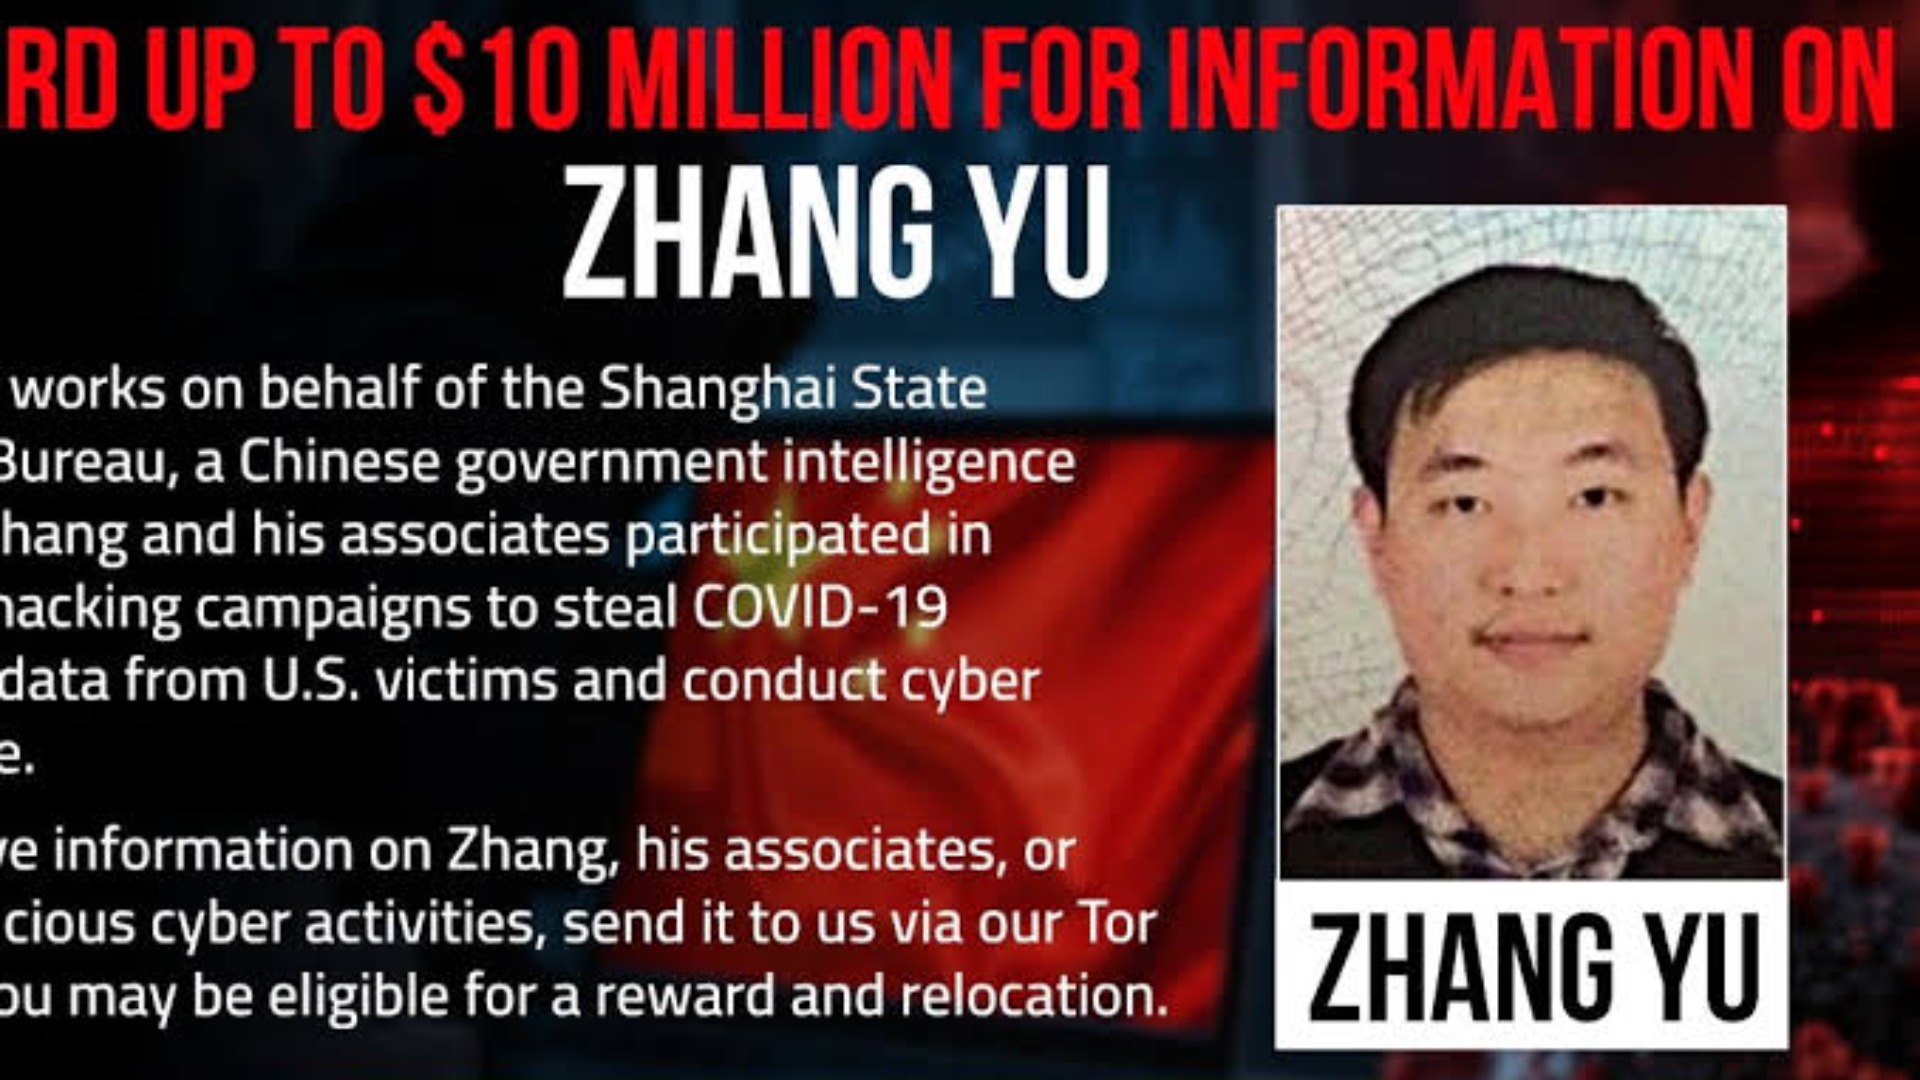
De regering van de Verenigde Staten heeft een keten van cyberaanvallen geleid die al lang verborgen onder de schelp van China National Camp Technology, rechtstreeks naar de Shanghai City Nationaal Agentschap voor de veiligheid van het ministerie van Nationale Veiligheid van China.
Op 7 oktober, de Verenigde Staten ministerie van Justitie Incentives Scheme kondigde een beloning van tot $ 10 miljoen voor de identiteit, verblijfplaats en gerelateerde informatie van Zhang Yu, een inwoner van een geconcentreerd land.
De officiële beschrijving van Zhang Woo's identiteit is zeer specifiek: hij is lid van de Shanghai ITD Ltd. De staat is in opdracht van de nationale veiligheidsdienst van Shanghai City van het ministerie van Nationale Veiligheid van de Volksrepubliek China.
原始来源 · rewardsforjustice.net美国国务院“正义奖励计划”:Zhang Yu (SSSB)rewardsforjustice.net ↗Dit heeft geleid tot een zaak die niet langer alleen gericht is op een Chinese hacker beloond wordt, maar eerder op hoe Chinese inlichtingendiensten staats cyberoperaties uitvoeren via particuliere bedrijven en technische aannemers.
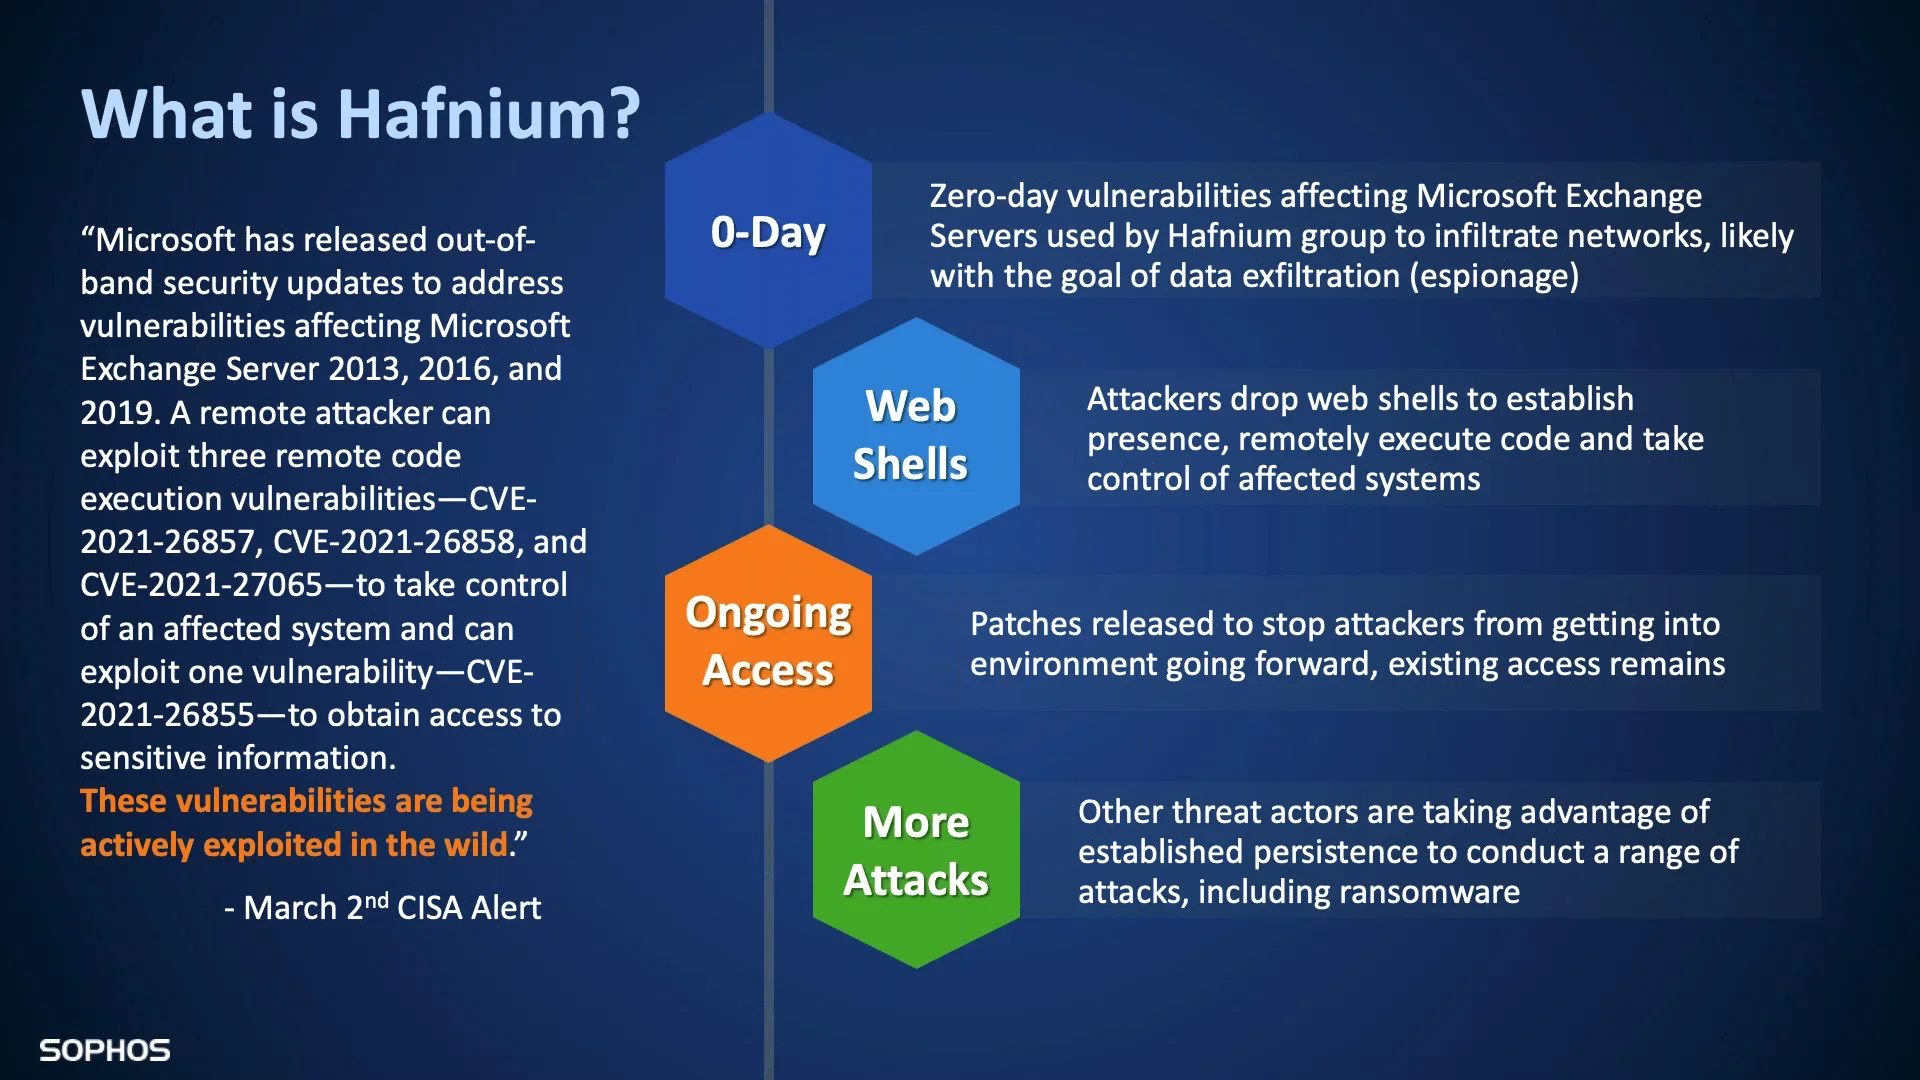
Begonnen met het nieuwe kroononderzoek en vervolgens de HAFNIUM massaaanval binnengegaan
Het Amerikaanse ministerie van Buitenlandse Zaken verklaart dat Zhang Woo en zijn partner Xu Dae Wei sinds begin 2020 niet meer gemachtigd zijn om toegang te krijgen tot de computersystemen van de Amerikaanse universiteiten en immunologie en virale onderzoekers, met als doel het opnemen van gevoelige onderzoek informatie met betrekking tot het New Crown Virus.
Ze gebruikten vervolgens de maas van Microsoft Exchange Server om deel te nemen aan een grootschalige Hafnium netwerk invasie.
Operatie HAFNIUM in 2021 gebruikte meerdere zero-day mazen om lokaal ingezet Exchange Server aanvallen. Microsoft beschreef HAFNIUM als een dreigingsorganisatie die door de staat werd ondersteund en vanuit China werd geëxploiteerd. De regering van de Verenigde Staten en haar bondgenoten hebben de desbetreffende activiteiten vervolgens aan het Chinese ministerie van Nationale Veiligheid toegeschreven.
De Verenigde Staten beweren dat deze operatie duizenden computers over de hele wereld heeft getroffen. De FBI heeft eerder aangegeven dat de gehele HAFNIUM operatie gericht was op meer dan 60.000 Amerikaanse entiteiten, waarvan meer dan 127.000 werden beïnvloed door de werkelijke invasie.
Een uitgeleverd, een nog steeds vrij
原始来源 · justice.gov美国司法部:徐泽伟被意大利引渡至美国justice.gov ↗De medeschuldige Xu Ze Wei van Zhang Woo is in het Amerikaanse rechtssysteem terechtgekomen.
Xu Ze Wei werd in 2025 gearresteerd in Italië, uitgeleverd aan de Verenigde Staten in april 2026 en verscheen voor de Federal Court in Houston. Negen door het Amerikaanse ministerie van Justitie opgelegde heffingen hebben betrekking op computerinvasie, telecommunicatiefraude, illegale toegang tot beschermde computerinformatie en identiteit. Diefstal.
Zhang Woo is niet gearresteerd.
De Justice Incentive Scheme heeft dus de bonus verhoogd tot..tot $10 miljoen.. met het doel van het verkrijgen van informatie die kan helpen identificeren en lokaliseren van de betrokken personen.
De echte naam van de VS is het Chinese Communistische Partij model van het uitbesteden van inlichtingen aan particuliere bedrijven
Het Amerikaanse ministerie van Buitenlandse Zaken heeft op Zhang Woo's beloningspagina direct verklaard dat China een breed netwerk van particuliere bedrijven en aannemers in China gebruikt om hackers te voeren aanvallen en informatiediefstal om de betrokkenheid van de Chinese regering te verdoezelen.
Dit is de meest kritische laag van de hele zaak.
Bedrijven zoals Shanghai Ilness, Shanghai Iwam zijn zakelijke ondernemingen, maar volgens de huidige publiek beschikbare VS vervolging materiaal, hun personeel zijn De Commissie is van mening dat de maatregelen die de lidstaten hebben genomen om de naleving van de regels van de overeenkomst te waarborgen, niet alleen van toepassing zijn op de lidstaten, maar ook op de lidstaten die de overeenkomst hebben ondertekend.
Dit is een typische..onvermijdelijk.structuur: Staatsorganen hoeven niet over alle operationele medewerkers in uniform en in een formele setting te beschikken; De taak zou kunnen worden uitgevoerd door middel van bedrijven, contractanten en technische teams, en zodra Beijing blootgelegd, zou kunnen snijden verantwoordelijkheid en overheidsinstellingen af.
Dit model verklaart ook de toenemende verschuiving in verantwoordingsplicht voor de Chinese cyber-operaties van Directeuren, projectleiders en inlichtingendiensten.
Van het onderzoek naar de kritieke infrastructuur zijn de grenzen van het ministerie van Nationale Veiligheid uitgebreid tot mondiale netwerken.
Het jaar 2020 is een tijd van wereldwijde urgentie om informatie te vinden over vaccins, behandelingen en virussen. De Verenigde Staten beschuldigden Zhang Woo en anderen van het aanvallen van medische onderzoek instellingen in deze periode, wat suggereert dat het Beijing inlichtingensysteem ook publiek gezondheidsonderzoek als streefdoel voor de verwerving van informatie.
In het stadium van HAFNIUM werden de aanvallen uitgebreid tot universiteiten, advocatenkantoren en een groot aantal ondernemingssystemen.
Dit is niet alleen een economische spionage, maar een infiltratie op lange termijn van het nationale inlichtingensysteem in de wereldwijde digitale infrastructuur.
Deze keer, de Verenigde Staten een beloning aan Zhang Woo, het veranderen van een keten van verantwoordelijkheid die verborgen achter codes, mazen en proxy servers in een specifieke naam:
Zhang Woo
Het Xi-regime heeft de nationale veiligheid in het land uitgebreid tot bijna alle gebieden van het sociale leven, terwijl de andere deze veiligheidslogica in het buitenland heeft geprojecteerd via een netwerk van inlichtingendiensten en technische aannemers.
De beloning van 10 miljoen dollar is een reële blootstelling aan niet alleen een verdachte die nog steeds vrij rondloopt, maar ook aan de manier waarop het CCP-informatiesysteem de schil van een particuliere onderneming gebruikt om de staat te insluiten. gedrag in de wereldwijde cyberspace.
Artikelbespreking
Geverifieerde leden kunnen openbaar over dit bericht discussiëren en hun eigen inhoud beheren.
Lidmaatschapsstatus controleren…