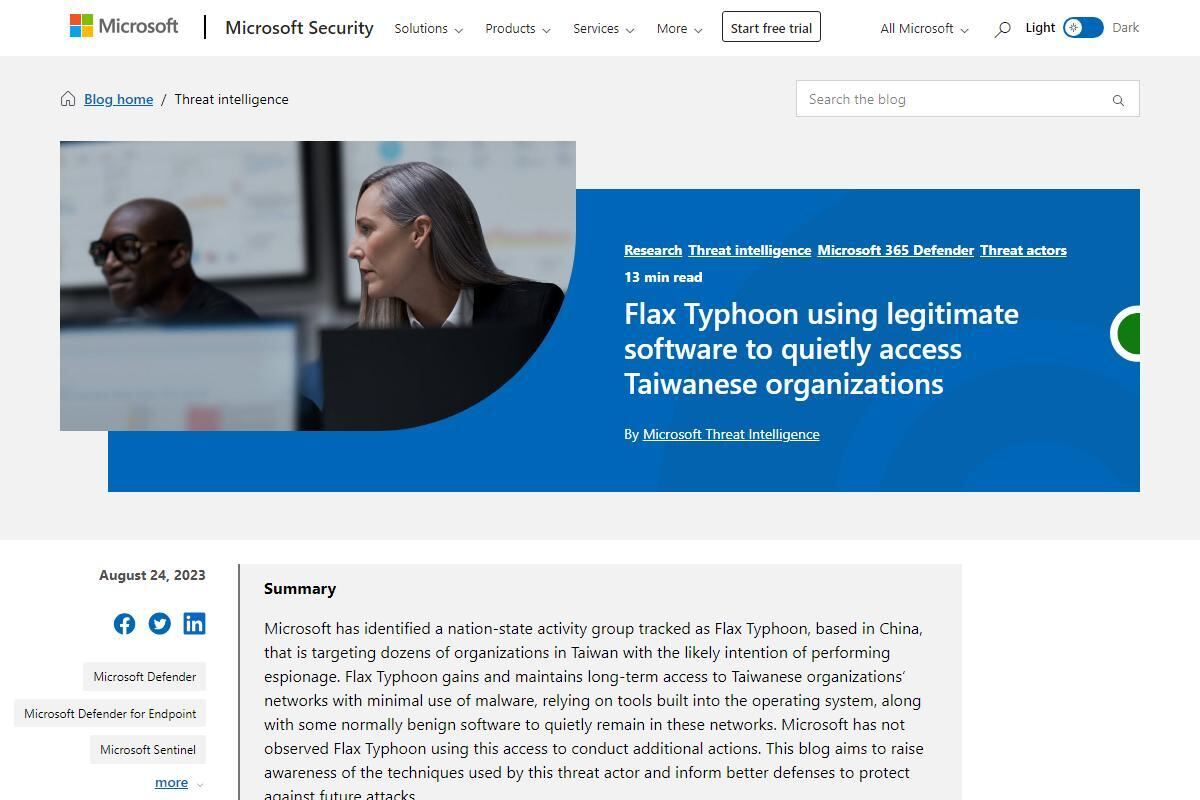
Het Amerikaanse ministerie van Justitie kondigde op 8 oktober aan dat de FBI toestemming had gegeven voor de inbeslagname van zeven internetdomeinnamen door de rechtbanken, waardoor twee sets van tools gebruikt om netwerken te scannen, te verleiden en binnen te dringen. Het ministerie van Justitie heeft deze instrumenten aangestuurd bij de Integrity Technology Group, een onderneming die in China is gevestigd en door de Chinese regering is gecontracteerd. Dit is geen gewoon hacking apparaat: de Amerikaanse rechtshandhaving beweert dat de doelen van de aanval waren kritieke infrastructuur, offshore agentschappen en ongeveer 20 universiteiten in Taiwan. Twee aanvalsroutes achter de zeven domeinnamen.
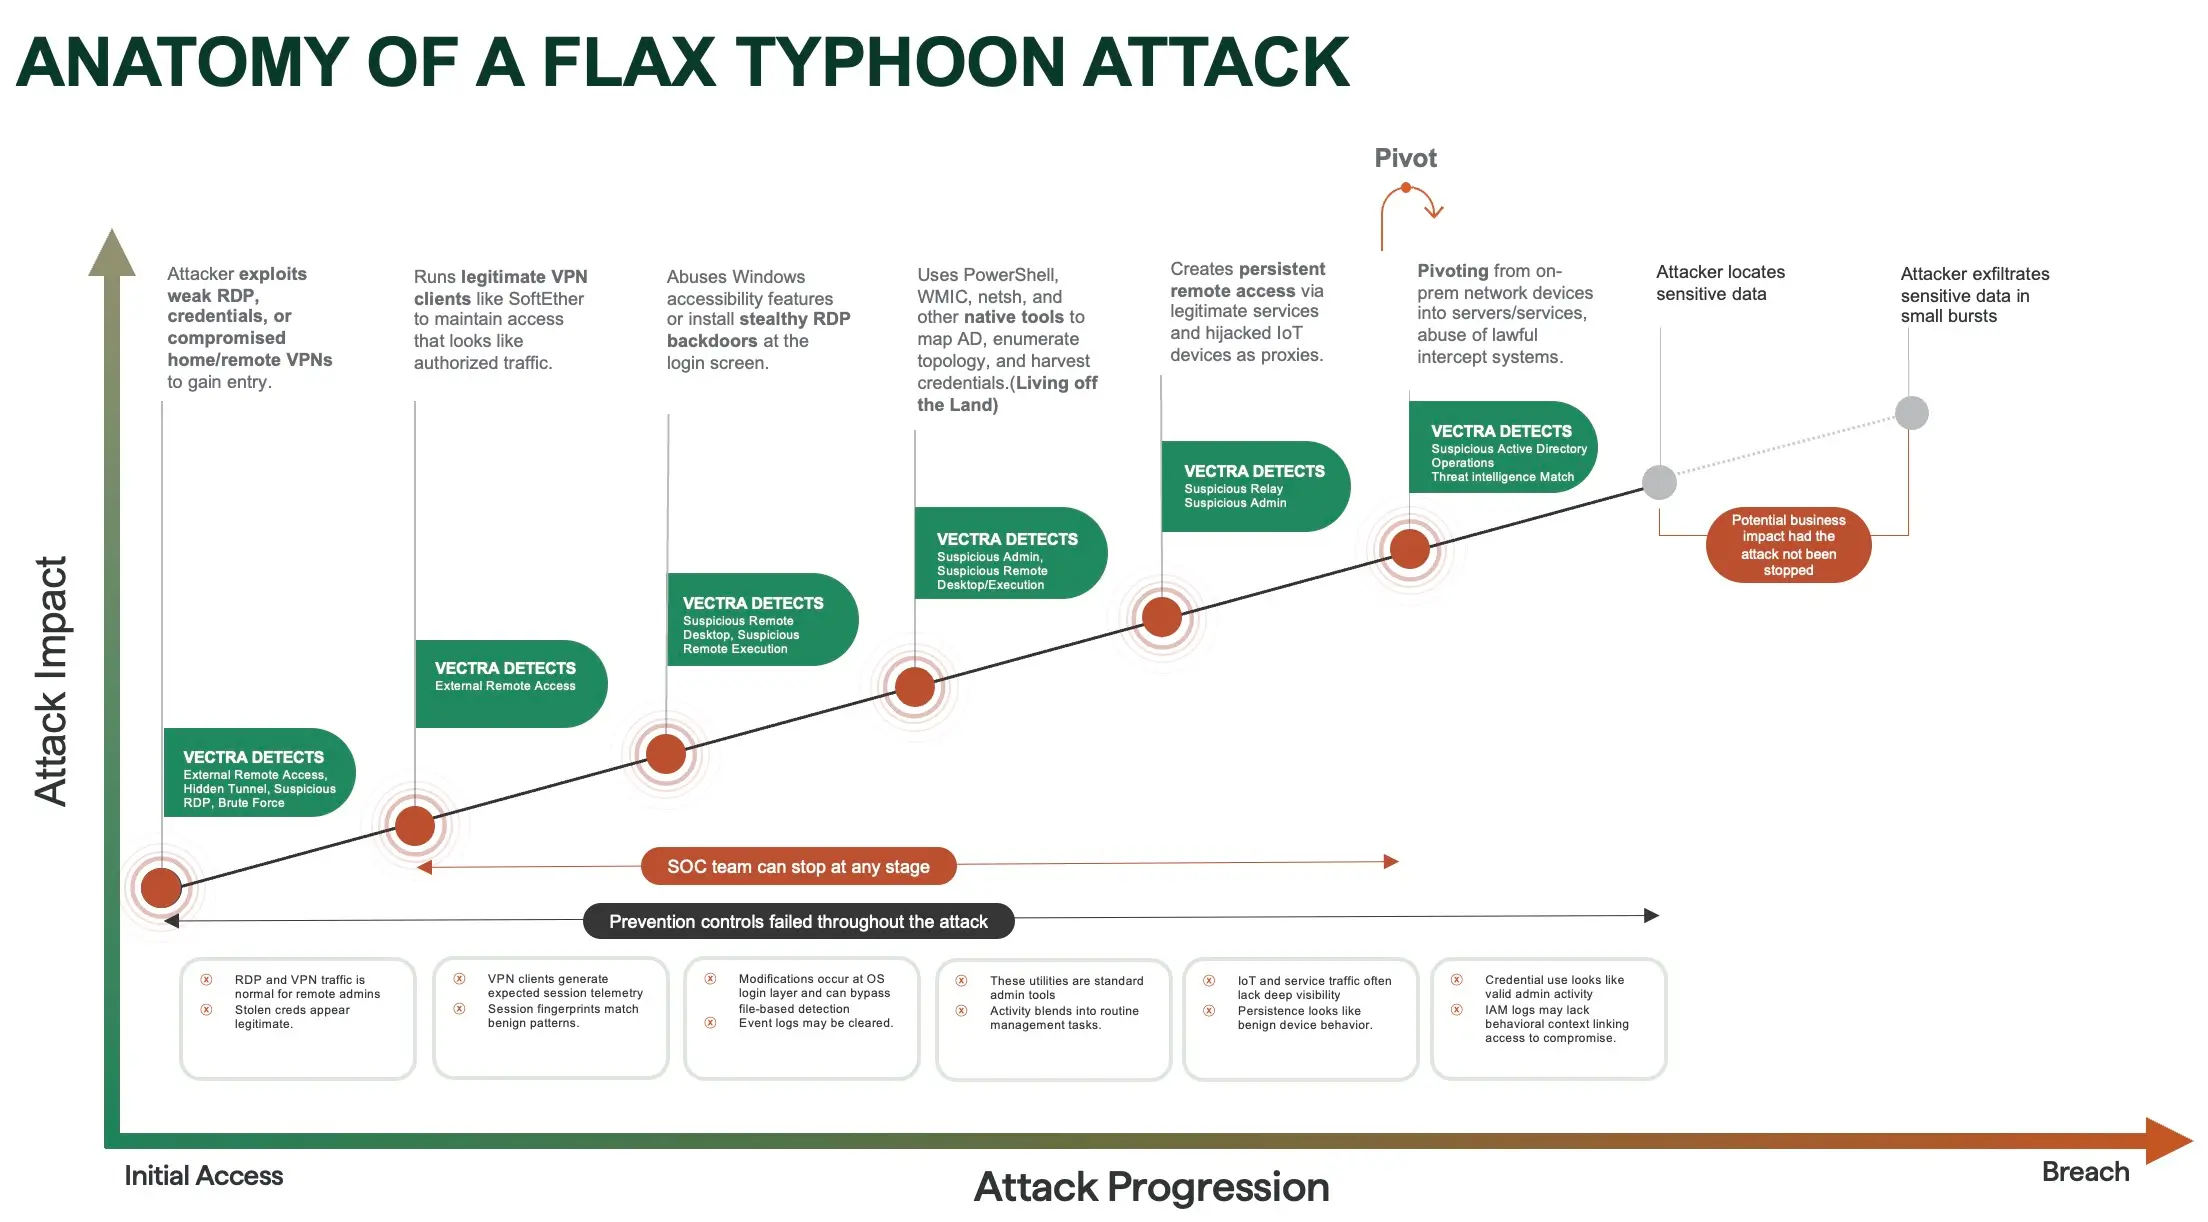
Volgens het rapport van het ministerie van Justitie van de Verenigde Staten van Justitie en samenvatting van de materialen van het Tribunal, de eerste reeks instrumenten, Microscan, werd gebruikt om de tekortkomingen in netwerkapparatuur en servers op grote schaal; Een andere reeks FishHubs dient doelspecifieke online visserij, wat doelen kan induceren om kwaadaardige procedures uit te voeren. Het ministerie van Justitie heeft aangegeven dat vijf verzegelde domeinnamen hebben geholpen bij de levering van kwaadaardige software, waaronder adressen die kantoorsoftware, videowebsites en sociale platforms, zoals outlook3650.com, yooutubecard.com en linkedins.net. Deze benaming is niet willekeurig: het pakt schadelijke toegang tot vertrouwde dagelijkse internetervaring en gebruikt de gewoonten van de geadresseerde om waakzaamheid te verminderen.
原始来源 · justice.gov美国司法部原始查封公告justice.gov ↗Het ministerie van Justitie heeft ook een andere sleutelfunctie beschreven: een niet-geautoriseerd beheerproces op afstand dat het netwerk verbindt met een server die wordt gecontroleerd door goede trouw technologie. Hierdoor kon het evenement evolueren van een persoon die een gat op het internet scant naar een specifieke inbraakketen die permanente toegang tot netwerken van andere mensen mogelijk zou maken, documenten ophalen en informatie verzenden. De Verenigde Staten bevestigden dat de slachtoffers van de operatie FishHub ongeveer 20 universiteiten in Taiwan omvatten; Dit cijfer komt overeen met het bevestigde bereik en mag niet worden geïnterpreteerd als het totale aantal doelstellingen. Waarom kwam het zombienetwerk, dat in 2024 werd vernietigd, twee jaar later weer met een aanval?
Het onderzoek naar de operatie kan niet worden uitgevoerd zonder een eind september
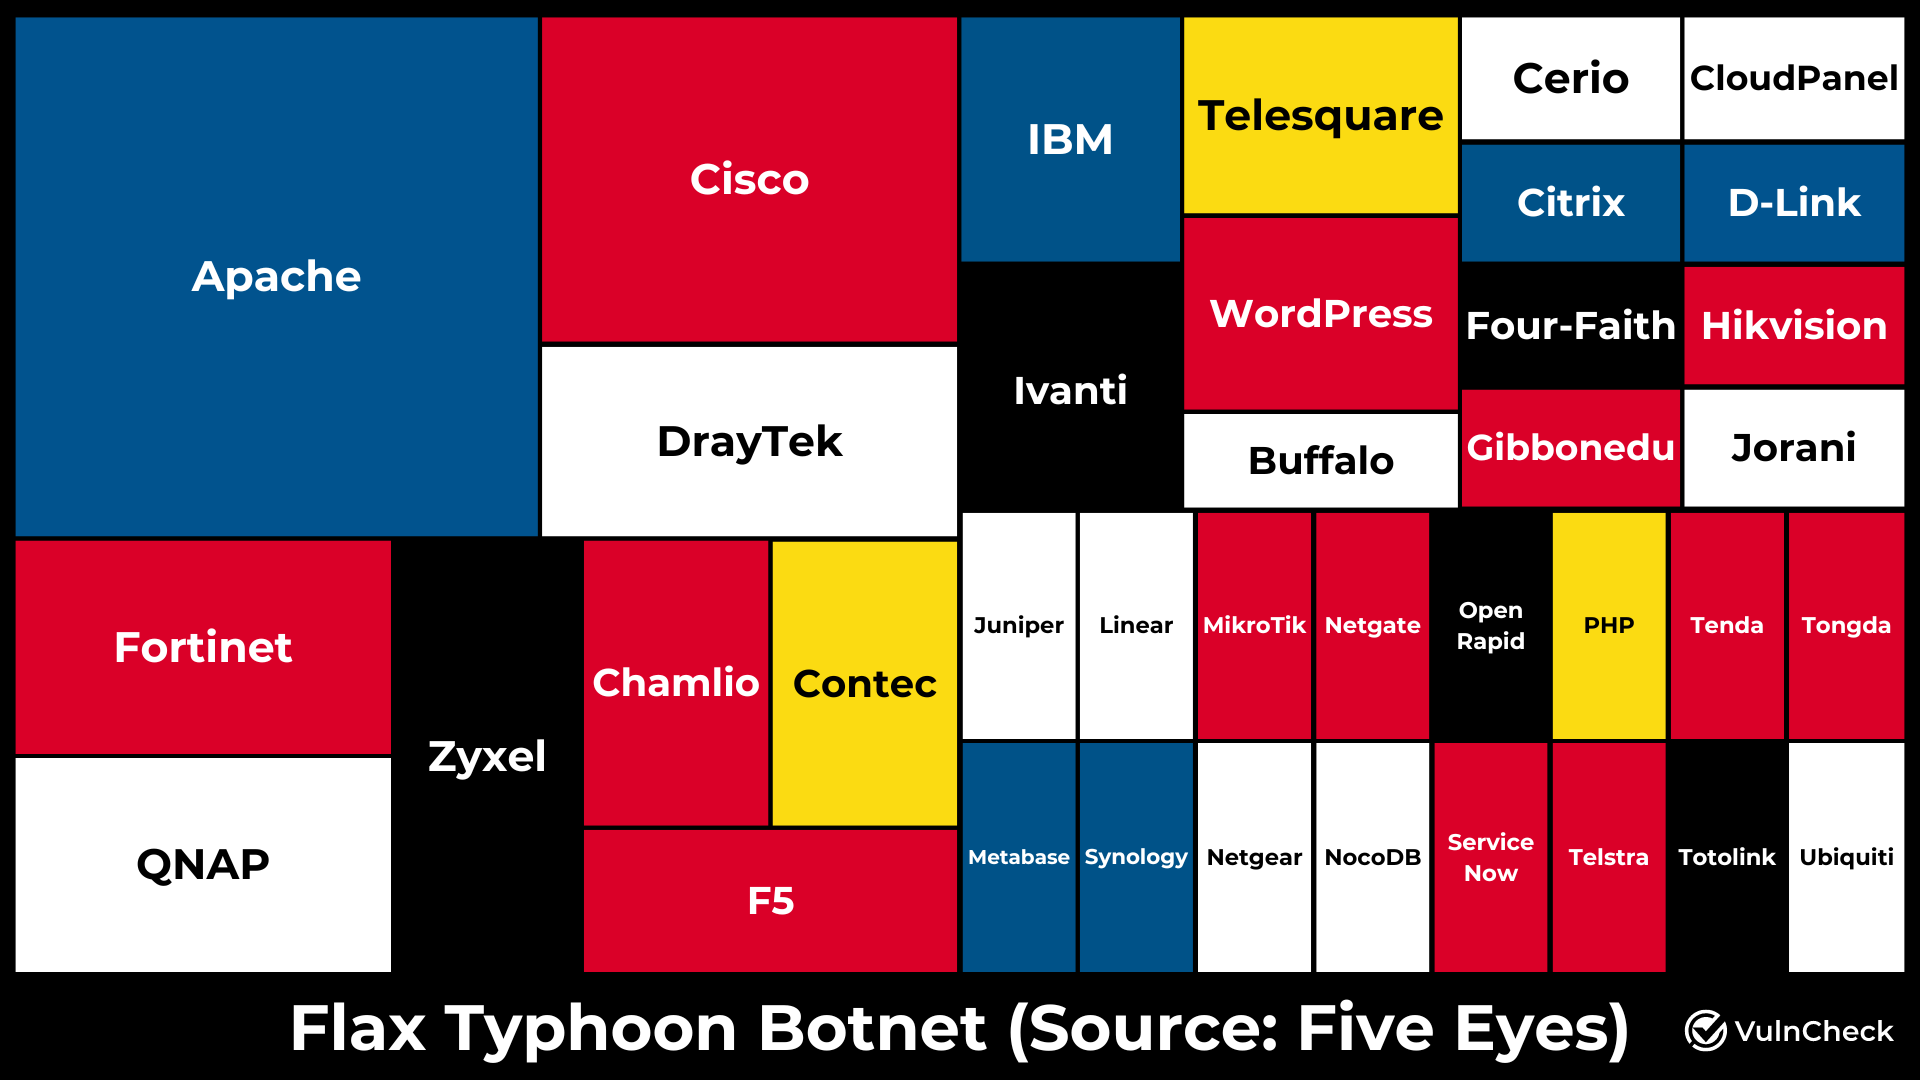
- Het Amerikaanse ministerie van Justitie had toen aangekondigd dat er technische acties zouden worden ondernomen om het Mirai zombie-netwerk te ontmantelen, dat verbonden was met goede wetenschap en wetenschap. technologie en bestond uit meer dan 200.000 eenheden apparatuur van consumptie-kwaliteit grootte die was aangevallen. Zodra de persoonlijke router en andere netwerkapparatuur verloren is gegaan, kan het een springplank worden voor de aanvallers om verbindingen te lanceren, bronnen te verbergen en het scanbereik uit te breiden Over de hele wereld.
In twee jaar tijd heeft de politie niet dezelfde huishoudelijke apparatuur in beslag genomen, maar de domeinnamen die het gat scannen, cybervissen en afstandsbediening ondersteunden. Deze verandering toont aan dat één Zombies Clearing Network niet het einde is van de ecologische aanval. De aanvallers kunnen instrumenten en infrastructuur aanpassen; De defensieve partij moet voortdurend de diensten van de onderneming, domeinnaam, apparatuur en bewijs dat de aanval vermogen draagt volgen.
Van cyberveiligheid tot nationale veiligheidsgeschillen
Het ministerie van Justitie verklaarde dat de technologie van goede trouw een contractuele relatie met de Chinese regering had en concludeerde dat haar personeel betrokken was bij wat de particuliere beveiligingsindustrie genaamd.Flax Typhoon. (tyfoon sub-leap). De koppeling tussen overheidscontracten en een bepaalde cyber invasie is een van de meest publieke delen van de zaak: wat voor soort zakelijke regeling doet een bedrijf runnen in de technische goederen en diensten die een specifieke klant voorzien van een gap-scan, permanente toegang en toegang tot informatie?
Dit is ook de lijn die in dit geval precies moet worden getrokken. Publieke inbeslagname en beschuldigingen van de Amerikaanse wetshandhavingsinstanties kunnen de rapportage over domeinnamen, instrumenten en doelen ondersteunen, maar dit betekent niet dat journalisten ontvangen specifieke commando orders voor alle originele contracten of elke aanval. China heeft al lang ontkend dat er door de staat gesponsorde cyberaanvallen worden uitgevoerd; Gerechtsdocumenten die de relatie tussen specifieke tools en serverbeheer betreffen, zijn daarom meer publiekelijk onderzoek waard dan algemene diplomatieke berispingsverklaringen. Waarom werd Taiwan University een opmerkelijk doelwit?
De universiteit bewaart niet alleen de persoonlijke gegevens van docenten en studenten, maar draagt ook wetenschappelijke samenwerking, internationale uitwisselingen, technisch ontwerp en academische post. systemen. De aanwezigheid van ongeveer 20 universiteiten in Taiwan onder geïdentificeerde slachtoffers betekent dat veiligheidsbedreigingen het gebied van onderwijs en wetenschappelijk onderzoek kunnen betreden, en dat gaat verder dan de militaire, overheidsinstellingen en energiesystemen die meestal worden genoteerd. b) Uit de openbare informatie kan niet worden geconcludeerd dat alle gegevens over deze scholen zijn vrijgegeven; De mogelijkheid van de school om zelfstandig bewijsmateriaal te verzamelen, rekening te houden met de risico's voor de getroffen personen en een logboek bij te houden heeft echter rechtstreeks betrekking op de opsporing van schade. En tot de remedie.
De zaak roept een meer acute vraag op over de relatie tussen politieke macht en de technologische industrie in Peking: wanneer de overheid contracten, cybersecurity tools en ongeautoriseerde invasie mogelijkheden ontmoeten met hetzelfde bedrijf, verantwoordelijkheid kan niet stoppen met verschillende anonieme hacker accounts. De mensen die technologie kopen, inzetten en gebruiken, die de gegevens hebben die ze verkrijgen, en de gewone gebruikers en maatschappelijke organisaties die de gevolgen van deze De acties moeten worden gevolgd. Na de sluiting werd het netwerk achtergelaten, niet het geval.
Er zijn zeven domeinnamen in beslag genomen, wat betekent dat een deel van het operationele pad van het gereedschap is geknipt; Het betekent niet dat alle betrokkenen worden gevangen of dat de systemen die in de geschiedenis zijn aangevallen automatisch veilig zijn. De Verenigde Staten geven tegelijkertijd transnationale cybersecurity waarschuwingen uit voor de verdediging om de inbraak-indicatoren te vergelijken, blootgestelde servers en bewijs te controleren. De praktische waarde van dit advies ligt in de mogelijkheid voor de betrokken instellingen om van..politieke nieuwslezers te verhuizen naar netwerkbeheerders die risico's kunnen oplossen op een geval per geval.
Het ministerie van Justitie heeft tweemaal openlijk in dezelfde ondernemingsgerelateerde infrastructuur ingegrepen, waaruit blijkt dat grensoverschrijdende cyberaanvallen onvermijdelijk zijn: Destructieve capaciteit van cyberspace kan voortdurend worden gemigreerd tussen commerciële onderwerpen, aanvalsplatforms en wereldwijde gemeenschappelijke ondernemingen, en de verantwoordelijkheid voor macht kan gemakkelijk worden verdund tussen deze banden. De operatie onthulde niet alleen het gebruik van zeven domeinnamen, maar ook de systemische vraag wie er recht op heeft, wie de capaciteit heeft om toezicht te houden en of slachtoffers kan worden verantwoord wanneer de nationale veiligheidsactiviteiten zich uitbreiden via de civiele technologische infrastructuur.
Artikelbespreking
Geverifieerde leden kunnen openbaar over dit bericht discussiëren en hun eigen inhoud beheren.
Lidmaatschapsstatus controleren…