演习结束后,挪威国土警卫队士兵在租赁汽车里发现了不该留下的东西:摄像系统保存了军人登车、人员接送、出行轨迹,甚至有人输入军事设施门禁密码时的画面。该事件发生在2026年9月奥斯陆地区的“首都演习”,由挪威《每日商报》首先揭露。
参与者弗雷德里克·布兰克中尉描述,他的团队并非专门寻找中国间谍软件,而是在通常使用车辆的过程中留意到录像留存。对军事安全来说,最危险的未必是某段视频的内容特别戏剧化:有人从哪栋建筑出来,何时经过哪扇门,哪些人同车,输入门禁密码时镜头正对哪个方向,这些碎片连接起来便能重构行动规律。
《Forsvarets Forum》10月8日指出,相关车辆包括中国长安汽车旗下Deepal品牌,租赁商涉及Hertz在挪威的体系。国防机构使用的车辆采购框架合同可追溯到2024年,规模上限达到3.5亿挪威克朗。问题发生在一个看起来手续齐备的供应流程中:采购、租赁、车辆交付都可以合法完成,信息安全却可能直到使用后才被意识到。
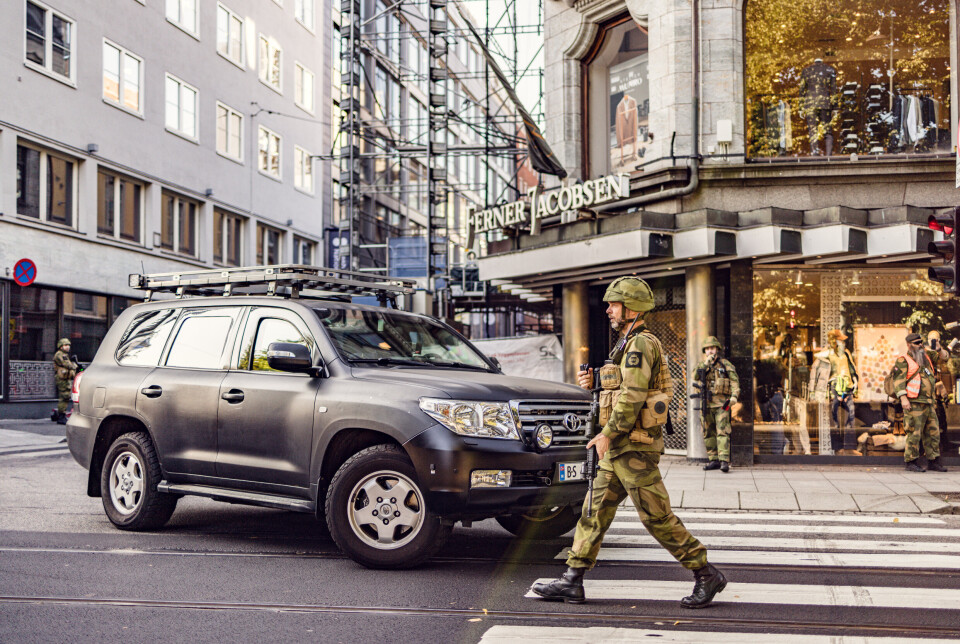
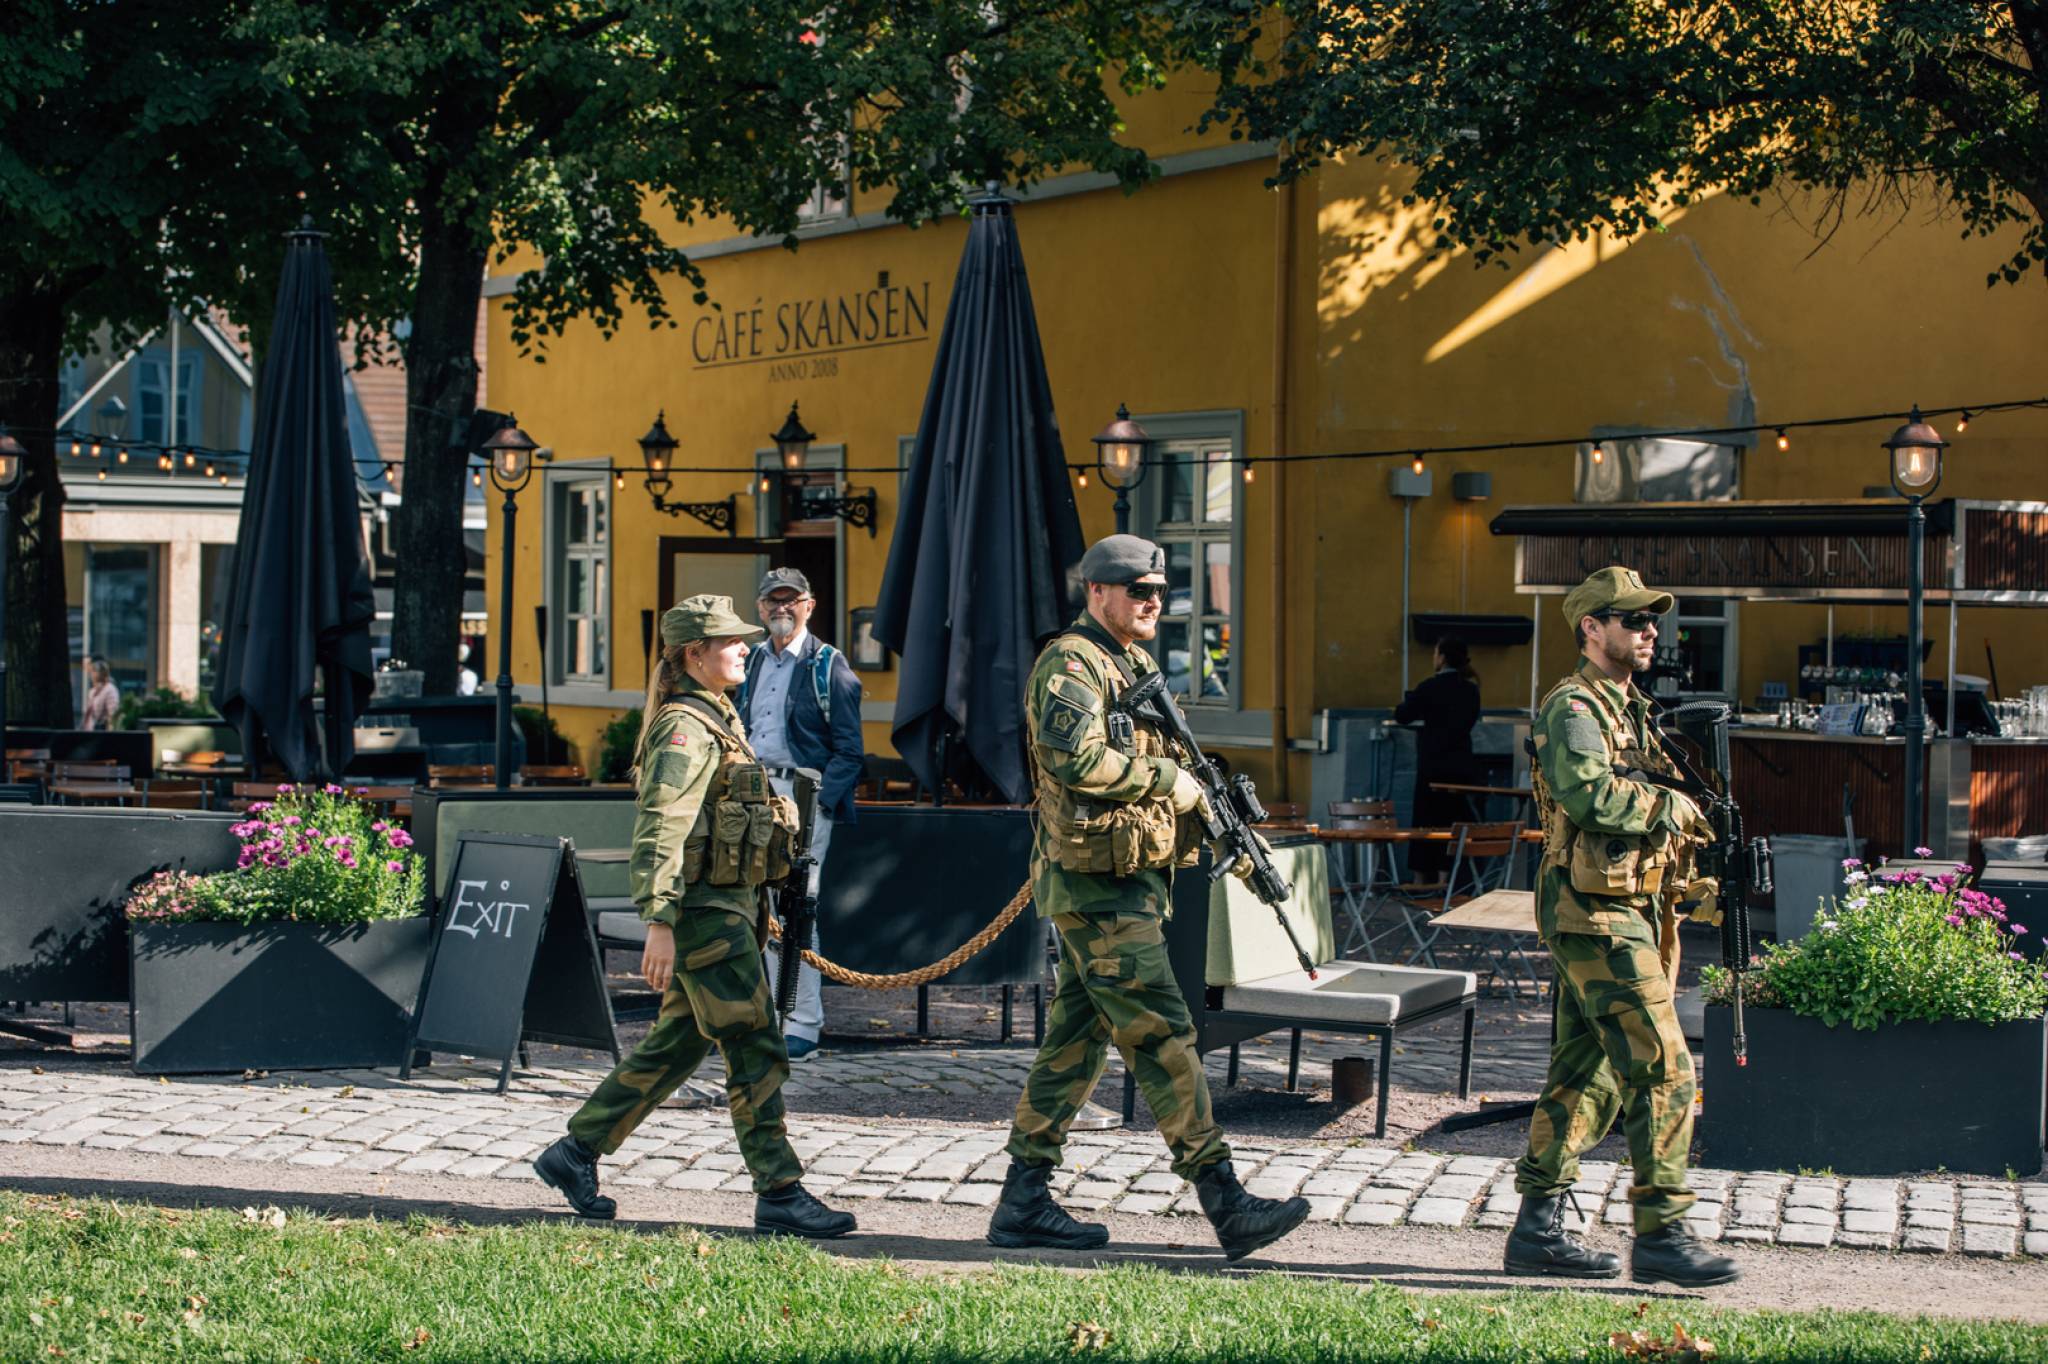
挪威国防军公开的演习照片提供了现场背景:挪威国防军发布的奥斯陆首都演习照片显示国土警卫队士兵穿过城市街区。照片反映车辆所服务的公开演习环境,并不是涉事汽车拍下的内部视频,亦不同于封面采用的新闻媒体演习影像。
涉事车辆背后的企业关系并不相同。Deepal属于中国长安汽车,Hertz挪威运营体系则涉及另一家中国汽车集团吉利的投资与股权网络。不能因为两家都有中国背景就把它们合成一个组织,也不能用汽车产地直接证明录像上传至中国情报机构。已经能够确认的事实,是军事活动内容留存在车载系统,而军方未能在使用前充分阻止或清除这些记录。
布兰克的团队之后删除了车内视频。这起事件让智能汽车的额外数据风险变得具体:驾驶员看得见车内储存卡,却不一定知道是否有云端同步、远程诊断、账户备份,以及租赁公司是否能够读取使用数据。公开资料尚未证明这些录像实际离开汽车,但摄像设备拍下门禁密码本身,已经证明数据边界被突破了一次。
中国《国家情报法》允许国家情报工作机关依法寻求有关组织协助,这种法律制度对中国企业参与敏感设施采购产生现实疑虑。不过安全风险也不能只被解释为国籍问题:一家本国生产、却默认上传车内视频的汽车,进入军营也会制造类似漏洞。挪威军方公开回应没有实行对某个产地的一律禁用,反而把争论推向更具体的指标——传感器关闭、录像权限、离线模式和谁能检查留存数据。
习近平政府将联网电动车和汽车软件视为产业出口的重要增长方向。随着这些车辆进入各国民用和政府采购体系,外部社会购买的不再只是车轮、电池和车身,同时也购买一个难以看见其内部权限的移动数据终端。挪威军人找到的视频没有证明一次来自北京的间谍行动,却证明军事设施可以在未遭黑客入侵的情况下,被一辆按合同租来的汽车记录下来。
文章讨论
已验证会员可围绕报道公开交流,并自行管理自己的内容。
正在检查会员登录状态…