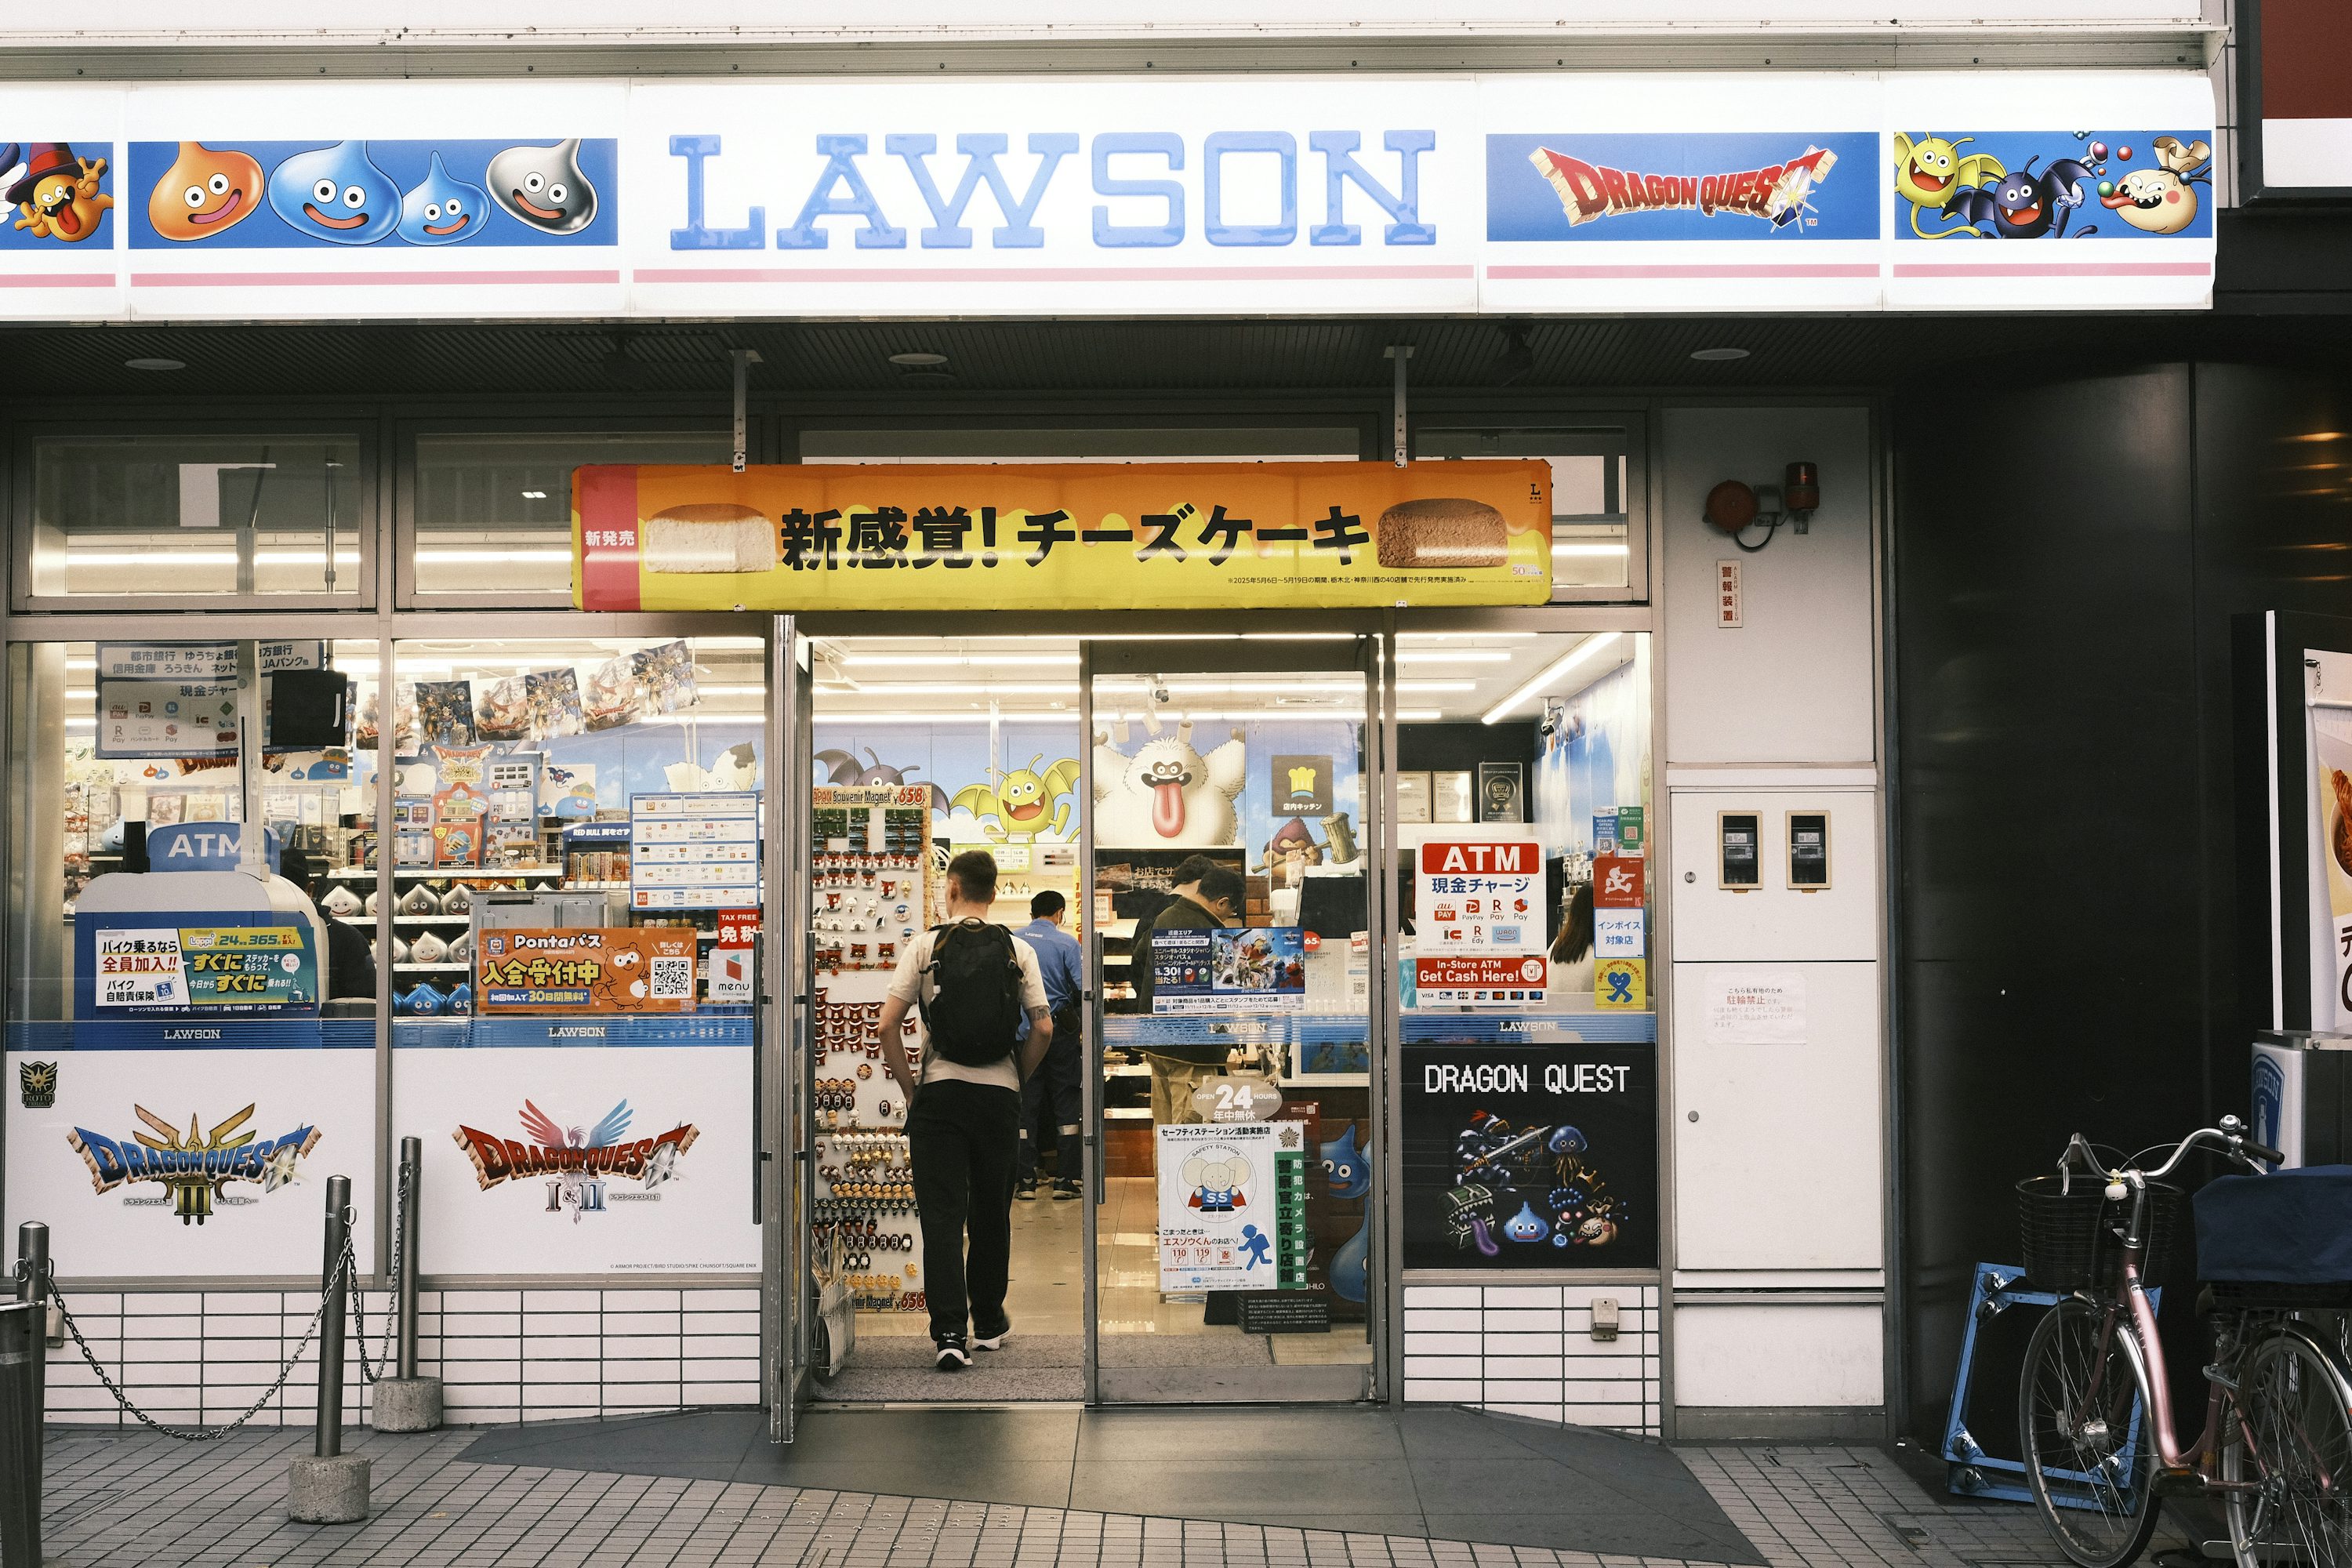
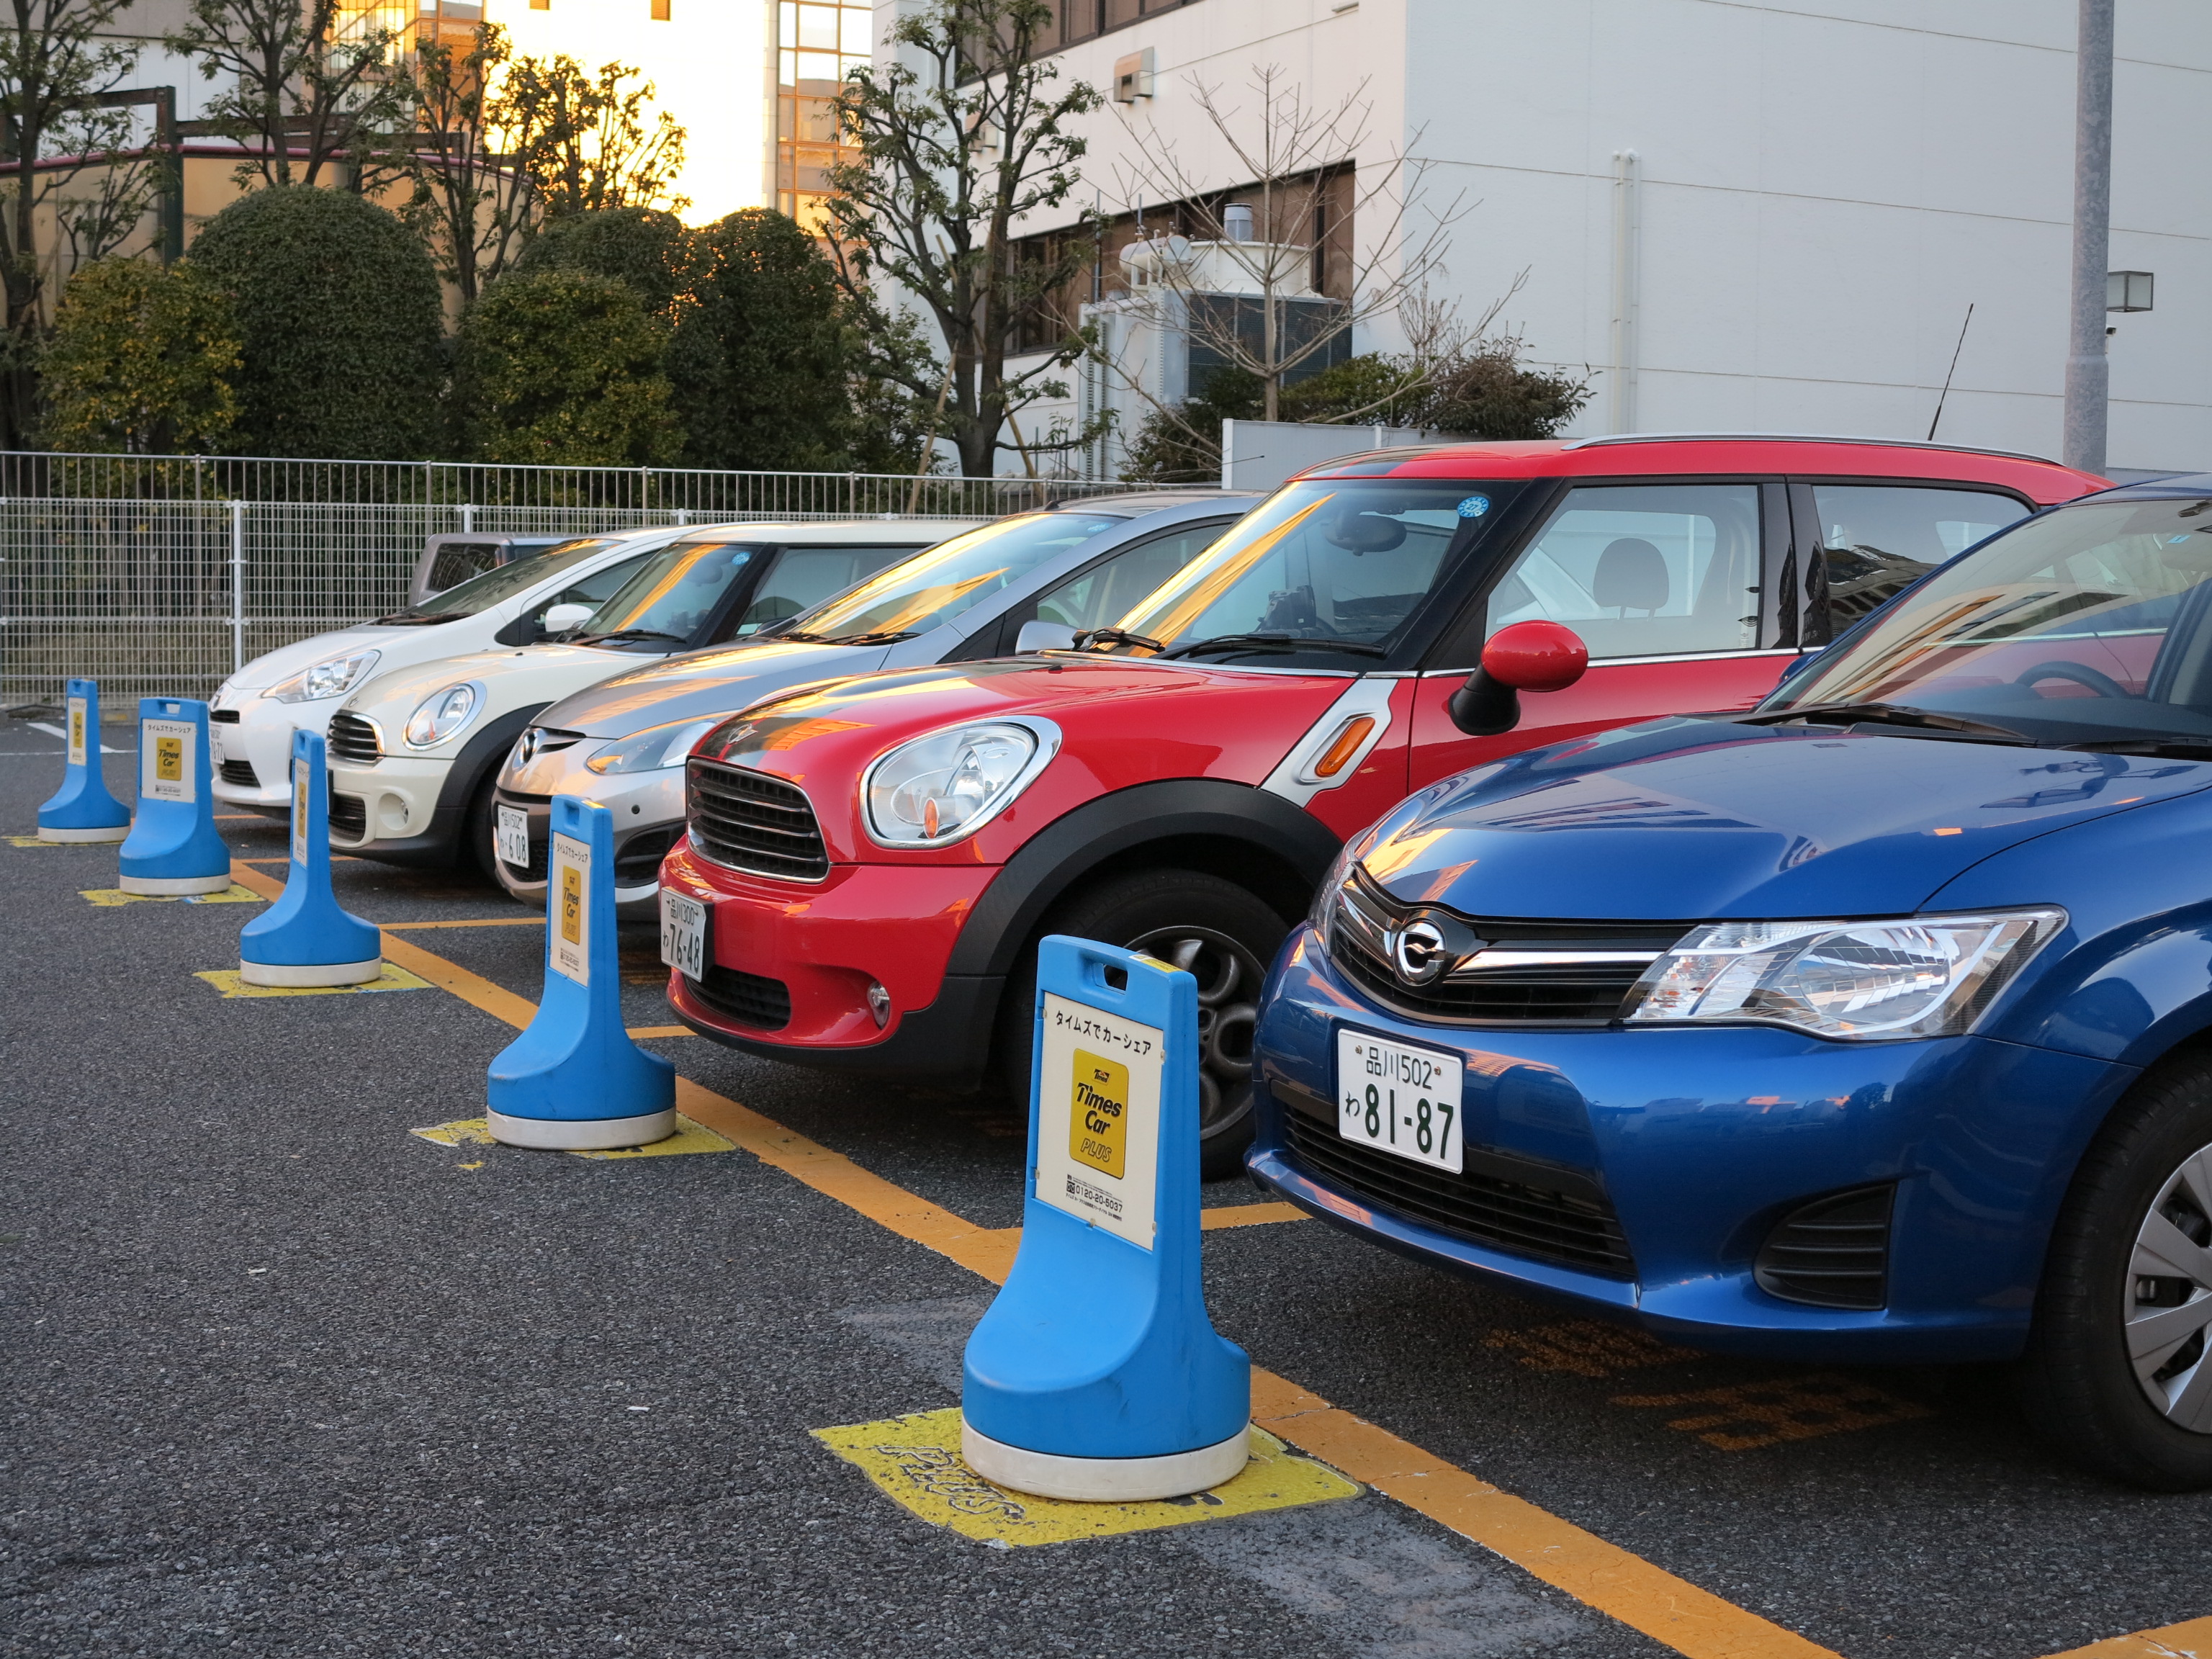
日本政府10月9日向各部门及企业发出强化网络防护的提醒。警报背景是多家机构接连披露数据安全问题:便利店企业罗森(Lawson)、大和证券(Daiwa Securities)、二手连锁BookOff及汽车共享与租赁服务Times Car分别成为公众关注对象。它们不是同一案件,也没有公开证据证明由同一攻击团伙执行。
第一组风险:驾照照片、身份资料和数百万客户账号
Times Car事件涉及约660万个账户数据,个人身份证明、驾驶执照资料和联系信息等敏感类别的潜在泄露引发担忧。对于租车平台,驾照文件具有高于普通营销信息的身份冒用价值:企业必须说明文件原件保存多久、谁有权限访问、何时发现未经授权的数据流出,以及如何通知可能受影响的用户。
涉及证券机构的大和证券与普通零售企业的风险形态又不同。金融账户、身份核验和第三方供应商接入,在信息披露上需要分别回答。各公司的公开披露并未显示相同的数据泄露规模;其中一家涉及660万个账户的数字,不能直接套用到其他企业。
第二组风险:供应链与假冒安全服务
日本新设的国家网络安全机构要求政府部门向地方政府与民营企业传达加强身份验证、系统更新及供应链管理等建议。攻击者可能伪装成安全服务人员,利用事件后企业和用户的紧张心理进行二次诈骗;而AI工具使批量编写钓鱼邮件和自动化探测更容易,但并非每起日本泄露事件都已由AI触发。
真正能检验整改效果的指标包括高权限账户多因素认证覆盖率、身份材料留存时间、第三方接入清单、漏洞修复窗口和事件通报延迟。政府风险通报若不追踪执行,只会成为下一次泄露前的形式性文件。
日本金融厅改变身份证明审核方式:影像资料越集中,伪造风险越大
日本金融厅10月9日发布针对金融机构的通知,要求强化外包服务管理和事故应对,在远程开户审核时特别检查身份证件及人脸照片的异常。通知还指出,自2027年4月1日起,相关身份核验制度将原则上改用IC芯片读取,废止单纯接收证件影像的方式;金融机构被要求尽早调整,而非等待法定期限。
日本信息处理推进机构(IPA)也在同一天向持有大量客户资料的企业发出警示,要求经营层将未授权访问和身份信息泄露列入公司风险管理,而不是只交给技术部门处理。企业高管在扩大用户规模、集中储存身份证明资料时作出的商业选择,最终必须与数据保护义务一起接受监督。
连续泄露之后,谁承担用户身份被滥用的代价
驾照、住址、身份证明和金融账户资料一旦进入黑市,风险可能持续数年。企业强调正在调查,并不能替代主动通知、提供身份冒用防护、删除不再必要的资料以及承担补救成本。日本的个人信息保护制度和行业监管机构,必须让受害者获得明确的申诉渠道,而不是让客户在泄露之后独自承担身份被冒用的后果。
从租车平台到证券服务商,接连发生的数据安全事件把日本企业共同的弱点暴露出来:业务扩张越依赖外包平台和集中数据库,越需要有人对身份资料保存期限和访问权限真正负责。政府能发出警报,监管机构也能提出整改要求;但最终若只是用户换证件、换密码、承担诈骗风险,事故的成本仍被转移给了最没有控制权的人。
文章讨论
已验证会员可围绕报道公开交流,并自行管理自己的内容。
正在检查会员登录状态…