荷兰情报与安全总局(AIVD)9月30日发布一份针对现代联网汽车的安全提示,把风险拆成了几个普通驾驶者每天都会接触的部件:麦克风、摄像头、车载信息娱乐系统、GPS、远程通信模块以及充电设施。AIVD没有点名任何国家或车企,但明确警告,国家行为体可能通过这些系统获取驾驶者、乘客、路线和周边环境数据。
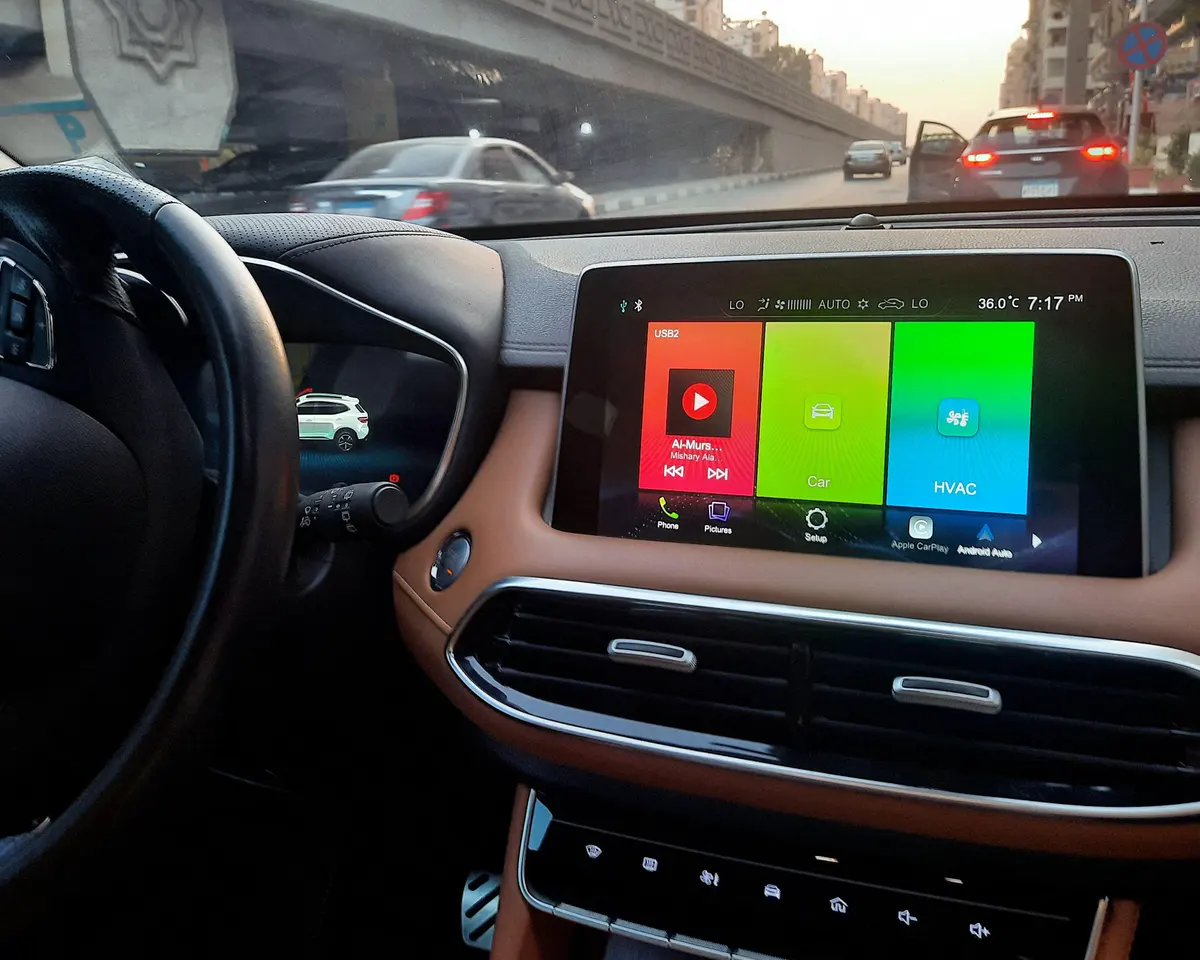
这份提示最值得注意的不是“汽车也会联网”这一常识,而是AIVD第一次把一辆现代汽车拆解成一个持续采集数据的移动终端。车内麦克风在技术上可能被远程开启;GPS能够连续记录位置和行动轨迹;信息娱乐系统可能保存通讯录、消息、互联网流量和导航记录;蓝牙、Wi-Fi甚至充电连接也可能成为读取其他设备数据的接口。
AIVD因此给出了非常具体的建议:不要在车辆内部或车辆附近讨论敏感事务;前往敏感地点时,应考虑是否驾驶带有外部摄像头的联网车辆;连接手机、输入家庭地址或敏感机构地址之前,应先衡量数据外泄风险。对政府官员、企业关键岗位人员以及掌握敏感信息的人,这些建议尤其重要。
这份荷兰警告发布之际,欧洲对中国联网汽车的数据安全讨论正在升温。《卫报》10月1日报道指出,中国品牌今年在英国新车注册中的占比已经上升到约15%,MG、比亚迪和Jaecoo等品牌销量增长明显。英国国防部门此前也在评估带有中国零部件或联网系统的汽车进入敏感军事地点可能带来的风险。
这里必须区分两层事实。第一层,是AIVD确认的技术风险:现代联网汽车的确能够大量采集数据,恶意行为者或国家机构可能设法取得这些数据。第二层,是围绕中国品牌产生的国家安全担忧。AIVD本身没有认定中国车企实施间谍活动,也没有点名比亚迪、上汽、奇瑞或任何具体企业。
欧洲之所以把讨论迅速延伸到中国汽车,一个重要背景是中国《国家情报法》等法律对组织和公民协助国家情报工作的规定。英国议员和安全机构多次据此提出问题:如果一家中国企业掌握欧洲用户的位置、音视频、驾驶习惯和设备数据,在什么情况下可能被要求向中国国家机构提供协助?企业能否拒绝?境外用户又如何核实数据最终被存储和处理在哪里?
中国政府和中国企业长期反对把这类法律条文直接等同于“所有中国企业都是情报工具”。北京方面通常强调,中国企业依法经营,西方国家不应以国家安全为由实施歧视性限制。对于具体车企而言,目前也没有公开证据证明所有在欧洲销售的中国联网汽车都把驾驶数据交给中国情报机关。
但安全机构关注的恰恰不是“是否已经抓到一辆车正在监听”,而是数据和控制权的结构性风险。智能汽车的软件更新、云端账户、地图、远程诊断和娱乐系统往往由制造商或其服务商持续管理。如果厂商能够远程接触车辆,这种能力既可以用于维修、升级和改善体验,也可能在法律命令、黑客入侵或内部滥用情况下成为数据出口。
中国汽车制造商正在快速扩大欧洲市场。今年上半年,中国品牌在欧洲多国的销量继续增长,比亚迪等企业同时推进本地生产,以降低关税和提高市场渗透率。价格、续航、软件功能和配置优势帮助这些品牌吸引消费者,而同样依赖软件和云服务的设计,也让数据治理成为不可回避的问题。

对欧洲监管者来说,真正需要建立的不是针对某一国品牌的政治口号,而是一套可验证的技术规则:哪些数据可以采集,哪些必须留在本地;厂商能否远程开启麦克风或摄像头;政府提出数据请求时企业必须如何披露;车辆进入军事基地、政府机关和关键基础设施区域时是否需要关闭部分功能;监管机构是否能够独立检查软件和数据流向。
这也是AIVD警报的实际意义。它把“智能汽车国家安全”从抽象的地缘政治争论,拉回到一辆车内能够被测量和审计的具体部件。对中国品牌而言,欧洲市场越大,证明数据处理透明、软件权限可控、境外用户不受中国国内情报体系影响的压力也会越大。对欧洲政府而言,真正有效的防范同样需要证据、技术标准和透明审计,而不能只依靠国籍标签。
文章讨论
已验证会员可围绕报道公开交流,并自行管理自己的内容。
正在检查会员登录状态…