美国2026年中期选举临近,各州负责选务的官员正在抱怨另一种安全隐患:他们担心外国信息操作与网络攻击,却发现联邦政府提供的防护、情报共享和技术支援不足。《华盛顿邮报》10月4日的调查指出,部分州选务官员认为,负责基础设施安全的联邦机构人员与项目遭削减,地方难以单独应付日益复杂的网络行动。
七月解密与十月选举准备之间的落差
特朗普政府7月16日至17日公开新一批关于外国选举干预和数据入侵的情报,并在7月30日由白宫政府透明工作组发布说明,称中国及相关行为者买卖、窃取或侵入取得多达2.2亿美国人的选民登记资料,其中包含并非一般公开可获得的数据。路德社7月17日据白宫档案进行了详细报道,突出中国在2020年选举前围绕舆论分裂与美国社会矛盾所作的潜在网络行动规划。
首先应当明确时间:这批公开文件标明的是2026年7月解密,不是10月10日刚刚解除密级。重新检视旧档案,仍可因当前选举风险而具有新闻价值,但不能为了增加紧迫感,把已公开数月的材料重写成今天新解密。
另一项经常被混在一起的区别,是数据安全和计票结果。掌握选民数据库可以带来识别特定群体、定向传播、诈骗和干扰登记系统的风险;证明这些风险存在,与证明2020年总统选举计票结果被外国人改变,并不是同一项证据。美国情报界2021年3月公布的综合评估,曾以高信心认为中国并未实施旨在改变2020年总统选举结果的干预行动,也未发现中国尝试攻击选举基础设施。2026年白宫公开新的解密材料和不同意见,使旧结论受到挑战,但两份文件应依据具体事实与证据来源比较,不能抹去其中任何一方。
美国政府提出强烈指控,州选务机构却要求基本防护
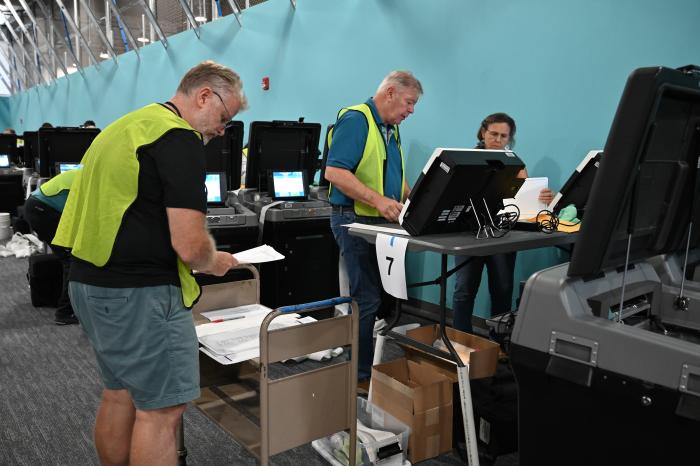
白宫把数据遭中国获取、政府内部情报处理争议列为国家选举安全问题;共和党政府强调需要更严格的身份核验与投票制度。与此同时,州选务工作人员面对的首要任务是让选民登记系统、投票机器、投票站和结果公布机制在今年11月如常工作。
《华盛顿邮报》报道,多州选务官员认为联邦CISA等机构资源下降、工作人员被裁减、威胁警报传递变慢,可能使州与地方人员在面对AI生成的虚假信息、选务工作人员被威胁以及数据库安全问题时更加孤立。国会层面的对外指责若无法转化为州选务机构可用的攻击指标、风险分级和人员培训,外交上声量很大的政治争议就难以变成真正安全的选举。
对北京政治影响行动的调查,不能把所有风险统称“干涉”
中国政府对海外政党、媒体、社会团体和经济议题施加影响的方式,涉及公开外交、官方宣传、行业联系和秘密信息行动。讨论其在美国选举中的具体行为,应追溯资助、指挥、账户操作与数据取得的来源,把国家支持的秘密行为与合法公开表达区分开。若美国官员声称有数亿笔数据落入外部行为者之手,公众还应知道数据库来自哪里、什么字段属于非公开资料、何时遭获取、如何确定控制主体,以及是否曾被用于真实操纵。
这些细节不是政治批判的障碍,而是批判能够指向明确责任人的条件。北京是否在美国实施过非法信息收集,应该由公开文件、技术调查与司法行动逐项回应;美国联邦机构在防护上的缺口,则应由美国政府独立承担。不能因为怀疑外国势力就免除本国执政者保障投票安全的行政责任。
选举安全不能只靠一场解密发布会
七月的解密将中国选民数据与外国影响行动重新放到公众视野,十月各州选务机构的抱怨却表明防御工作需要日常运作:补齐专业人员、维持情报共享、升级资料访问控制、提前进行应急演练和落实事件告知。
2026年11月中期选举前,真正可以检查的指标不是政党宣称谁最关心安全,而是各州能否收到及时警报、合法选民能否顺畅投票、出现故障是否能公开解释,以及外国行为者究竟实施了哪些有证据支持的行动。将北京的海外信息活动置于公开监督之下,与要求华盛顿拿出有效防御手段,应当是同一项工作的两个部分。
文章讨论
已验证会员可围绕报道公开交流,并自行管理自己的内容。
正在检查会员登录状态…