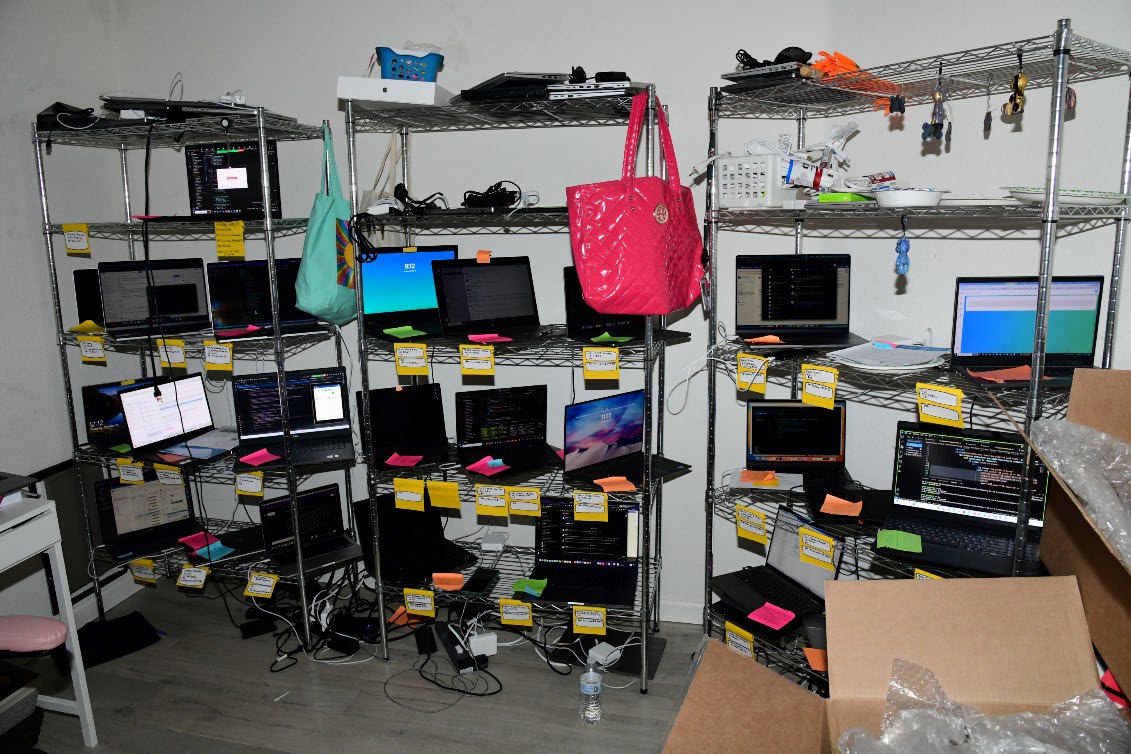
美国一家企业按招聘流程录用了远程程序员,把办公电脑寄往宾夕法尼亚州的收件地址。设备到了美国,真正控制它的人却可以身在海外。10月13日,美国司法部公布一起跨国IT招聘欺诈案:检方指控,涉案人员以冒名身份进入70多家美国企业,获取工作账号和薪水,再借助留在美国住址的电脑掩饰实际登录地点。多年累计收入超过300万美元。
对中国读者而言,这起案件最值得关注的并不是美国公司被骗了多少工资,而是起诉书列出的一串中国境内地址:辽宁丹东、辽宁其他地区和广东深圳。检方公布的涉案人员包括孙圣明(Sun Sheng Ming)、王建钧(Wang Jian Jun)、韩郭彬(Han Guo Bin)、张卫平(Zhang Wei Ping)以及盛张坤(Sheng Zhang Kun)。起诉书把中国境内的组织者、远程操作者与美国本土协助者放进同一条跨境雇佣和资金转移链。
丹东位于鸭绿江沿岸,是中朝贸易的重要口岸城市。检方列出的多名被告在此活动,让一个常被当成抽象“制裁规避”的问题落到了具体地域:境外人员如何招揽美国岗位、如何收取薪酬、又经由哪些账户和中间人把收入转走。中朝边境经贸、账户和人员流动有各自的管理机关,跨境收入网络能长期运行,反映出当地商业与金融活动存在可供这些参与者利用的缝隙。
网络的另一端,是美国本土的普通住宅。美国司法部指控,协助者使用被盗或伪造的美国身份材料应聘,帮助公司寄来的笔记本电脑接入远程控制系统。一名人事主管看见的是合法入职手续:视频面试、身份证明、公司邮箱与固定的美国收件地址。真正交出公司权限的时刻,往往发生在设备被激活、雇主创建内网账户时。此后,工资进入一个看似正常的员工支付流程。
检方公布了两名美国境内协助者的身份:迈克尔·博斯特尔(Michael James Bostelle)居于宾夕法尼亚州,胡安·塞西利奥·佩尼亚·卡里略(Juan Cecilio Pena Carrillo)居于得克萨斯州。二人被控参与设备、账户或资金相关环节,已遭逮捕。联邦刑事指控包括电汇欺诈、洗钱共谋和身份盗窃等。对冒名身份的美国公民而言,受损的不止是个人信息;公司工资记录、税务资料和商业系统的访问权限,也可能被卷入这条链。
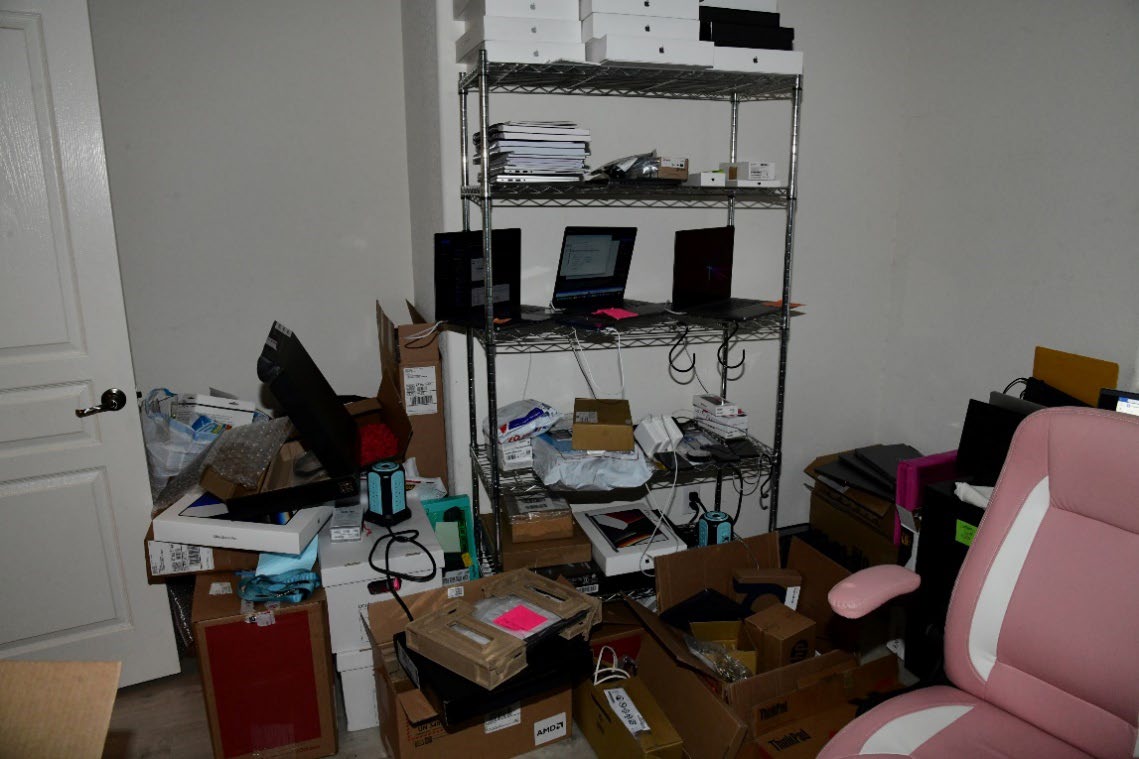
与此同时,美国司法部公布得克萨斯州“孤星围捕行动”,在多处住宅搜查、查扣约187台设备。不同地区的执法行动共同揭示了一个极为简单的技术安排:电脑放在美国,远程使用者坐在境外。一间摆着笔记本电脑、网络连接和远程控制工具的普通房间,就能变成跨境招聘欺诈的关键节点。FBI此前发布的住宅电脑托管现场照片,让这种组织方式有了直观的形状。
美国司法部将朝鲜远程IT人员获得薪酬的活动与朝鲜政权规避制裁、筹措资金联系起来。此次起诉书中的中国境内人员处在企业招聘、境外操作和工资流转的交汇处。他们所经手的账号、设备、支付关系,比“网络攻击来自哪里”更能解释受制裁资金网络怎样利用正常商业活动获利。
习近平政权长期强调对跨境金融活动、网络平台和边境人员流动的严格管理。丹东出现多个涉案人员的公开司法记录,使这种高度管控与实际地下网络之间的落差具有可观察的切面。行政力量能够深入审查普通人的跨境资金和通信活动,但具有商业包装的远程雇佣、代收账户及跨境结算却仍可能形成长期运营的链条。这里值得批判的,是政治控制扩张与对具体跨境灰色网络治理之间的反差。
案件追踪的时间跨度约从2019年延续到2025年7月。70多家雇主按照通常的人事程序支付工资、交付设备,有的还将源代码与内部资源交给冒名员工接触。10月13日的起诉与设备查扣结束了部分参与者的活动,却无法让已经暴露的企业访问权限和被盗用的身份自动恢复原状。企业此时手中还有一份份雇员档案,而那些档案上登记的工作者,未必就是多年间在系统中实际操作的人。
文章讨论
已验证会员可围绕报道公开交流,并自行管理自己的内容。
正在检查会员登录状态…