美国政府把一个长期隐藏在中国民营科技公司外壳下的网络攻击链,直接指向了中国国家安全部上海市国家安全局。
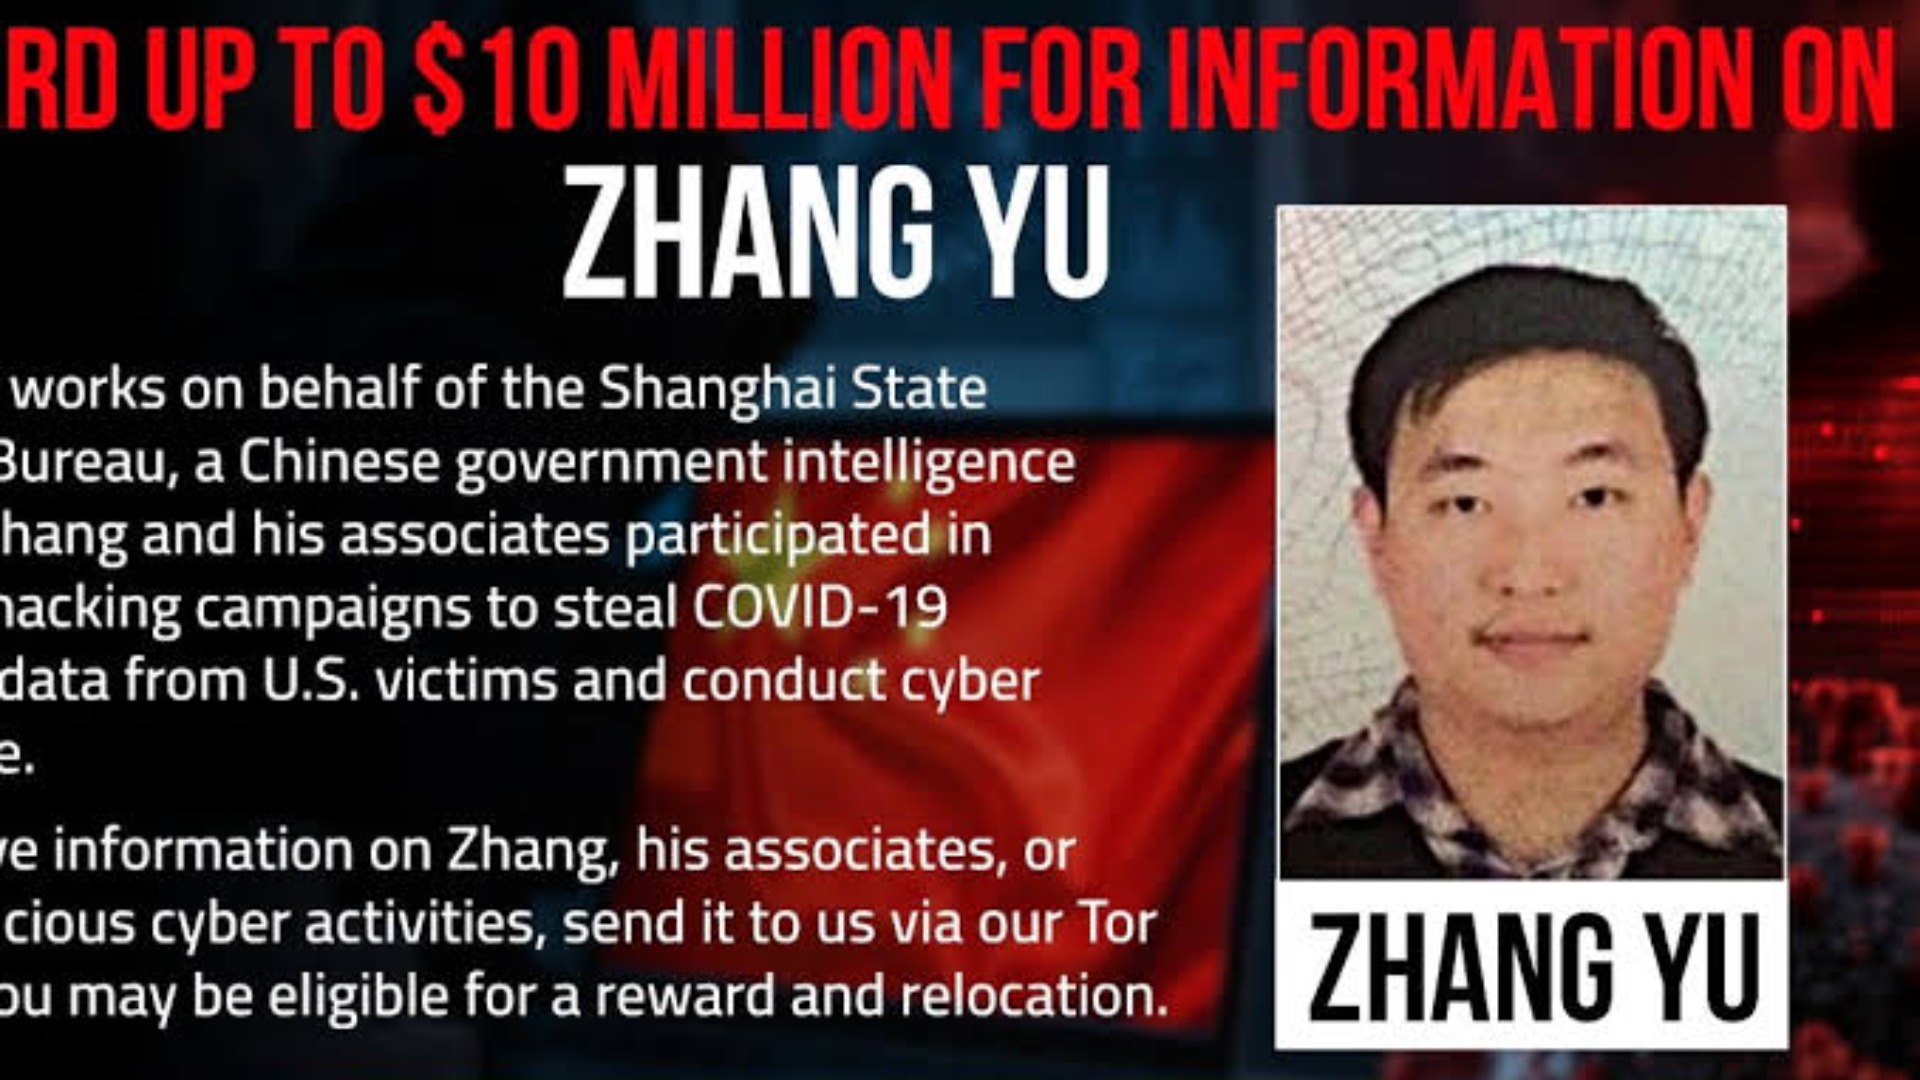
10月7日,美国国务院“正义奖励计划”(Rewards for Justice)宣布,悬赏最高1000万美元,征集中国公民张宇(Zhang Yu)的身份、下落及相关信息。
美国官方对张宇的身份描述非常具体:他是上海势炎信息科技有限公司董事,并“受中华人民共和国国家安全部上海市国家安全局委托工作”。
这使案件的重点不再只是“一个中国黑客被悬赏”,而是中国情报机关如何通过私人公司和技术承包商执行国家级网络行动。
从新冠研究下手,再进入HAFNIUM大规模攻击
美国国务院称,自2020年初起,张宇与同伙徐泽伟未经授权进入美国大学以及免疫学、病毒学研究人员的计算机系统,目标包括与新冠病毒有关的敏感研究信息。
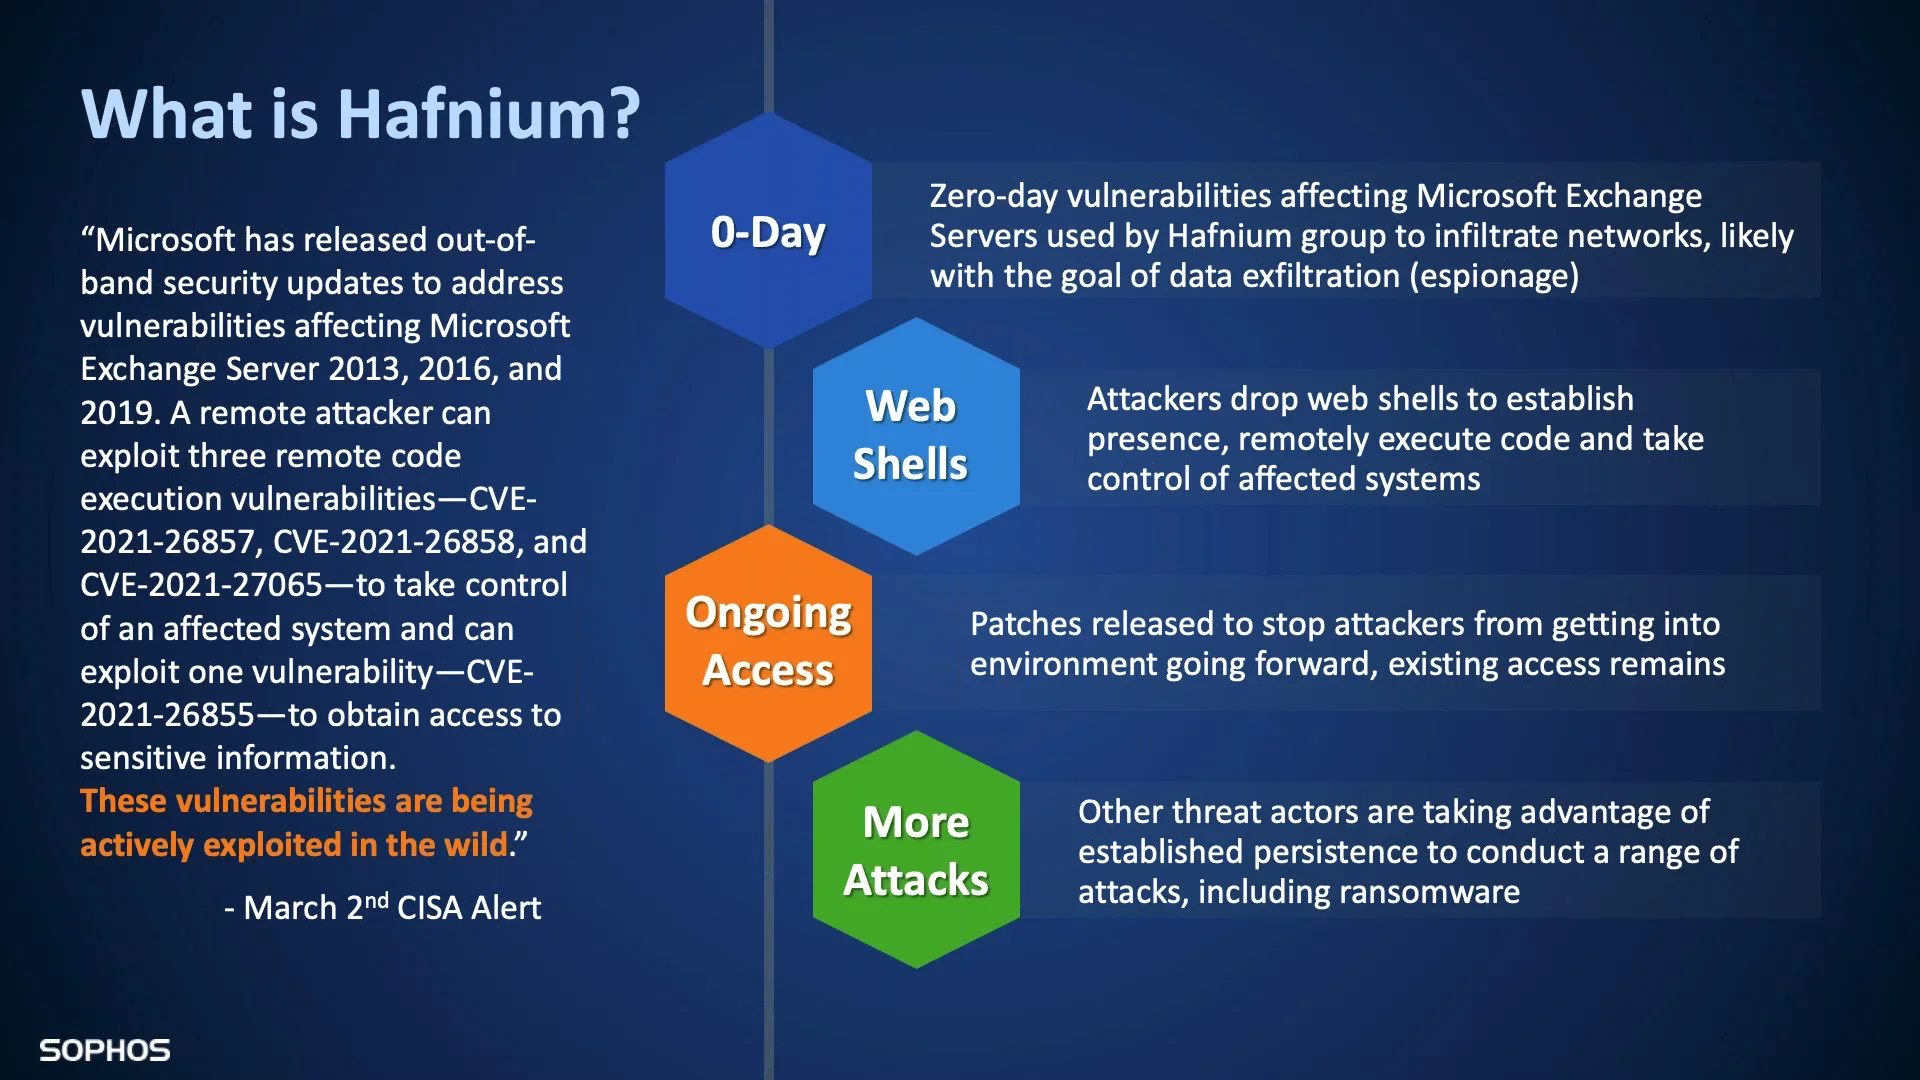
之后,两人又利用Microsoft Exchange Server漏洞参与HAFNIUM大规模网络入侵。
2021年HAFNIUM行动利用多个零日漏洞攻击本地部署的Exchange Server。微软当时把HAFNIUM描述为一个受到国家支持、从中国开展行动的威胁组织。美国政府及其盟友随后把相关活动归因于中国国家安全部。
美方称,这场行动波及全球数千台计算机。FBI此前表示,整个HAFNIUM行动曾瞄准超过6万家美国实体,其中超过1.27万家受到实际入侵影响。
一个被引渡,一个仍在逃
张宇的同案被告徐泽伟已经落入美国司法系统。
徐泽伟于2025年在意大利被捕,2026年4月被引渡至美国,并在休斯敦联邦法院出庭。美国司法部公布的九项指控涉及计算机入侵、电信欺诈、非法获取受保护计算机信息以及身份盗窃等罪名。
张宇则仍未被捕。
正义奖励计划因此把奖金提高到“最高1000万美元”,目标是获得能够帮助确认、定位相关人员的信息。
真正被美国点名的,是中共把情报任务外包给民营公司的模式
美国国务院在张宇悬赏页面中直接指出,中国利用国内广泛的私人公司和承包商网络进行黑客攻击和信息窃取,以掩盖中国政府的介入。
这是整个案件最关键的一层。
上海势炎、上海势岩这类公司在工商意义上是企业,但按照目前公开的美国起诉材料,它们的人员接受上海市国家安全局任务、协调黑客活动,并把结果向国安系统汇报。
这是一种典型的“可否认性”结构:国家机关不必让所有行动人员都穿制服、拿正式编制;任务可以通过企业、承包商和技术团队完成,一旦被曝光,北京还可以把责任与国家机关切割。
这种模式也解释了为什么针对中国网络行动的追责越来越从“黑客组织”转向具体公司、董事、项目负责人和情报机关之间的关系。
从疫情研究到关键基础设施,国家安全部的边界已经扩到全球网络
2020年全球正急于寻找疫苗、疗法和病毒信息。美国指控张宇等人在这一时期攻击医学研究机构,说明北京情报体系把公共卫生科研也纳入了情报获取目标。
到了HAFNIUM阶段,攻击范围扩大到大学、律师事务所和大量企业系统。
这不是单纯的经济间谍活动,而是一种国家情报体系对全球数字基础设施的长期渗透。
美国这次悬赏张宇,把一条原本隐藏在代码、漏洞和代理服务器后的责任链变成了一个具体名字:
张宇——上海势炎——上海市国家安全局——中国国家安全部。
习近平政权一面在国内把“国家安全”扩张到社会生活几乎所有领域,另一面又通过情报机关和技术承包网络把这种安全逻辑投射到海外。
1000万美元悬赏真正暴露的,不只是一个仍在逃的嫌疑人,而是中共情报体系如何借私人企业外壳把国家行为嵌入全球网络空间。
文章讨论
已验证会员可围绕报道公开交流,并自行管理自己的内容。
正在检查会员登录状态…