距离美国11月3日中期选举只剩不到三周,真正可能改变一些候选人办公室工作节奏的,不一定是一张新的民调,也可能是一条冒充同事发出的手机短信。10月16日,美国联邦调查局FBI与网络安全和基础设施安全局CISA联合发布编号I-101626-PSA的公共警报,提醒选举工作人员、候选人及竞选组织注意针对邮箱、聊天应用和手机的信息窃取。攻击者不必进入投票机房,只要骗得一名工作人员交出密码,就可能获得选民登记数据、竞选内部资料与政府人员联络方式。
官方公告所列技术其实很普通:网络钓鱼是通过伪装邮件诱使接收者点击链接、登录仿冒网站;短信钓鱼则通过短信或加密聊天软件冒用可信联系人身份,骗取账号和验证码。FBI特别指出,过去两届选举周期选务官员遭遇的钓鱼尝试增加,最近一年通过加密聊天应用发送的欺诈短信也更多。危险的地方不在攻击技术需要多么高深,而在它直接利用工作人员日常必须保持开放的通讯渠道。
人工智能正在放大这个问题。过去钓鱼邮件常因语法错误、格式粗糙而暴露,如今生成式工具能够快速模拟特定行业的公文口吻、重复调整主题行与欺骗性话术,甚至根据受害人回复自动优化下一步行动。美国两部门强调的不是“AI已经攻破2026年中期选举投票系统”,而是攻击者可以用更低成本、更大规模针对参与选举的人发起精密诱骗。公众需要区分投票基础设施被攻破、竞选办公室资料外泄以及网上出现虚假内容,这三件事情后果与证据要求并不相同。
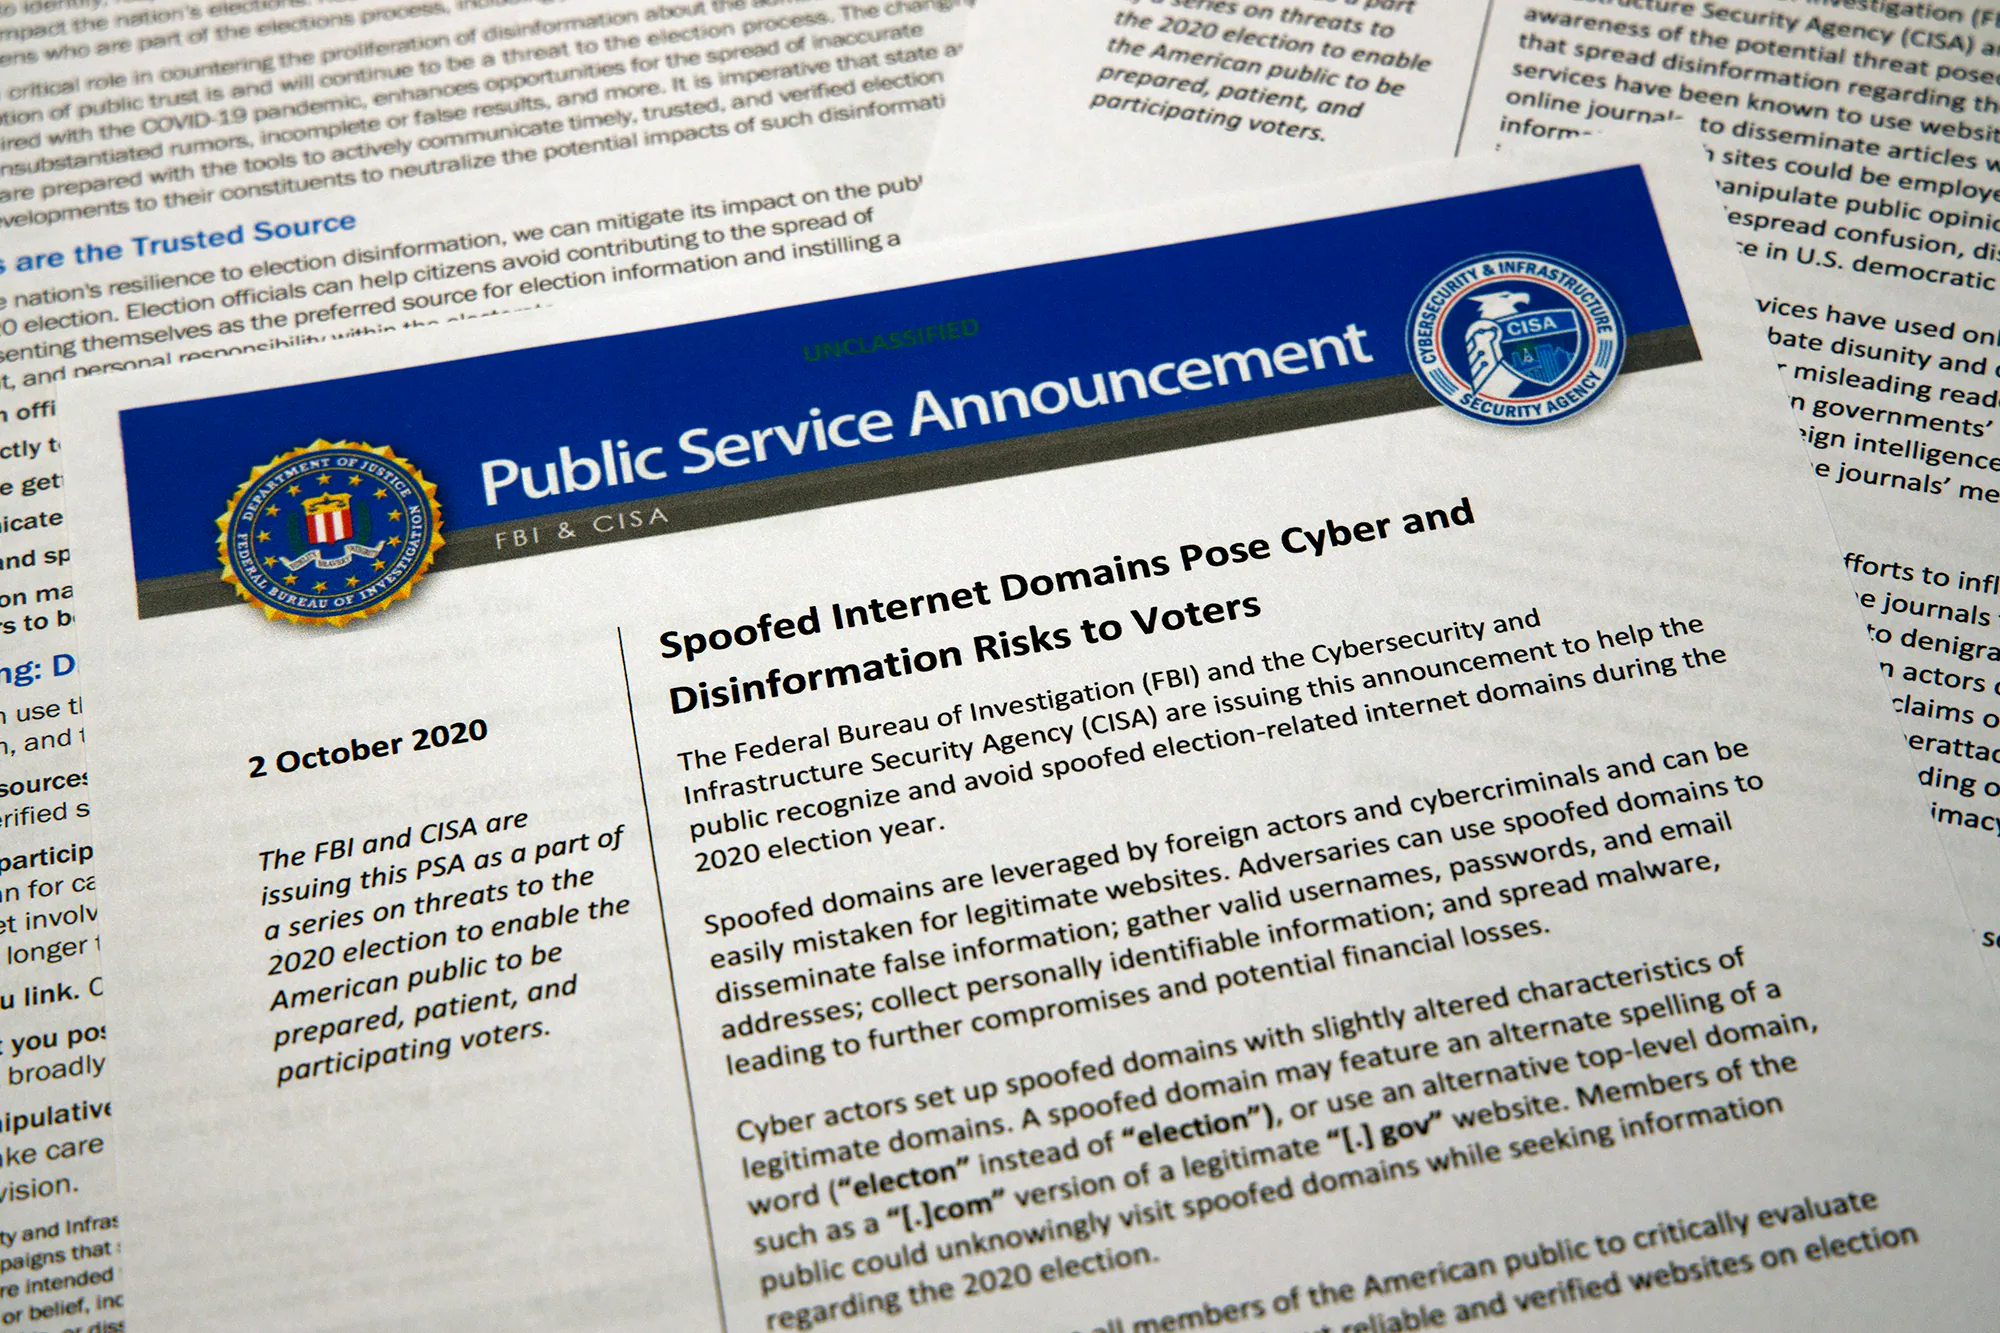
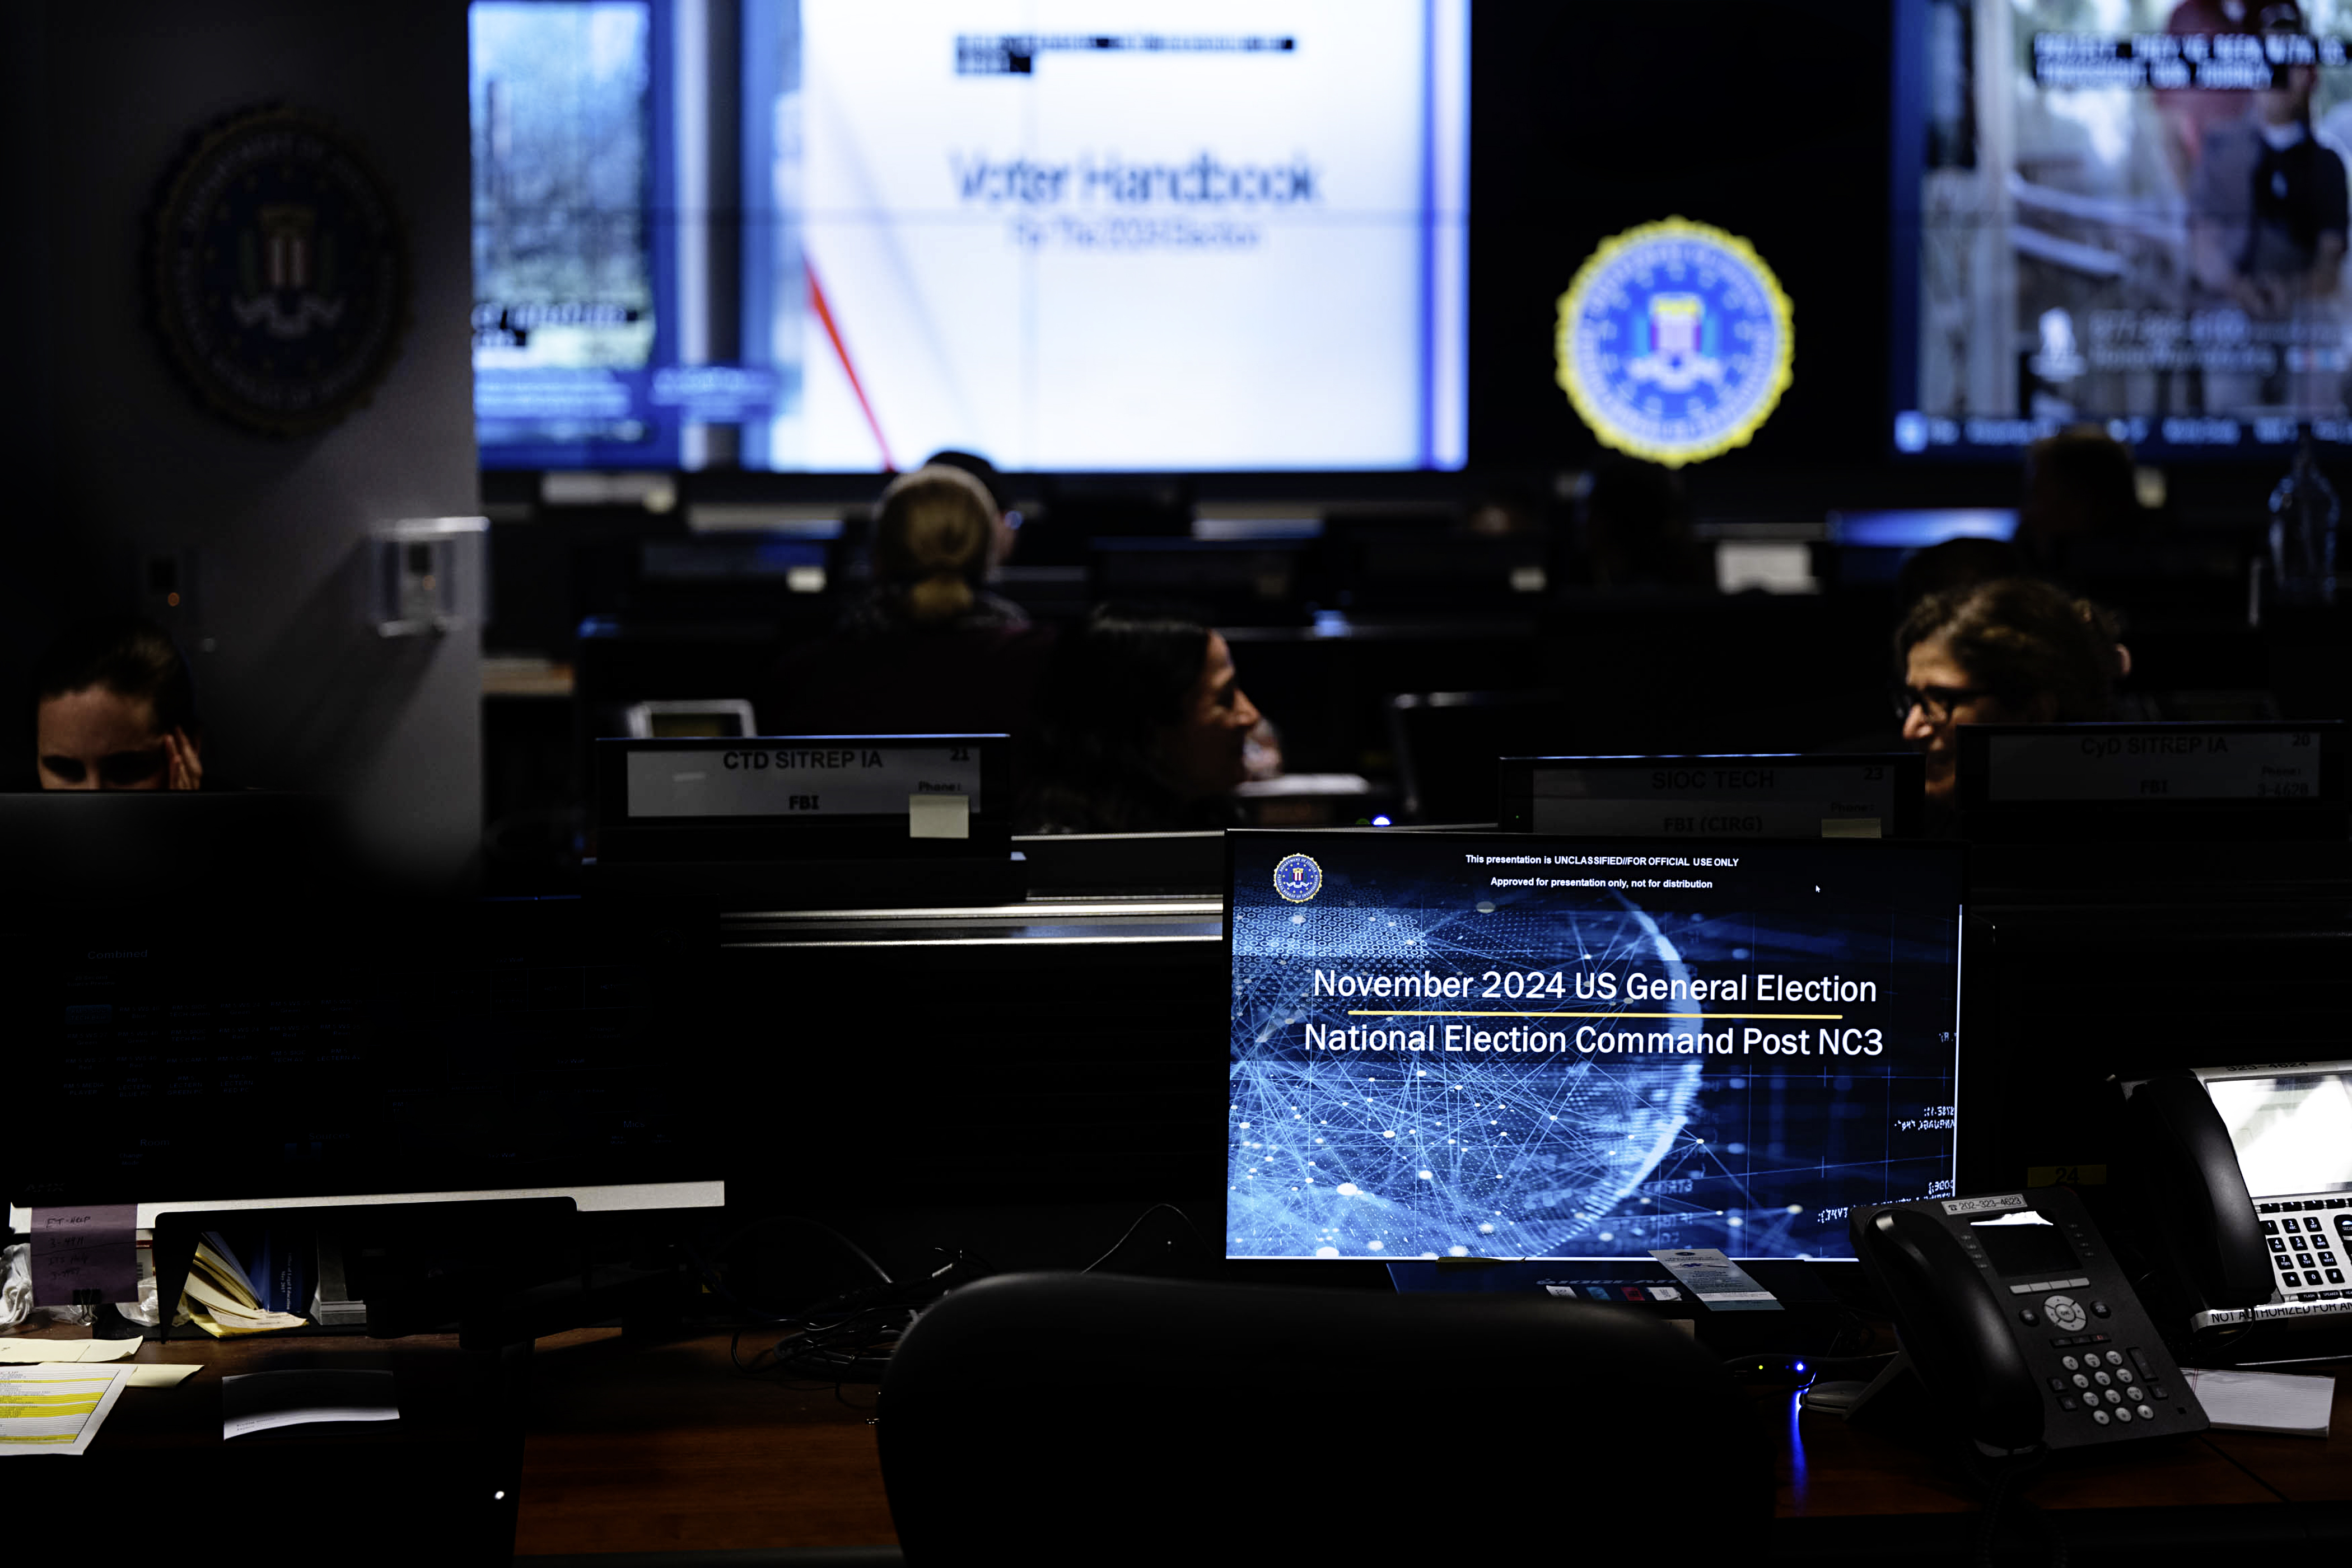
一张2020年FBI和CISA联名公告的历史资料照片,展示美国选举安全机构多年以前就开始处理域名仿冒问题;另一幅由FBI发布的2024年选举指挥中心实景,则让人看到安全工作如何具体落地:人员轮值、事件汇集、与地方选务机构传递信息。新警报延续了这类防护,但今天面对的攻防速度已明显不同。面对全国数以千计的县级选举办公室,任何一个部门都不可能靠中央发布一纸通告就彻底消除风险。
这项警报对观察中共数字影响行动也有现实意义,但不能偷换责任归属。10月16日FBI与CISA的公告没有指认此次潜在钓鱼行动是中国政府实施,甚至没有宣布某个具体境外势力已成功入侵选举系统。另一方面,美国政府在过去的公开网络安全警报中,确实曾将“伏特台风”(Volt Typhoon)等针对关键基础设施的网络行动归属于中国国家支持的行为者。它说明北京具备受到国际关注的网络情报能力,却不能被拿来证明2026年本次选举警报中的每一次欺诈短信都是中共所为。
真正值得揭示的制度问题在于,数字政治影响不再只有传统宣传口号。窃取通信内容可能使攻击者提前获知竞选策略;仿冒政党工作人员可以破坏组织协同;以真实材料混合伪造信息,则可能在投票前短时间内扩散不实叙事。中国官方媒体和宣传体系长期投入国际传播,中共网络行动亦受到西方安全部门持续关注。新闻监督应当观察技术能力、国家行动及公开证据之间的具体联系,而不是把所有网络问题一股脑儿放进“外国干预”的大口袋。
美国应对这种风险的优势,不是它不会遭受入侵,而在于允许不同主体独立暴露和讨论漏洞:地方选举办公室可以公开安全提醒,媒体能调查候选人的数据管理失误,执法部门可以发布具名警告,公民还能在法院质疑不合理的数据获取。与中共依靠广泛内容审查、实名追踪和行政控制管理政治信息的模式相比,这是一种更加依赖透明沟通与具体责任划分的做法。开放社会必须接受信息流动带来的安全成本,却不应因此放弃信息自由。
网络安全的最后一道门槛,往往是一名普通工作人员是否相信屏幕上的链接。11月3日投票之前,真正被测试的不仅是算法识别能力,还有美国制度能否在竞选最激烈的时刻同时维持信息开放、保护个人资料与识别恶意操纵。FBI和CISA的警报并不是战争宣言,而是一次针对现实工作场景的预警。知道威胁可能在哪里,比在遭到攻击以后不加区别地指责所有政治对手,更有助于保护自由选举。
文章讨论
已验证会员可围绕报道公开交流,并自行管理自己的内容。
正在检查会员登录状态…